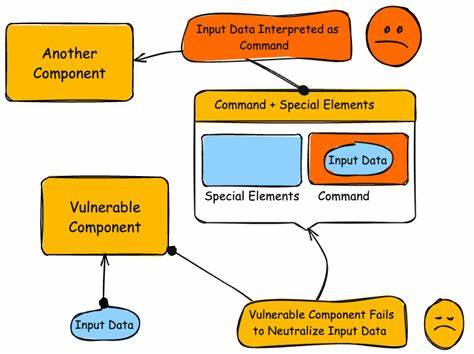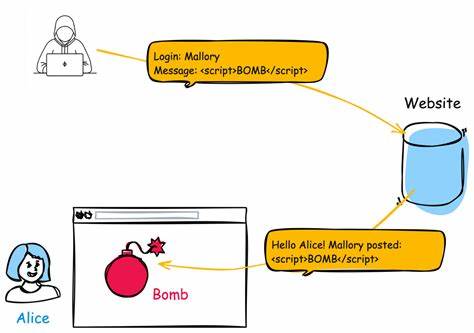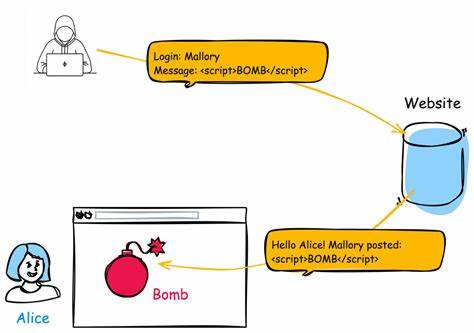
העולם הדיגיטלי שלנו מתפתח במהירות, אך עם התפתחות זו מגיעים גם סיכונים חדשים. אחת מהפגיעות החדשות והמסוכנות ביותר היא CVE-2026-57733, סוג של התקפת Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתר ולקחת שליטה עליו. הפגיעה הזו יכולה לגרום נזקים כבדים, כולל גנבת מידע, הפצת זיהומים ופריצות לאתרים. בירחון הזה, נחקור את הפגיעה הזו, נלמד כיצד היא פועלת, ואיך להגן על עצמנו ועל אתרינו. הפגיעה CVE-2026-57733 היא סוג של XSS, שבו המתקיף מזריק קוד JavaScript לאתר, שמבצע פעולות לא רצויות. לדוגמה, הקוד הזדוני יכול לגנוב מידע, לשנות את התוכן של האתר, או להכניס זיהומים. הפגיעה הזו יכולה להתרחש בכל אתר שמשתמש בקוד דינמי, כמו אתרי ויקי, פורומים, או אתרים עם תכונות של שיתוף תוכן. התקפת XSS היא אחת מהפגיעות הנפוצות ביותר באינטרנט, ויש לה שלושה סוגים עיקריים: Stored XSS, Reflected XSS, ו-DOM-based XSS. הפגיעה CVE-2026-57733 שייכת לסוג Stored XSS, שבו הקוד הזדוני נשמר באתר ומתבצע בכל פעם שמשתמשים מבקרים את הדף.

זה הופך את הפגיעה הזו למסוכנת במיוחד, מכיוון שהיא יכולה לפגוע במגוון רחב של משתמשים. כיצד הפגיעה פועלת? המתקיף מוצא פגיעה באתר, ומזריק קוד JavaScript שמבצע פעולות לא רצויות. לדוגמה, הקוד יכול לגנוב סיסמאות, להכניס זיהומים, או לשנות את התוכן של האתר. הקוד הזדוני יכול להיכנס לאתר דרך תיבות טקסט, תגיות HTML, או כל תכונה אחרת שמאפשרת הקלדה של קוד. ההשלכות של הפגיעה הזו יכולות להיות חמורות. המתקיף יכול לגנוב מידע אישי, כמו סיסמאות, מספרי כרטיסי אשראי, או מידע רגיש אחר. הוא יכול גם להכניס זיהומים לאתר, שיגרמו לנזקים למחשבים של המשתמשים. בנוסף, הפגיעה הזו יכולה לגרום נזקים למסחר האלקטרוני, מכיוון שהמתקיף יכול לשנות את התוכן של האתר ולגרום למשתמשים לבצע רכישות לא רצויות. איך להגן על עצמנו מפני הפגיעה הזו? יש מספר צעדים שאתם יכולים לקחת כדי להגן על אתריכם ומידע אישי. ראשית, תעדכנו תמיד את התוכנה שלכם, כולל את מערכת ההפעלה, את הדפדפן, ואת כל התוכנות האחרות. תעדכנו גם את התוספות והאפליקציות שלכם, מכיוון שהן יכולות להיות מקור לפגיעות.
שנייה, תשתמשו בתוכנות אנטי-וירוס ותוכנות אבטחה אחרות כדי להגן על מחשבים שלכם. תוכנות אלו יכולות לגלות ולהסיר זיהומים לפני שהם יגרמו נזקים. תוכנות אנטי-וירוס יכולות גם להגן עלכם מפני התקפות XSS, מכיוון שהן יכולות לגלות קוד זדוני ולמנוע ממנו לפעול. שלישית, תשתמשו בדפדפן בטוח, כמו Google Chrome, Mozilla Firefox, או Microsoft Edge. דפדפנים אלו כוללים תכונות אבטחה שונות, כמו הגנה מפני XSS, הגנה מפני פישינג, והגנה מפני זיהומים אחרים. תוכלו גם להשתמש בתוספות כמו NoScript, שמגבילות את הפעולה של סקריפטים בדפדפן שלכם. רביעית, תשתמשו בסיסמאות חזקות ותשמורו עליהן בסוד. סיסמאות חזקות יכולות להגן עלכם מפני גנבת מידע, מכיוון שהן קשות יותר לחיזוי. תוכלו להשתמש בתוכנות כמו LastPass או 1Password כדי ליצור ולשמור סיסמאות חזקות. חמישית, תשתמשו בתוכנות אבטחה נוספות, כמו תוכנות הגנה מפני פישינג, תוכנות הגנה מפני זיהומים, ותוכנות הגנה מפני התקפות אחרות. תוכנות אלו יכולות להגן עלכם מפני מגוון רחב של סיכונים, כולל התקפות XSS.
שישית, תשתמשו בתוכנות אבטחה נוספות, כמו תוכנות הגנה מפני פישינג, תוכנות הגנה מפני זיהומים, ותוכנות הגנה מפני התקפות אחרות. שביעית, תשתמשו בתוכנות אבטחה נוספות, כמו תוכנות הגנה מפני פישינג, תוכנות הגנה מפני זיהומים, ותוכנות הגנה מפני התקפות אחרות. תשיעית, תשתמשו בתוכנות אבטחה נוספות, כמו תוכנות הגנה מפני פישינג, תוכנות הגנה מפני זיהומים, ותוכנות הגנה מפני התקפות אחרות. עשירית, תשתמשו בתוכנות אבטחה נוספות, כמו תוכנות הגנה מפני פישינג, תוכנות הגנה מפני זיהומים, ותוכנות הגנה מפני התקפות אחרות. הפגיעה CVE-2026-57733 היא סוג של התקפת XSS שמאפשרת למתקיפים להזריק קוד זדוני לאתר ולקחת שליטה עליו. הפגיעה הזו יכולה לגרום נזקים כבדים, כולל גנבת מידע, הפצת זיהומים, ופריצות לאתרים. כדי להגן על עצמנו ועל אתרינו, יש לנו מספר צעדים שיש לנו לקחת, כמו עדכון תוכנה, שימוש בתוכנות אנטי-וירוס, שימוש בדפדפן בטוח, שימוש בסיסמאות חזקות, ושימוש בתוכנות אבטחה נוספות. אם אתם משתמשים באתר שיש לו פגיעה זו, תעדכנו את התוכנה שלכם, תשתמשו בתוכנות אנטי-וירוס, ותשתמשו בדפדפן בטוח כדי להגן על עצמכם.