אזהרה: פגיעות קשה ב-Mura CMS - מה עליכם לדעת על CVE-2026-12257

אימוץ מוסדי
🚨 CVE-2026-12257 Versions of Mura CMS prior to 10.0.712 contain a critical remote code execution (RC

חקירת הפגיעות הקריטית ב-Mura CMS שמאפשרת ביצוע קוד מרוחק. מדריך למניעת התקפות ומעודכנות על גרסאות בטוחות.

בכל יום מתגלות פגיעויות חדשות במערכות תוכנה שונות, אך לא כל הפגיעויות זוכות לתשומת לב ראויה. אחת מהפגיעויות החשובות ביותר שפורסמו לאחרונה היא CVE-2026-12257, פגיעות קריטית במערכת ניהול תוכן Mura CMS. הפגיעות הזו מאפשרת ביצוע קוד מרוחק (RCE) בגרסאות קודמות ל-10. 0. 712, מה שמעמיד את האתרים השונים בסכנה משמעותית. בידיעתנו על הפגיעות הזו, חשוב להבין את הסכנות שבה, את הדרכים למניעתה, ואת הצעדים הנדרשים כדי להגן על אתריכם. Mura CMS היא מערכת ניהול תוכן פופולרית שמשמשת לאתרים רבים ברחבי העולם. היא מציעה פתרונות גמישים ומתקדמים לניהול תוכן, אך כמו כל מערכת תוכנה, היא לא חסינה מפגיעויות. הפגיעות CVE-2026-12257 היא אחת מהפגיעויות הקריטיות ביותר שנמצאו במערכת, ויש לה השפעה ישירה על הביטחון של האתרים השונים. הפגיעות מאפשרת למתקיף לבצע קוד מרוחק, מה שיכול להוביל לשליטה מלאה על השרת, גנבת נתונים, או אף שימוש לרעה של האתר לצרכים לא חוקיים. הפגיעות נוצרה עקב חוסר ביטחון בגרסאות קודמות של Mura CMS, ובעיקר בגרסאות לפני 10. 712.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

החולשות האלו מאפשרות למתקיף לבצע פעולות שונות, כולל הורדת קבצים, שינוי תוכן, או אף הפעלת קוד זדוני. זהו סוג של פגיעות שיכול להוביל לנזקים כבדים, ולכן חשוב מאוד לעדכן את המערכת באופן מיידי. אם אתם משתמשים בגרסאות קודמות של Mura CMS, יש לבצע עדכון מיידי כדי למנוע התקפות. ההשלכות של הפגיעות הזו יכולות להיות קשות ביותר. מתקיף שמשתמש בפגיעות זו יכול לבצע פעולות שונות, כולל גנבת נתונים רגישים, הפעלת קוד זדוני, או אף שימוש באתר לצרכים לא חוקיים. זה יכול להוביל לאובדן מידע, נזק לשם הטוב של האתר, או אף לתביעה משפטית. לכן, חשוב מאוד להבין את הסכנות שבה, ולנקוט בצעדים הנדרשים כדי להגן על האתר. כדי למנוע התקפות אלו, יש לבצע מספר צעדים. ראשית, יש לעדכן את Mura CMS לגרסה 10. 712 או גבוה יותר. הגרסה הזו מכילה תיקונים לביטחון שמספקים הגנה מפני הפגיעות הזו. בנוסף, יש לבצע סריקות ביטחון תדירות כדי לוודא שאין פגיעויות נוספות במערכת. יש גם להבטיח שהמערכת מוגנת על ידי חומת אש, ושהיא משתמשת בסיסמת חזקה. אם אתם משתמשים בגרסאות קודמות של Mura CMS, יש לבצע עדכון מיידי. זהו צעד קריטי כדי למנוע התקפות.

אם לא ניתן לעדכן את המערכת באופן מיידי, יש לבצע סריקות ביטחון תדירות כדי לוודא שאין פגיעויות נוספות. יש לבצע סריקות ביטחון תדירות כדי לוודא שאין פגיעויות נוספות במערכת. בהתחשב בסכנות שבה, חשוב מאוד לעדכן את המערכת באופן מיידי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
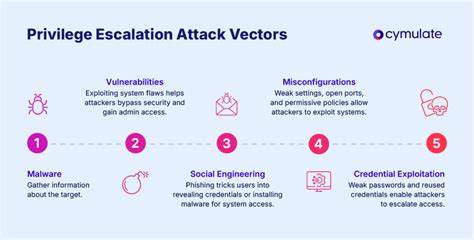
🚨 CVE-2026-61463 Shiori contains a privilege escalation vulnerability in the account update endpoint
14 יולי 2026 הפגיעה הקריטית ב-Shiori: CVE-2026-61463 ומה זה אומר לך

הפגיעה החדשה ב-Shiori, CVE-2026-61463, מאפשרת עלייה ברמת הרשאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות ה-IT שלכם.

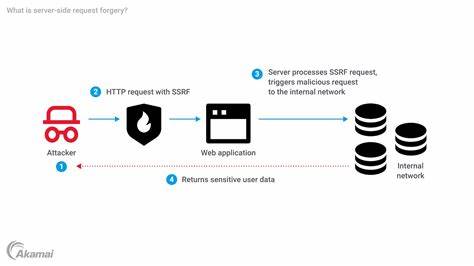
🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte
14 יולי 2026 התקפת SSRF קשה בגרוויטינו: מה זה אומר לך?

התגלה פגיעה חמורה בגרוויטינו JobManager שמאפשרת התקפות SSRF מאומתות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האבטחה שלכם.

🚨 CVE-2026-58065 The Apache Airflow Git provider runs its git-over-SSH operations with `StrictHostKe
14 יולי 2026 חשיפה: פגיעות קשות ב-Apache Airflow Git Provider - מה זה אומר לך?

התגלה פגיעה קשה ב-Apache Airflow Git Provider שמאפשרת התקפות על מערכות באמצעות SSH. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על ארגונים.

🚨 CVE-2026-53364 In the Linux kernel, the following vulnerability has been resolved: Bluetooth: hci_
14 יולי 2026 חשיפה: פגיעה קשה בקרן לינוקס - CVE-2026-53364 ומה זה אומר לך

חשיפת פגיעה חדשה בקוד המקור של לינוקס שמאפשרת התקפות על מערכות באמצעות בלוטות' - מה זה אומר לך, כיצד זה פועל, ומה עליך לעשות כדי להגן על מערכותיך

🚨 CVE-2026-61500 Rejetto HFS 3.0.0 through 3.2.0 derives its session-cookie signing key from the non
14 יולי 2026 חשיפה: פגיעה קשה ב-Rejetto HFS - CVE-2026-61500 ומה זה אומר לך

חשיפה על פגיעה קשה במערכת Rejetto HFS שמאפשרת גנבת נתונים רגישים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האחסון שלכם.

🚨 CVE-2026-61503 Rejetto HFS 3.0.0 through 3.2.0 returns observably different responses from its log
14 יולי 2026 חשיפה: פגיעה קשה במערכת HFS של Rejetto - מה זה אומר לך?

הפגיעה CVE-2026-61503 במערכת HFS של Rejetto יכולה להעלות את הסיכון לחדירה למחשבים אישיים. לומדו על הסיכונים, הדרכים להגנה ועל מה צריך לעשות כדי להגן על עצמכם.

🚨 CVE-2026-53365 In the Linux kernel, the following vulnerability has been resolved: vsock/virtio: f
14 יולי 2026 תיקון פגיעה חמורה בגרעין לינוקס: CVE-2026-53365 ומה זה אומר לך

הפגיעה בגרעין לינוקס CVE-2026-53365, הקשורה לממשק vsock/virtio, נחשפה ונפתרה. מה זה אומר לך כמשתמש או מפתח? אנליזה מקיפה על הסיכונים, התיקון וההשלכות