פגיעות קשה ב-n8n: מה זה אומר לך ולמערכת האוטומציה שלך?

חדשות משפטיות
🚨 CVE-2026-56354 n8n before 1.123.24, 2.10.4, and 2.12.0 (across its 1.x and 2.x branches) contains

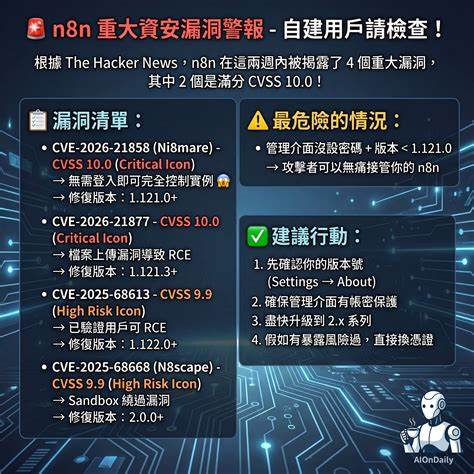
התגלה פגיעה חמורה ב-n8n, פלטפורמת האוטומציה הפופולרית. לומדו על ה-CVE-2026-56354, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכת האוטומציה שלכם.

העולם של האוטומציה והפיתוח מתקדם במהירות, ומערכות כמו n8n הופכות לחלק בלתי נפרד מהתהליכים העסקיים של חברות רבות. עם זאת, כאשר מערכות כאלה מתפתחות, הן גם הופכות למטרות פוטנציאליות לפגיעויות ביטחון. אחת הפגיעויות האחרונות שנחשפו היא CVE-2026-56354, שמגיעה לגרסאות מסוימות של n8n. הפגיעה הזו, שמזוהה כבעלת חשיבות גבוהה, יכולה להעלות את הסיכון לביצוע התקפות על מערכות האוטומציה שלכם. בידיעת הפגיעה הזו, חשוב להבין את טיבה, את ההשלכות הפוטנציאליות שלה ואת הצעדים הנדרשים כדי להגן על מערכת האוטומציה שלכם. נ8n הוא כלי אוטומציה פופולרי שמאפשר ליצירת תהליכים מורכבים ללא צורך בכתיבת קוד. הוא משמש לחיבור בין שירותים שונים, אוטומציה של תהליכים, ויצירת פתרונות מותאמים אישית. עם זאת, כמו בכל מערכת, גם n8n אינו חסין מפגיעויות. הפגיעה CVE-2026-56354, שנחשפה בגרסאות לפני 1. 123. 24, 2. 10. 4, ו-2. 12. 0, היא דוגמה טובה לכך. הפגיעה הזו יכולה לאפשר למתקיף לבצע פעולות לא מורשות, לגשת למידע רגיש, או אף לבצע התקפות נוספות על המערכת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה CVE-2026-56354 נוצרה עקב בעיה בתהליך הטיפול בקבצים או בקוד, שמאפשרת למתקיף לבצע התקפות מסוג Injection או אחרות. זה יכול להוביל לבריחת מידע, לשיבוש פעילות המערכת, או אף לשליטה מלאה עליה. חשוב לציין שהפגיעה הזו אינה מוגבלת לגרסאות מסוימות בלבד, אלא משפיעה על כל הגרסאות לפני הגרסאות המוזכרות. לכן, אם אתם משתמשים בגרסאות ישנות יותר של n8n, חשוב מאוד לעדכן אותן במהירות. ההשלכות הפוטנציאליות של הפגיעה הזו יכולות להיות חמורות. אם מתקיף יוצא יפה לבצע התקפה מוצלחת, הוא יכול לגשת למידע רגיש, לבצע פעולות לא מורשות, או אף לשלוט על המערכת. זה יכול להוביל לאובדן מידע, לשיבוש פעילות העסקית, או אף לנזק מוניטרי. לכן, חשוב מאוד לבצע את הצעדים הנדרשים כדי להגן על מערכת האוטומציה שלכם. הצעדים הראשונים שצריך לבצע הם לבדוק את הגרסה של n8n שאתם משתמשים בה. אם אתם משתמשים בגרסאות לפני 1. 4, או 2. 0, חשוב מאוד לעדכן אותן במהירות. העדכון הזה יספק את התיקונים הנדרשים כדי למנוע את הפגיעה הזו. בנוסף, חשוב לבצע סריקות ביטחון תדירות על המערכת, כדי לוודא שאין פגיעויות נוספות.

בנוסף לעדכון הגרסאות, חשוב גם לבצע סריקות ביטחון תדירות על המערכת. זה יכול לסייע בזיהוי פגיעויות נוספות ולמנוע התקפות פוטנציאליות. כמו כן, חשוב לבצע גיבוי תדיר של המידע, כדי לוודא שאם יתרחש תקיפה, תוכלו לשחזר את המידע בקלות. גיבוי תדיר הוא חלק חשוב ממערכת הביטחון שלכם, והוא יכול להציל אתכם מנזקים כבדים. הפגיעה CVE-2026-56354 היא דוגמה טובה לכך שפגיעויות ביטחון יכולות להתרחש בכל מערכת, גם אם היא פופולרית ומאובטחת היטב. לכן, חשוב מאוד להיות מודעים לפגיעויות אלו ולבצע את הצעדים הנדרשים כדי להגן על מערכת האוטומציה שלכם. אם אתם משתמשים בגרסאות ישנות יותר של n8n, חשוב מאוד לעדכן אותן במהירות. אם אתם לא בטוחים באיך לעשות זאת, ניתן לפנות למפתחי n8n או לחברות ביטחון מומחיות כדי לקבל עזרה. העולם של האוטומציה מתפתח במהירות, ומערכות כמו n8n הופכות לחלק בלתי נפרד מהתהליכים העסקיים של חברות רבות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-58661 n8n before 2.28.0 (and before 1.123.58 on the 1.x branch) contains a disk space exh
13 יולי 2026 אזהרה: פגיעה חמורה בנ8n - CVE-2026-58661 ומה עליכם לעשות

התגלה פגיעה חמורה בנ8n שיכולה לגרום לצריכת דיסק מוגזמת. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסאות פגיעות.

🚨 CVE-2026-8678 The MyParcel plugin for WordPress is vulnerable to authorization bypass in all versi
13 יולי 2026 חשיפה: פגיעות קשות באדון MyParcel ל-WordPress - מה צריך לדעת

הפגיעות CVE-2026-8678 באדון MyParcel ל-WordPress מאפשרת דילוג על הרשאות. לומדו על הסיכונים, הדרכים להתמודדות והאמצעים להגנה על אתר ה-WordPress שלכם.

🚨 CVE-2026-12141 The Premium Addons for Elementor – Powerful Elementor Templates & Widgets plugi
13 יולי 2026 חשיפה: פגיעות ב-CVE-2026-12141 - מה זה אומר לאתר שלך?

התגלה פגיעה חמורה באחד מהאדונים הפופולריים ביותר של Elementor. לומדו מה זה אומר לאתר שלכם, איך להגן עליו, ומה צריך לעשות אם אתם משתמשים באדון זה.

🚨 CVE-2026-12426 The Members – Membership & User Role Editor Plugin plugin for WordPress is vuln
13 יולי 2026 חשיפה: פגיעה קשה באבטחת תוסף WordPress 'Members - Membership & User Role Editor' (CVE-2026-12426)

תוסף פופולרי לניהול חברויות ופרמיסיות ב-WordPress נחשף כגולש לפגיעה חמורה. לומדו על הסיכונים, הדרכים להתגונן, והאמצעים לשיקום מהיר של אתר WordPress שלכם.

🚨 CVE-2026-15072 The KiviCare – Clinic & Patient Management System (EHR) plugin for WordPress is
13 יולי 2026 חשיפה: פגיעות חמורות ב-CVE-2026-15072 - מה זה אומר לארגוני הבריאות?

הפגיעות החמורה ב-CVE-2026-15072 בתוספת KiviCare ל-WordPress מאיימת על מערכות ניהול מטופלים. תגלו את הסיכונים, הדרכים למניעת התקפות וההשלכות על מערכות EHR.

🚨 CVE-2026-13250 The Solace Extra plugin for WordPress is vulnerable to authorization bypass in all
13 יולי 2026 אזהרה: פגיעות חמורות ב-TagDiv Composer - מה זה אומר לך?

הפגיעות CVE-2026-13250 בגרסאות החדשות של TagDiv Composer מאפשרת גישה בלתי מורשית לאתר. לומדו כיצד להגן על אתר וורדפרס שלכם מפני התקפות.

🚨 CVE-2026-15073 The KiviCare – Clinic & Patient Management System (EHR) plugin for WordPress is
14 יולי 2026 חשיפה: פגיעה קשה במערכת KiviCare - Clinic & Patient Management System (EHR) - CVE-2026-15073

הפגיעה החדשה במערכת KiviCare, המותקנת ב-WordPress, מאפשרת גישה לא מורשמת למסד הנתונים של מערכת ניהול מרפאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה והצעדים הנדרשים כדי להגן על מערכת האחסון האלקטרוני שלכם.