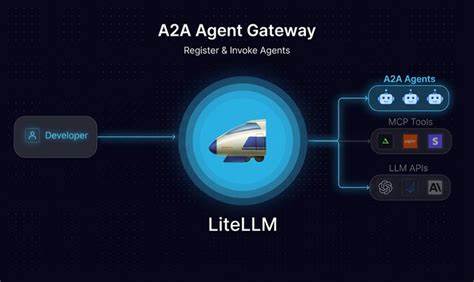
התקפת CVE-2026-59821 ב-LiteLLM היא אחת הפגיעות החמורות ביותר שנחשפו בשירותי AI בשנים האחרונות. LiteLLM הוא שרת פרוקסי (AI Gateway) שמאפשר קריאה ל-APIs של מודלים גדולים של שפה (LLMs) בצורה של OpenAI או בצורה מקורית. הפגיעה הזו מאפשרת למתקיפים לבצע פעולות בלתי מורשאות, כולל גישה לאותנטיקציה, גנבת נתונים, ומניפולציה של שירותי AI. בשנים האחרונות, עם התפתחות הטכנולוגיה של AI, הפגיעות בתחום זה נעשות יותר ויותר נפוצות, ולכן חשוב מאוד להבין את הטכניקה, את הסיכונים, ואת הדרכים להגן על מערכותיכם. הפגיעה CVE-2026-59821 נחשפה לאחרונה, ויש לה השפעה משמעותית על שרתי AI שמשתמשים ב-LiteLLM. הפגיעה מאפשרת למתקיפים לבצע קריאות בלתי מורשאות ל-APIs של מודלים גדולים של שפה, כולל גישה לאותנטיקציה, גנבת נתונים, ומניפולציה של שירותי AI. זה יכול לגרום לנזקים כבדים, כולל אובדן נתונים, פגיעה בפרטיות, ומניפולציה של שירותי AI. כדי להגן על מערכותיכם מפני הפגיעה הזו, יש לבצע מספר צעדים. ראשית, יש לעדכן את גרסאות התוכנה של LiteLLM לשירותים החדשים ביותר, שכן מפתחים רבים משחררים עדכונים כדי לתקן פגיעות ידועות.

בנוסף, יש לבצע בדיקות ביטחון סדירות על שרתי AI, כדי לאתר פגיעות פוטנציאליות. כמו כן, יש להשתמש בתצורות אבטחה מתקדמות, כמו אימות דו-שלבי, כדי למנוע גישה בלתי מורשאת. הפגיעה CVE-2026-59821 ב-LiteLLM היא דוגמה טובה לכך שהטכנולוגיה של AI, אף על פי שהיא מתקדמת מאוד, עדיין חשופה לפגיעות ביטחון. לכן, חשוב מאוד להבין את הסיכונים, ולהשקיע באבטחה כדי להגן על מערכותיכם. בשנים הקרובות, עם התפתחות הטכנולוגיה של AI, הפגיעות בתחום זה יהפכו לנפוצות יותר ויותר, ולכן חשוב מאוד להיות מודעים לסיכונים ולהשקיע באבטחה כדי להגן על מערכותיכם.