חשיפה: פגיעה חמורה באפליקציית User Registration & Membership של WordPress - מה עליך לדעת

אמנות דיגיטלית NFT
🚨 CVE-2026-11963 The User Registration & Membership WordPress plugin before 5.2.2 does not perfo

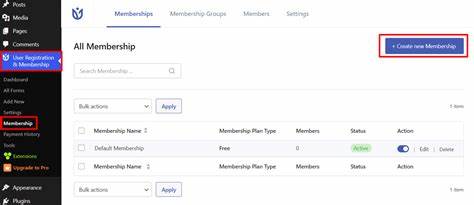
הפגיעה CVE-2026-11963 באפליקציית User Registration & Membership של WordPress לפני גרסה 5.2.2 מהווה סכנה משמעותית לאתרי WordPress. בקריאה זו נחקור את טבע הפגיעה, את הסיכונים שבה, ואת הצעדים הנדרשים כדי להגן על אתרך.

העולם של WordPress, אחד הפלטפורמות הפופולריות ביותר לבניית אתרים, מתמודד עם פגיעות ביטחוניות תכופות. אחת מהן, CVE-2026-11963, נחשפה באפליקציית User Registration & Membership, אחת האפליקציות הנפוצות ביותר לניהול משתמשים ואחזקת חברות באתר. הפגיעה, שמתייחסת לגרסאות לפני 5. 2. 2, מהווה סכנה משמעותית לאתרים רבים, ויש להבין את טבעה, את הסיכונים שבה, ואת הדרכים להגן על אתרך מפני ניצול. הפגיעה CVE-2026-11963 מתייחסת לבעיה חמורה באפליקציה, שבה לא מבוצעת בדיקה מספקת של נתוני הקלט. זה מאפשר למתקיפים לבצע התקפות מסוג Injection, שיכולות לגרום לנזק משמעותי. התקפות אלו יכולות להביא לשליטה על האתר, לגנבת נתונים, או אף להרס מידע. חשוב לציין שהפגיעה אינה מוגבלת רק לאתרים קטנים, אלא יכולה לפגוע גם באתרים גדולים ומשמעותיים. אחד הסיכונים העיקריים של הפגיעה הוא יכולת המתקיפים לבצע התקפות מסוג SQL Injection. התקפות אלו מאפשרות למתקיפים לבצע שינויים בבסיס הנתונים של האתר, לגרום לנזק, או אף לגנוב מידע רגיש.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעה יכולה לאפשר התקפות מסוג Cross-Site Scripting (XSS), שיכולות לגרום לנזק משמעותי למבקרים באתר. המתקיפים יכולים לשלוח קוד זדוני שיבוצע על מחשבי המבקרים, וזה יכול לגרום לגנבת מידע, או אף להרס מידע. כדי להגן על אתרך מפני הפגיעה CVE-2026-11963, יש מספר צעדים חשובים שיש לבצע. ראשית, יש לעדכן את האפליקציה לגרסה 5. 2 או גבוהה יותר. העדכון הזה מכיל תיקונים חשובים שמספקים הגנה מפני הפגיעה. בנוסף, יש לבצע בדיקות ביטחון תכופות, כדי לוודא שאין פגיעות נוספות באתר. יש גם לבצע סריקות אוטומטיות של האתר, כדי לאתר פגיעות נוספות. בנוסף, יש לבצע בדיקות של נתוני הקלט, כדי לוודא שהם תקינים. זה יכול להיות באמצעות שימוש באפליקציות שלישיות שמבצעות בדיקות אלו, או באמצעות כתיבת קוד שמבצע בדיקות אלו. יש גם לבצע סריקות של הקוד של האתר, כדי לוודא שאין פגיעות נוספות. יש לבצע סריקות אלו באופן תכוף, כדי לוודא שאין פגיעות חדשות. חשוב לציין שהפגיעה CVE-2026-11963 אינה הפגיעה היחידה באפליקציית User Registration & Membership. ישנן פגיעות נוספות שיכולות לפגוע באתר, ולכן יש לבצע בדיקות ביטחון תכופות.

יש גם לבצע סריקות של האתר, כדי לוודא שאין פגיעות נוספות. הפגיעה CVE-2026-11963 מהווה סכנה משמעותית לאתרי WordPress, ולכן יש לבצע צעדים כדי להגן על אתרך. העדכון של האפליקציה לגרסה 5. 2 או גבוהה יותר, ביצוע בדיקות ביטחון תכופות, ושריקות אוטומטיות של האתר, הם צעדים חשובים כדי להגן על אתרך. בהמשך, נחקור את הפגיעה CVE-2026-11963 בצורה מקיפה יותר, נדון את הסיכונים שבה, ואת הדרכים להגן על אתרך מפני ניצול. נחקור גם את הפגיעות הנוספות באפליקציית User Registration & Membership, ואת הדרכים להגן על אתרך מפני פגיעות אלו. נדון גם את החשיבות של ביצוע בדיקות ביטחון תכופות, ושריקות אוטומטיות של האתר, כדי לוודא שאין פגיעות נוספות. הפגיעה CVE-2026-11963 היא רק אחד מהדוגמאות לסכנות שמאיימות על אתרי WordPress.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-12081 The Database for Contact Form 7, WPforms, Elementor forms WordPress plugin before 1
14 יולי 2026 אזהרה: פגיעות חמורות בפלוגינים פופולריים של וורדפרס - מה צריך לדעת

חקירת הפגיעות CVE-2026-12081 בפלוגינים Contact Form 7, WPForms ו-Elementor Forms, והדרכים להגן על אתר וורדפרס שלך מפני התקפות.

🚨 CVE-2026-12273 The Tutor LMS WordPress plugin before 3.9.13 does not perform any authorization or
14 יולי 2026 חשיפה: פגיעה חמורה בפלוגין Tutor LMS של WordPress - מה זה אומר לך?

הפלוגין הפופולרי Tutor LMS של WordPress סבל מפגיעה חמורה. לומדים על הפגיעה, הסיכונים והדרכים להגן על אתר WordPress שלך.

🚨 CVE-2026-14846 In version 8.2.1 of PrestaShop, there is a vulnerability relating to the incorrect
14 יולי 2026 חשיפת פגיעה קשה בפרסטאשופ: CVE-2026-14846 ומה עליך לדעת

הפגיעה CVE-2026-14846 בגרסה 8.2.1 של PrestaShop מהווה סכנה משמעותית לאבטחת האתר שלך. קראו להבנה מלאה על הנושא, דרכי התמודדות וההשלכות הפוטנציאליות.

🚨 CVE-2026-57830 The Joomla extension Helix Ultimate is vulnerable to an unauthenticated arbitrary f
14 יולי 2026 חשיפה: פגיעה קשה באחסון Helix Ultimate ל-Joomla - CVE-2026-57830

חשיפה על פגיעה חמורה באחסון Helix Ultimate ל-Joomla, המאפשרת ביצוע פעולות לא מורשות. התחקיר כולל הסברים טכניים, דרכי הגנה ופרטים על הסיכונים הפוטנציאליים.

🚨 CVE-2026-56259 Crawl4AI before 0.8.8 contains credential exfiltration vulnerabilities in the Docke
14 יולי 2026 חשיפה: פגיעות חמורות ב-Crawl4AI שמאפשרות גנבת נתוני אימות

חשיפה על פגיעות ב-Crawl4AI לפני גרסה 0.8.8 שמאפשרות גנבת נתוני אימות. התחקות אחר הסיכונים, הדרכות למניעה ומה צריך לעשות כדי להגן על מערכותיך

🚨 CVE-2026-56271 Flowise before 3.1.0 (affected versions 3.0.13 and earlier) uses weak hardcoded def
14 יולי 2026 חשיפה: פגיעה קשה במערכת Flowise - מה זה אומר לך?

אנחנו חושפים את הפגיעה הקריטית במערכת Flowise, CVE-2026-56271, שמאפשרת התקפות חמורות. לומדו מה זה אומר, איך להגן על עצמכם, ומה צריך לעשות כעת.

🚨 CVE-2026-9492 The MBStorage DRAM lighting control module within Gigabyte Control Center (GCC) deve
14 יולי 2026 חשיפה: פגיעה חמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC) - CVE-2026-9492

חקירה מקיפה על הפגיעה החמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC), הכוללת הסברים טכניים, השלכות אפשריות והמלצות לביטחון מערכות