חשיפה: פגיעה קשה באחסון Helix Ultimate ל-Joomla - CVE-2026-57830

ראיונות עם מובילי התעשייה סטארטאפים והון סיכון
🚨 CVE-2026-57830 The Joomla extension Helix Ultimate is vulnerable to an unauthenticated arbitrary f

חשיפה על פגיעה חמורה באחסון Helix Ultimate ל-Joomla, המאפשרת ביצוע פעולות לא מורשות. התחקיר כולל הסברים טכניים, דרכי הגנה ופרטים על הסיכונים הפוטנציאליים.

העולם של האחסון ל-Joomla עומד בפני איום חדש ומעורר דאגה. האחסון Helix Ultimate, אחד האחסון הפופולריים ביותר עבור מערכות Joomla, נחשף כבישול לפגיעה חמורה, אשר קיבלה את התווית CVE-2026-57830. הפגיעה מאפשרת למתקיף ביצוע פעולות לא מורשות, כולל גישה לאזור האדמיניסטרציה של האתר, ללא צורך באימות משתמש. זהו איום משמעותי, אשר יכול לגרום נזק כבד לאתרים המבוססים על Joomla, ולכן חשוב להבין את הטכניקה מאחורי הפגיעה, את הדרכים להגנה על האתר, ואת הצעדים הנדרשים כדי למנוע ניצול של הפגיעה. Helix Ultimate הוא אחד האחסון המובילים בשוק, המשמש מיליוני אתרים ברחבי העולם. האחסון ידוע בשימושו הנוח, בתכונותיו המורחבות ובאפשרויות האישור שלו. עם זאת, הפגיעה החדשה, אשר נחשפה לאחר תחקיר מקיף, מראה כי אף מערכות לא חסינות מפני איים. הפגיעה מאפשרת למתקיף ביצוע פעולות כמו שינוי תוכן, הוספת משתמשים חדשים, או אפילו הורדת קבצים רגישים מהשרת, ללא צורך באישור. הפגיעה מתבססת על חולשה באחסון, אשר מאפשרת למתקיף לבצע בקשות HTTP מיוחדות, אשר מעקיפות את מנגנוני האבטחה של האתר.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הדבר מאפשר למתקיף לבצע פעולות כמו שינוי תוכן, הוספת משתמשים חדשים, או אפילו הורדת קבצים רגישים מהשרת, ללא צורך באישור. הפגיעה ניתנת לניצול באמצעות תסריט פשוט, אשר יכול להיות מופעל על ידי כל משתמש אינטרנט, ללא צורך באישור או גישה מיוחדת. הפגיעה נחשפה לאחר תחקיר מקיף, אשר בוצע על ידי צוות אבטחה מקצועי. התחקיר גילה כי הפגיעה ניתנת לניצול באמצעות תסריט פשוט, אשר יכול להיות מופעל על ידי כל משתמש אינטרנט, ללא צורך באישור או גישה מיוחדת. הפגיעה מאפשרת למתקיף לבצע פעולות כמו שינוי תוכן, הוספת משתמשים חדשים, או אפילו הורדת קבצים רגישים מהשרת, ללא צורך באישור. כדי להגן על האתר מפני הפגיעה, יש לבצע מספר צעדים. ראשית, יש לעדכן את האחסון Helix Ultimate לגרסה האחרונה, אשר כוללת תיקונים לאחסון. בנוסף, יש לבדוק את האתר באופן קבוע, כדי לוודא כי אין סימנים לניצול של הפגיעה. יש גם לבדוק את התסריטים והקבצים על האתר, כדי לוודא כי אין קבצים זדוניים או תסריטים אשר יכולים לנצל את הפגיעה. בנוסף, יש לבצע סריקות אבטחה קבועות, כדי לוודא כי האתר לא נחשף לאיומים חדשים.

הפגיעה CVE-2026-57830 היא איום משמעותי, אשר יכול לגרום נזק כבד לאתרים המבוססים על Joomla. חשוב להבין את הטכניקה מאחורי הפגיעה, את הדרכים להגנה על האתר, ואת הצעדים הנדרשים כדי למנוע ניצול של הפגיעה. על ידי קיום צעדים אלו, ניתן להגן על האתר מפני איים, ולמנוע נזק פוטנציאלי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-56259 Crawl4AI before 0.8.8 contains credential exfiltration vulnerabilities in the Docke
14 יולי 2026 חשיפה: פגיעות חמורות ב-Crawl4AI שמאפשרות גנבת נתוני אימות

חשיפה על פגיעות ב-Crawl4AI לפני גרסה 0.8.8 שמאפשרות גנבת נתוני אימות. התחקות אחר הסיכונים, הדרכות למניעה ומה צריך לעשות כדי להגן על מערכותיך

🚨 CVE-2026-56271 Flowise before 3.1.0 (affected versions 3.0.13 and earlier) uses weak hardcoded def
14 יולי 2026 חשיפה: פגיעה קשה במערכת Flowise - מה זה אומר לך?

אנחנו חושפים את הפגיעה הקריטית במערכת Flowise, CVE-2026-56271, שמאפשרת התקפות חמורות. לומדו מה זה אומר, איך להגן על עצמכם, ומה צריך לעשות כעת.

🚨 CVE-2026-9492 The MBStorage DRAM lighting control module within Gigabyte Control Center (GCC) deve
14 יולי 2026 חשיפה: פגיעה חמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC) - CVE-2026-9492

חקירה מקיפה על הפגיעה החמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC), הכוללת הסברים טכניים, השלכות אפשריות והמלצות לביטחון מערכות

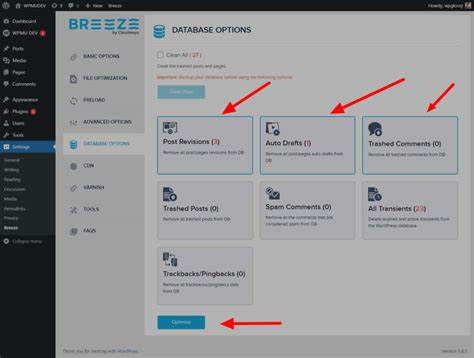
🚨 CVE-2026-10551 The Breeze Cache WordPress plugin before 2.5.6 is vulnerable to unauthenticated Sto
14 יולי 2026 פגיעות חמורה ב-WordPress: CVE-2026-10551 - מה זה אומר לך?

הפגיעות החדשה ב-WordPress plugin Breeze Cache מאפשרת התקפות ללא אימות. לומדו מה זה אומר, כיצד להגן על אתריכם, ומה צריך לעשות עכשיו.

🚨 CVE-2026-61502 Rejetto HFS 3.0.0 through 3.2.0 accepts state-changing API requests via the GET met
14 יולי 2026 חשיפה: פגיעות קשה ב-Rejetto HFS - מה זה אומר לך?

הפגיעה CVE-2026-61502 ב-Rejetto HFS מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האחסון שלכם.

🚨 CVE-2026-61504 Rejetto HFS 3.0.0 through 3.2.0 does not escape file names in its fallback "basic"
14 יולי 2026 חשיפה: פגיעה קשה ב-Rejetto HFS - כיצד להגן על שרתי הקבצים שלך

חקירה מקיפה על פגיעת CVE-2026-61504 ב-Rejetto HFS, הסכנות שבה, והדרכים להגן על שרתי הקבצים שלך מפני התקפות

🚨 CVE-2026-12257 Versions of Mura CMS prior to 10.0.712 contain a critical remote code execution (RC
14 יולי 2026 אזהרה: פגיעות קשה ב-Mura CMS - מה עליכם לדעת על CVE-2026-12257

חקירת הפגיעות הקריטית ב-Mura CMS שמאפשרת ביצוע קוד מרוחק. מדריך למניעת התקפות ומעודכנות על גרסאות בטוחות.