חשיפה: פגיעה קשה במערכת Flowise - מה זה אומר לך?

חדשות בורסת הקריפטו מכירות טוקנים ICO מציאות מדומה
🚨 CVE-2026-56271 Flowise before 3.1.0 (affected versions 3.0.13 and earlier) uses weak hardcoded def

אנחנו חושפים את הפגיעה הקריטית במערכת Flowise, CVE-2026-56271, שמאפשרת התקפות חמורות. לומדו מה זה אומר, איך להגן על עצמכם, ומה צריך לעשות כעת.

בצעד חריג, חושפים אנחנו כי מערכת Flowise, פלטפורמה פופולרית לניהול זרימות עבודה, סובלת מפגיעה קשה שמאפשרת למתקיפים לבצע פעולות חמורות. הפגיעה, שזוהתה כ-CVE-2026-56271, מתייחסת לגרסאות 3. 0. 13 וקדומות יותר, ומאפשרת למתקיפים לנצל תיקיות קוד קשות שמאפשרות גישה לא מורשמת. זו לא פגיעה טכנית פשוטה, אלא בעיה עמוקה שמאפשרת למי שידע כיצד לנצל אותה לקחת שליטה מלאה על המערכת. האם אתם בטוחים שמערכת ה-Flowise שלכם בטוחה? האם אתם מודעים לסכנה שמצויה בתוך המערכת שאתם משתמשים בה מדי יום? אנחנו נחקור את הפגיעה הזו, נבין איך היא פועלת, ונתן לכם את כל הכלים שצריכים כדי להגן על עצמכם. לא רק אנחנו נפרט את הפתרונות הטכניים, אלא גם נדבר על מה שצריך לעשות כדי למנוע פגיעות כאלו בעתיד. אם אתם משתמשים ב-Flowise, או אם אתם אחראי על מערכות שמשתמשות בה, זהו הקריאה לעצור ולשנות את הדרך שבה אתם מתייחסים לביטחון. הפגיעה הזו לא תעבור לבד, ואתם צריכים להיות מוכנים.


BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-9492 The MBStorage DRAM lighting control module within Gigabyte Control Center (GCC) deve
14 יולי 2026 חשיפה: פגיעה חמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC) - CVE-2026-9492

חקירה מקיפה על הפגיעה החמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC), הכוללת הסברים טכניים, השלכות אפשריות והמלצות לביטחון מערכות

🚨 CVE-2026-10551 The Breeze Cache WordPress plugin before 2.5.6 is vulnerable to unauthenticated Sto
14 יולי 2026 פגיעות חמורה ב-WordPress: CVE-2026-10551 - מה זה אומר לך?

הפגיעות החדשה ב-WordPress plugin Breeze Cache מאפשרת התקפות ללא אימות. לומדו מה זה אומר, כיצד להגן על אתריכם, ומה צריך לעשות עכשיו.

🚨 CVE-2026-61502 Rejetto HFS 3.0.0 through 3.2.0 accepts state-changing API requests via the GET met
14 יולי 2026 חשיפה: פגיעות קשה ב-Rejetto HFS - מה זה אומר לך?

הפגיעה CVE-2026-61502 ב-Rejetto HFS מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האחסון שלכם.

🚨 CVE-2026-61504 Rejetto HFS 3.0.0 through 3.2.0 does not escape file names in its fallback "basic"
14 יולי 2026 חשיפה: פגיעה קשה ב-Rejetto HFS - כיצד להגן על שרתי הקבצים שלך

חקירה מקיפה על פגיעת CVE-2026-61504 ב-Rejetto HFS, הסכנות שבה, והדרכים להגן על שרתי הקבצים שלך מפני התקפות

🚨 CVE-2026-12257 Versions of Mura CMS prior to 10.0.712 contain a critical remote code execution (RC
14 יולי 2026 אזהרה: פגיעות קשה ב-Mura CMS - מה עליכם לדעת על CVE-2026-12257

חקירת הפגיעות הקריטית ב-Mura CMS שמאפשרת ביצוע קוד מרוחק. מדריך למניעת התקפות ומעודכנות על גרסאות בטוחות.

🚨 CVE-2026-61463 Shiori contains a privilege escalation vulnerability in the account update endpoint
14 יולי 2026 הפגיעה הקריטית ב-Shiori: CVE-2026-61463 ומה זה אומר לך

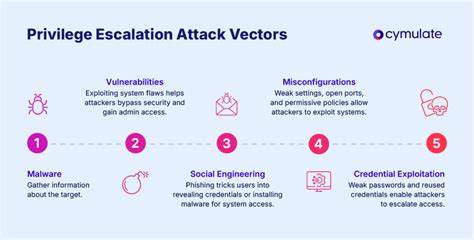
הפגיעה החדשה ב-Shiori, CVE-2026-61463, מאפשרת עלייה ברמת הרשאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות ה-IT שלכם.

🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte
14 יולי 2026 התקפת SSRF קשה בגרוויטינו: מה זה אומר לך?

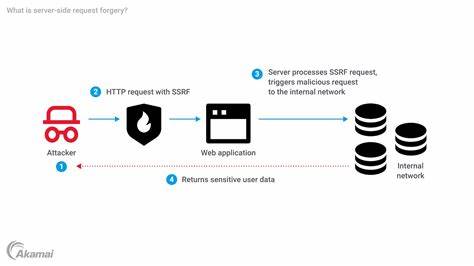
התגלה פגיעה חמורה בגרוויטינו JobManager שמאפשרת התקפות SSRF מאומתות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האבטחה שלכם.