חשיפה: פגיעה חמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC) - CVE-2026-9492

סטייבלקוינים
🚨 CVE-2026-9492 The MBStorage DRAM lighting control module within Gigabyte Control Center (GCC) deve

חקירה מקיפה על הפגיעה החמורה במערכת MBStorage DRAM של Gigabyte Control Center (GCC), הכוללת הסברים טכניים, השלכות אפשריות והמלצות לביטחון מערכות

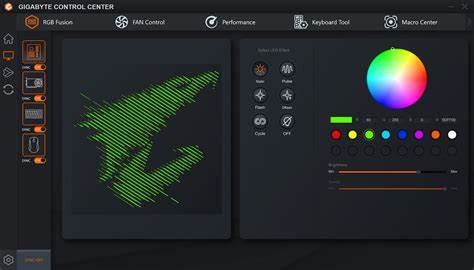
העולם של הביטחון הסייבר מתעורר שוב מפני חשיפה חדשה וחריפה של פגיעה במערכות של חברות גדולות. הפעם מדובר בפגיעה במערכת MBStorage DRAM של Gigabyte Control Center (GCC), אשר קיבלה את מספר CVE-2026-9492. הפגיעה הזו, אשר נחשפה לאחר חקירה מקיפה, יכולה להעלות את רמת הסיכון של מערכות רבות, במיוחד אלו המשתמשות בתוכנה של גיגאבייט. בערך זה נחקור את הטכניקה מאחורי הפגיעה, את ההשלכות האפשריות שלה, ואת הצעדים הנדרשים כדי להגן על מערכות מפני סיכונים כאלה. הפגיעה במערכת MBStorage DRAM של GCC היא בעיה מורכבת, אשר נובעת מתכנון לא נכון של המודול האחראי על בקרת התאורה של DRAM. המודול הזה, אשר חלק מהמשתמשים אולי לא יודעים על קיומו, הוא חלק אינטגרלי במערכת GCC, אשר משמשת להרחבת תפקוד הלוח האם של מחשבים. הפגיעה מאפשרת למתקיף לבצע פעולות לא מורשות, כולל גישה לאזור הזיכרון של DRAM, אשר יכול להביא לשליטה מלאה על המערכת. ההשלכות של פגיעה כזו הן חמורות ביותר. מתקיף יכול להשתמש בה כדי להריץ קוד זדוני, לגנוב מידע רגיש, או אף לשלוט על המערכת מרחוק.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

במיוחד, הפגיעה הזו יכולה להיות מסוכנת במיוחד עבור משתמשים אשר משתמשים במערכות עם תצורות מתקדמות של תאורה, אשר עשויות להיות קשורות למערכות אחרות בתוך המחשב. זה יכול ליצור נקודת כניסה לפגיעה במערכות נוספות, כולל מערכות אבטחה. כדי להבין טוב יותר את הפגיעה הזו, יש לבחון את הטכניקה מאחורי CVE-2026-9492. הפגיעה מתרחשת עקב תכנון לא נכון של המודול, אשר לא מבצע בדיקות מספיקות על הפעולות המורשות. מתקיף יכול לשלוח בקשות מיוחדות למערכת, אשר תפעל עליהן ללא הבדל בין פעולות מורשות לא מורשות. זה מאפשר למתקיף לבצע פעולות כמו קריאה וכתיבה לאזורים של הזיכרון אשר לא אמורים להיות נגישים. ההשלכות של פגיעה כזו הן רחבות היקף. ראשית, היא יכולה להביא לדריפט של מידע רגיש, כולל סיסמאות, מידע אישי, או אף מידע מסחרי. שנית, היא יכולה להביא לשליטה מלאה על המערכת, אשר יכולה להיות משמשת למטרות זדוניות, כמו הרצת תוכנות ריגול או התקפות נוספות. שלישית, הפגיעה הזו יכולה להיות משמשת כנקודת כניסה לפגיעה במערכות אחרות, במיוחד אם המערכת הקורבן מחוברת לרשת. כדי להגן על מערכות מפני פגיעה כזו, ישנם מספר צעדים אשר ניתן לקחת.

ראשית, יש לעדכן את תוכנת GCC לגרעון האחרון, אשר עשוי להכיל תיקונים לפגיעה הזו. שנית, יש לבדוק את התצורה של המודול MBStorage DRAM, ולהוריד את הרמת ההרשאות שלו, אם אפשר. שלישית, יש להשתמש בתוכנות אבטחה מתקדמות, אשר יכולות לזהות ולמנוע פעולות זדוניות. הפגיעה CVE-2026-9492 היא דוגמה נוספת למה שמשמעותיות של פגיעות במערכות תוכנה, אשר יכולות להביא לסיכונים חמורים. חשוב להבין את הטכניקה מאחורי הפגיעה הזו, ולנקוט בצעדים הנדרשים כדי להגן על מערכות מפני סיכונים כאלה. בעולם שבו הביטחון הסיברי הוא חלק אינטגרלי מהחיים, חשוב להיות מודע לסיכונים ולהתכונן להם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-10551 The Breeze Cache WordPress plugin before 2.5.6 is vulnerable to unauthenticated Sto
14 יולי 2026 פגיעות חמורה ב-WordPress: CVE-2026-10551 - מה זה אומר לך?

הפגיעות החדשה ב-WordPress plugin Breeze Cache מאפשרת התקפות ללא אימות. לומדו מה זה אומר, כיצד להגן על אתריכם, ומה צריך לעשות עכשיו.

🚨 CVE-2026-61502 Rejetto HFS 3.0.0 through 3.2.0 accepts state-changing API requests via the GET met
14 יולי 2026 חשיפה: פגיעות קשה ב-Rejetto HFS - מה זה אומר לך?

הפגיעה CVE-2026-61502 ב-Rejetto HFS מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האחסון שלכם.

🚨 CVE-2026-61504 Rejetto HFS 3.0.0 through 3.2.0 does not escape file names in its fallback "basic"
14 יולי 2026 חשיפה: פגיעה קשה ב-Rejetto HFS - כיצד להגן על שרתי הקבצים שלך

חקירה מקיפה על פגיעת CVE-2026-61504 ב-Rejetto HFS, הסכנות שבה, והדרכים להגן על שרתי הקבצים שלך מפני התקפות

🚨 CVE-2026-12257 Versions of Mura CMS prior to 10.0.712 contain a critical remote code execution (RC
14 יולי 2026 אזהרה: פגיעות קשה ב-Mura CMS - מה עליכם לדעת על CVE-2026-12257

חקירת הפגיעות הקריטית ב-Mura CMS שמאפשרת ביצוע קוד מרוחק. מדריך למניעת התקפות ומעודכנות על גרסאות בטוחות.

🚨 CVE-2026-61463 Shiori contains a privilege escalation vulnerability in the account update endpoint
14 יולי 2026 הפגיעה הקריטית ב-Shiori: CVE-2026-61463 ומה זה אומר לך

הפגיעה החדשה ב-Shiori, CVE-2026-61463, מאפשרת עלייה ברמת הרשאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות ה-IT שלכם.

🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte
14 יולי 2026 התקפת SSRF קשה בגרוויטינו: מה זה אומר לך?

התגלה פגיעה חמורה בגרוויטינו JobManager שמאפשרת התקפות SSRF מאומתות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האבטחה שלכם.

🚨 CVE-2026-58065 The Apache Airflow Git provider runs its git-over-SSH operations with `StrictHostKe
14 יולי 2026 חשיפה: פגיעות קשות ב-Apache Airflow Git Provider - מה זה אומר לך?

התגלה פגיעה קשה ב-Apache Airflow Git Provider שמאפשרת התקפות על מערכות באמצעות SSH. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על ארגונים.