חשיפה: פגיעות קשה בסיסטם Directorist - מה זה אומר לך?

חדשות בורסת הקריפטו
🚨 CVE-2026-59518 Deserialization of Untrusted Data vulnerability in wpWax Directorist directorist al

הפגיעה CVE-2026-59518 בסיסטם Directorist של wpWax מאפשרת התקפות חמורות דרך דיסריאליזציה של נתונים לא מאומתים. התחשבות, ניתוח והגנה - כל מה שצריך לדעת.

העולם של האינטרנט מתפתח במהירות, אך עם התפתחות זו מגיעות גם איוםי ביטחון חדשים. אחד מהאיומים החמורים ביותר שנחשפו לאחרונה הוא הפגיעה CVE-2026-59518 בסיסטם Directorist של wpWax. זו פגיעה מסוג Deserialization of Untrusted Data, שיכולה לגרום נזקים חמורים לאתרים ולנתונים של משתמשים. בירור מהי הפגיעה הזו, כיצד היא פועלת, ואיך להגן על עצמך מפניה. הפגיעה CVE-2026-59518 היא חלק מהסוגים החמורים ביותר של פגיעויות ביטחון. היא מאפשרת למתקיף לבצע דיסריאליזציה של נתונים לא מאומתים, כלומר, לקרוא ולשנות נתונים ללא אישור. זה יכול לגרום לנזקים חמורים, כולל גנבת נתונים, התקפות על משתמשים, ואף שינוי של תוכן האתר. הפגיעה הזו מיוחדת במיוחד כי היא פוגעת בסיסטם Directorist, שמשמש את אלפי אתרים ברחבי העולם. להבנה טובה יותר של הפגיעה, יש לבחון את האופן שבו היא פועלת. דיסריאליזציה של נתונים לא מאומתים היא תהליך שבו נתונים שנשלחים על ידי משתמשים או על ידי סיסטמות חיצוניות, מתפרשים על ידי התוכנה ללא בדיקה מספיקה. זה מאפשר למתקיף לשלוח נתונים מזויפים שיכולים לגרום לפעולות לא רצויות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בפגיעה CVE-2026-59518, המתקיף יכול לשלוח נתונים מזויפים דרך קבצים או בקשות HTTP, שיגרמו לסיסטם לבצע פעולות לא רצויות. ההשלכות של הפגיעה הזו יכולות להיות חמורות ביותר. למשל, המתקיף יכול לגשת לנתונים רגישים של משתמשים, לגרום לנזק לאתר, או אף לשלוט עליו. זה יכול לגרום לאובדן אמון מצד המשתמשים, נזק למוניטין של האתר, ואף סנקציות משפטיות. לכן, חשוב מאוד להבין את הסיכונים ולהתחיל בהגנה מידית. כיצד להגן על עצמך מפני הפגיעה CVE-2026-59518? ראשית, יש לבדוק אם האתר שלך משתמש בסיסטם Directorist של wpWax. אם כן, יש לעדכן את הגרסה של הסיסטם מיד. מפתחים של wpWax כבר הוציאו עדכון שמגן על הפגיעה הזו, ולכן עדכון מיידי הוא הצעד הראשון והחשוב ביותר. בנוסף, יש לבדוק את התצורה של הסיסטם ולהבטיח שהנתונים הנכנסים מאומתים לפני שמתפרשים. בנוסף לעדכון הסיסטם, יש לבצע בדיקות ביטחון סדירות. זה כולל בדיקות של קוד, בדיקות של תצורה, ובדיקות של נתונים הנכנסים. יש גם לבצע בדיקות של תוכן דינמי שמשתמשים יכולים לשלוח, ולהבטיח שהנתונים לא מאומתים לא יתפרשו. זה יכול להיות מורכב, אך זה חשוב מאוד להגנה על האתר.

הפגיעה CVE-2026-59518 היא תזכורת חזקה לכך שיש להתחשבות בביטחון האינטרנט. זה לא מספיק רק להשתמש בסיסטמים מאומתים, אלא יש גם לבצע בדיקות סדירות ולהתחיל בהגנה מידית כאשר נחשפות פגיעויות. זה יכול לגרום לעבודה נוספת, אך זה חשוב מאוד להגנה על האתר ועל המשתמשים. לסיכום, הפגיעה CVE-2026-59518 בסיסטם Directorist של wpWax היא פגיעה חמורה שיכולה לגרום נזקים חמורים. היא מאפשרת למתקיף לבצע דיסריאליזציה של נתונים לא מאומתים, שיכולה לגרום לגנבת נתונים, התקפות על משתמשים, ואף שינוי של תוכן האתר. כדי להגן על עצמך, יש לעדכן את הסיסטם מיד, לבצע בדיקות ביטחון סדירות, ולהבטיח שהנתונים הנכנסים מאומתים לפני שמתפרשים. זה יכול להיות מורכב, אך זה חשוב מאוד להגנה על האתר ועל המשתמשים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
13 יולי 2026 חשיפה: פגיעה קשה בפלוגין Real Testimonia - CVE-2026-59521

חשיפה מפורטת על פגיעת Deserialization of Untrusted Data בפלוגין Real Testimonia של ShapedPlugin LLC, הסברים על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי וורדפרס.

🚨 CVE-2026-61956 Cross-Site Request Forgery (CSRF) vulnerability in hamsalam ووسلام – همگا
13 יולי 2026 פגיעות CSRF קשה ב-hamsalam: מה זה אומר לך?

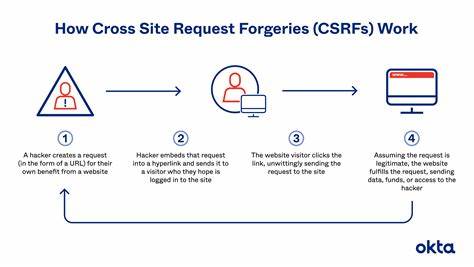
הפגיעות CVE-2026-61956 ב-hamsalam ווסלאם היא איום רציני על אבטחת האתר. לומדים על הסכנות, הדרכים להתגונן, ומה צריך לעשות כדי להגן על עצמך.

🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

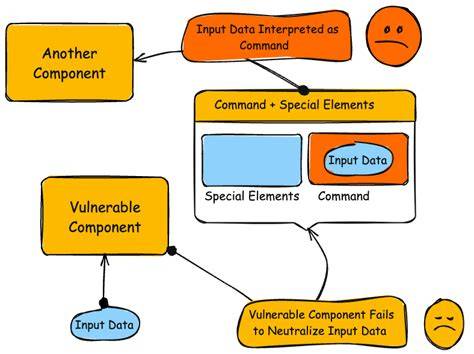
התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות בסיסי נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המועילות להגנה על מערכותיכם מפני התקפות מסוג זה.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

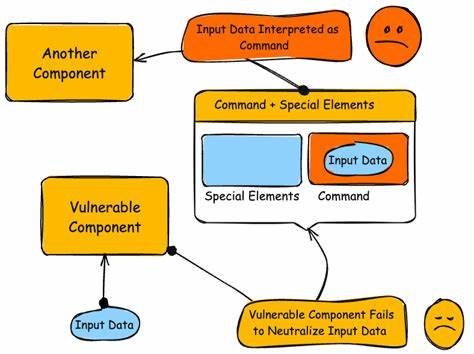
התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות בסיסי נתונים. מאמרים זה מסביר את המהות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות להגנה על מערכותיכם מפני התקפות אלו.

🚨 CVE-2026-61977 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
13 יולי 2026 חשיפה של מידע רגיש של מערכת לישויות לא מורשות: CVE-2026-61977

הסבר מקיף על הפגיעה CVE-2026-61977, הסכנות שלה, הדרכים להתמודדות איתה והאמצעים להגנה על מערכות מחשוב מפני חשיפה של מידע רגיש.

🚨 CVE-2026-61952 Missing Authorization vulnerability in Jose Vega WooCommerce Bulk Edit Products – W
13 יולי 2026 חשיפה: פגיעה חמורה בפלוגין WooCommerce Bulk Edit Products - CVE-2026-61952

חשיפה מפורטת על פגיעה חמורה בפלוגין WooCommerce Bulk Edit Products, הכוללת חוסר אימות הרשאה. מאמרים זה מסביר את הסכנות, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על אתר האינטרנט שלך.

🚨 CVE-2026-61968 Missing Authorization vulnerability in Saad Iqbal myCred mycred allows Exploiting I
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת myCred - CVE-2026-61968

הפגיעה באבטחת myCred, CVE-2026-61968, מאפשרת ניצול חמור ללא הרשאה. לומדו על הסיכונים, הדרכים להתמודדות וההשלכות על מערכות WordPress.