חשיפה: פגיעות ביטחון קשות ב-Shibby Tomato עד גרסה 1.28.0000 - מה זה אומר לך?

אסטרטגיית השקעות
🚨 CVE-2026-15546 A security flaw has been discovered in Shibby Tomato up to 1.28.0000. Affected by t

חשיפת פגיעות ביטחון קשות בגרסאות שונות של Shibby Tomato, כולל הגרסה האחרונה. לומדו על הסיכונים, האפשרויות לתיקון והדרכים להגן על הרשת שלכם.

בכל יום מתגלות פגיעויות ביטחון חדשות ברשתות וציוד טכנולוגי, אך לא תמיד הן מקבלות את התשומת לב הראויה. אחת מהפגיעויות האחרונות שזכתה לחשיפה היא CVE-2026-15546, פגיעה חמורה בגרסאות שונות של Shibby Tomato, כולל הגרסה האחרונה, 1. 28. 0000. אם אתם משתמשים ברוטר עם תוכנת Shibby Tomato, חשוב מאוד להבין את הסיכונים ואת הצעדים הנדרשים כדי להגן על הרשת שלכם. Shibby Tomato היא גרסה מותאמת של תוכנת Tomato, שמשמשת להרחבת תפקוד הרוטרים הביתיים. היא מאפשרת למשתמשים לשלוט בצורה מתקדמת יותר על הרשת שלהם, כולל אפשרויות שליטה מתקדמות, אבטחה משופרת וניתוח נתונים. עם זאת, כמו בכל תוכנה, גם Shibby Tomato אינה חסינה מפגיעות ביטחון, וזהו המקרה עם CVE-2026-15546. הפגיעה CVE-2026-15546 היא פגיעה חמורה שמאפשרת למתקיף לבצע פעולות לא מורשות על הרוטר. זה יכול לכלול גישה לאזור האדמיניסטרטיבי, שינוי הגדרות הרשת, או אפילו השתלטות מלאה על הרוטר. הפגיעה נוצלת באמצעות תקיפה מרחוק, מה שמשמעותו היא שמתקיף יכול לנצל את הפגיעה גם אם הוא לא נמצא באותו רשת פיזית.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אחד מהסיכונים הגדולים של פגיעות כאלו הוא השימוש לרעה על ידי מתקיפים כדי לבצע התקפות רשת, להרעיל את הרשת או לגנוב מידע. אם הרוטר שלכם נפגע, הוא יכול לשמש כנקודת כניסה לרשת שלכם, מה שמאפשר למתקיף לגשת למחשבים, טלפונים חכמים ואף ציוד אחר מחובר לרשת. זה יכול להיות מסוכן במיוחד אם אתם משתמשים ברשת הביתית גם לעסקים או לשמירה על מידע רגיש. כדי להגן על עצמכם מפני פגיעות כאלו, ישנם מספר צעדים שאתם יכולים לקחת. ראשית, תעדכנו את תוכנת Shibby Tomato לגרסה המאושרת האחרונה. מפתחים רבים משחררים עדכונים ביטחון כדי לתקן פגיעות ידועות, ולכן חשוב מאוד לשמור על תוכנתכם מעודכנת. אם הגרסה שלכם אינה תומכת בעדכונים, עשויים להיות צריכים לשקול להחליף את הרוטר שלכם או להשתמש בתוכנה אחרת. בנוסף, תעדכנו את סיסמת האדמיניסטרטור של הרוטר שלכם. סיסמה חזקה ויחודית היא אחד מהצעדים החשובים ביותר להגנה על הרוטר שלכם. תאשרו רק גישה מרוחקת לאדמיניסטרטור אם זה הכרחי, ותשתמשו בחיבור VPN כדי להגן על הקשר. תעדכנו גם את תוכנת האנטי וירוס שלכם ותשתמשו באשליות רשת כדי להגן על הרשת שלכם מפני התקפות.

אם אתם משתמשים ברוטר עם Shibby Tomato, חשוב מאוד לבדוק אם הגרסה שלכם נפגעת. אם כן, תעדכנו את התוכנה כמה שמהיר יותר כדי למנוע התקפות. אם אתם לא בטוחים איך לעשות זאת, תפנו לעזרה מקצועית או לחברה שמספקת את הרוטר שלכם. זיכרון, פגיעות ביטחון כאלו יכולות להיות מסוכנות מאוד, ולכן חשוב מאוד לקחת את הצעדים הנדרשים כדי להגן על עצמכם. בהמשך, נדון על הפגיעה CVE-2026-15546 בפרטים, כולל האופן שבו היא נוצלת, הסיכונים שבה, והדרכים להגן על עצמכם. נדון גם על תוכנת Shibby Tomato, על האופן שבו היא משמשת, ועל האפשרויות האחרות שיש לך אם אתה רוצה להחליף את הרוטר שלך. אם אתה משתמש ברוטר עם Shibby Tomato, זהו הזמן לבדוק את הגרסה שלך ולנקוט בצעדים כדי להגן על הרשת שלך.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-9708 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
14 יולי 2026 פגיעות חמורה ב-Mattermost: מה עליכם לדעת על CVE-2026-9708

הפגיעה CVE-2026-9708 במתקן Mattermost מאיימת על גרסאות רבות. לומדו על הסיכונים, הדרכים להתמודדות והאמצעים להגנה על מערכותיכם.

🚨 CVE-2026-15557 A weakness has been identified in waooAI waoowaoo up to 0.4.1. Affected by this vul
14 יולי 2026 חשיפת פגיעה קשה ב-waooAI: מה זה אומר לך?

הפגיעה CVE-2026-15557 בגרסאות עד 0.4.1 של waooAI יכולה להסתכן במנגנוני הביטחון שלך. תגלה מה זה אומר, כיצד להתגונן, ומה עושים החוקרים כדי לתקן את הבעיה

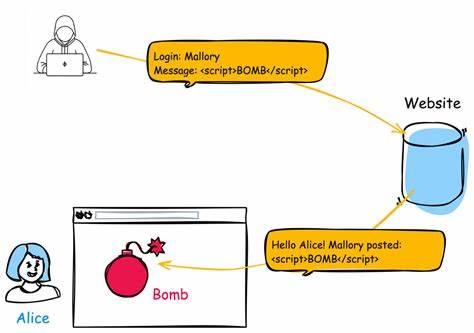
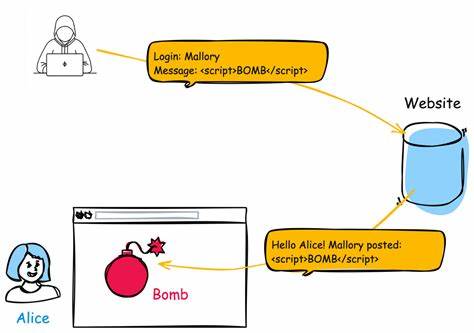
🚨 CVE-2026-57363 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57363: הסיכון של XSS ודרך להגן על אתרך

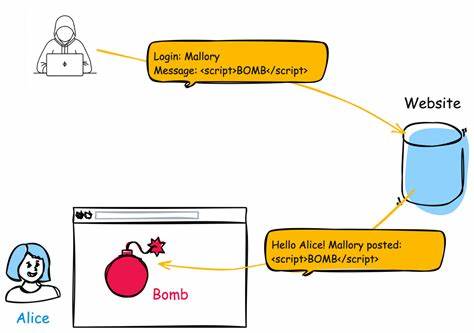
הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57363, וטיפים מקצועיים להגנה על אתר ומשתמשים מפני התקפות

🚨 CVE-2026-57364 Improper Validation of Specified Quantity in Input vulnerability in WPDeveloper Bet
14 יולי 2026 חשיפה: פגיעה קשה ב-WPDeveloper Bet - CVE-2026-57364 - מה זה אומר לך?

הפגיעה CVE-2026-57364 ב-WPDeveloper Bet נחשפה כעת. לומדו מה זה אומר, איך זה פוגע באתרים שלכם, ואיך להגן עליהם. תכנים מקיפים ומדריכים מעשיים.

🚨 CVE-2026-57365 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57365 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

התקפת XSS חדשה, CVE-2026-57365, מאפשרת למתקיפים לבצע התקפות מסוכנות דרך ניטרול לא נכון של קלט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57369: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע ומה לעשות?

הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57369, דרכי התקפה, השלכות וצעדים להגנה. מדריך מקיף לבעלי אתרים ולמתכנתים.

🚨 CVE-2026-10106 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
14 יולי 2026 חשיפה: פגיעה קשה במערכת Mattermost - מה עליך לדעת

התגלה פגיעה חמורה במערכת Mattermost שמאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכתכם.