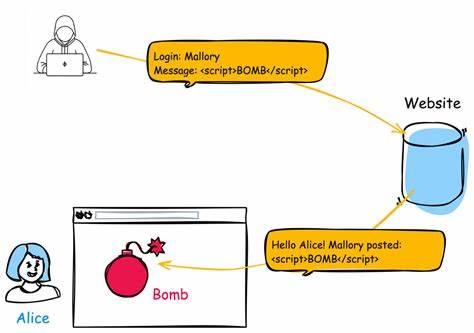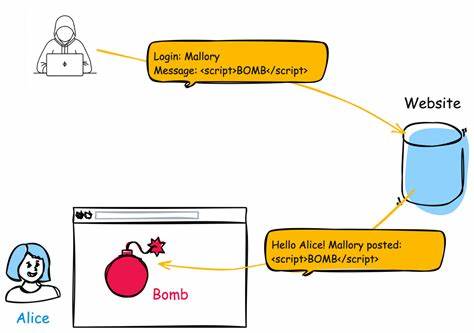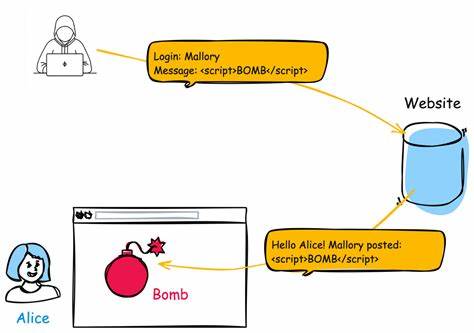
הפלטפורמה Mattermost, המוכרת כאלטרנטיבה פתוחה ופרטית ל-Slack, משמשת מיליוני משתמשים ברחבי העולם. עם זאת, גילוי פגיעות חמורות כגון CVE-2026-9708 מעלה את המודעות לצורך בהגנה מתמדת על מערכות התקשורת הארגוניות. הפגיעה, אשר משפיעה על גרסאות רבות של Mattermost, כולל 11. 7. x עד 11. 2, 11. 6. 4, ו-10. 11. x עד 10. 19, מציבה סכנה משמעותית על ביטחון המידע של ארגונים רבים. הפגיעה CVE-2026-9708 נחשפה לאחר מחקר מקיף של חוקרי ביטחון, אשר זיהו חולשה קריטית בתהליכי האימות והאבטחה של Mattermost. החולשה מאפשרת למתקיפים לבצע התקפות מסוג Injection, אשר יכולות להביא לגרימת נזק משמעותי, כולל גישה לא מורשה למסמכים רגישים, שינוי נתונים או אף שימוש במערכת כבסיס להתקפות נוספות. חשוב לציין כי הפגיעה אינה מוגבלת לגרסאות ספציפיות בלבד, אלא משפיעה על כל גרסאות Mattermost אשר אינן מעודכנות. ההשלכות של הפגיעה CVE-2026-9708 יכולות להיות חמורות ביותר, במיוחד עבור ארגונים אשר משתמשים במתקן Mattermost ככלי מרכזי לתקשורת פנימית. התקפות מסוג Injection יכולות להביא לאובדן מידע, פגיעה בפרטיות המשתמשים ולנזק מוניטרי.

בנוסף, הפגיעה יכולה לשמש כדלת אחורית למתקיפים אשר מעוניינים להרחיב את התקפותיהם לתוך הרשת הארגונית. לכן, חשוב מאוד לבצע פעולות מיידיות כדי להגן על המערכת. כדי להתמודד עם הפגיעה CVE-2026-9708, ישנן מספר צעדים אשר ארגונים יכולים לבצע. ראשית, יש לעדכן את גרסת Mattermost לשימוש בגרסאות מאובטחות אשר תוקנו את הפגיעה. החברה מפרסמת באופן קבוע עדכונים ביטחוניים, ולכן חשוב לבדוק את האתר הרשמי ולהתקין את הגרסאות החדשות. בנוסף, יש לבצע סריקות ביטחוניות תדירות על המערכת, כדי לאתר ולמנוע התקפות פוטנציאליות. בנוסף לעדכון הגרסאות, ישנם אמצעים נוספים אשר יכולים לשפר את ביטחון Mattermost. למשל, ניתן לשימוש בתכונות אימות דו-שלבי (Two-Factor Authentication) כדי להגביר את רמת האבטחה. כמו כן, יש לבצע אימון קבוע של צוותי IT ומשתמשים בסיסיים בנושאי ביטחון מידע, כדי להעלות את המודעות לסיכונים ולדרכי ההתמודדות איתם. כמו כן, יש לבצע גיבוי תדיר של הנתונים, כדי להבטיח את יכולת השיקום במקרה של התקפה מוצלחת. הפגיעה CVE-2026-9708 היא דוגמה נוספת למה שארגונים צריכים להיות מודעים לסיכונים הקיימים במתקנים דיגיטליים.
ביטחון מידע אינו נושא סטטי, אלא דורש התייחסות מתמדת ומעודכנת. לכן, חשוב לארגונים להשקיע משאבים בתהליכי אבטחה, ולהתייעץ עם מומחים בתחום כדי להבטיח את הגנה מיטבית על מערכותיהם. במידה וארגון משתמש במתקן Mattermost, יש לבצע בדיקה מיידית של הגרסה הנוכחית, ולהתקין את העדכונים הרלוונטיים. כמו כן, יש לבצע סריקות ביטחוניות תדירות, ולהתייעץ עם צוותי IT כדי להבטיח את ביטחון המידע. הפגיעה CVE-2026-9708 היא אזהרה נוספת על הצורך בהגנה מתמדת, ולכן חשוב לארגונים להיות מוכנים ולפעול בהתאם.