חשיפת פגיעה קשה ב-waooAI: מה זה אומר לך?

הונאות ואבטחה ראיונות עם מובילי התעשייה
🚨 CVE-2026-15557 A weakness has been identified in waooAI waoowaoo up to 0.4.1. Affected by this vul

הפגיעה CVE-2026-15557 בגרסאות עד 0.4.1 של waooAI יכולה להסתכן במנגנוני הביטחון שלך. תגלה מה זה אומר, כיצד להתגונן, ומה עושים החוקרים כדי לתקן את הבעיה

העולם של הביטחון הסייבר מתפתח במהירות, ויחד איתו גם מספר הפגיעויות החדשות שמתגלות בכל יום. אחת מהפגיעויות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-15557, פגיעה חמורה בגרסאות עד 0. 4. 1 של waooAI, תוכנה פופולרית שמשתמשים בה רבות בארגונים ובמערכות אוטומטיות. הפגיעה הזו, שיכולה להסתכן במנגנוני הביטחון שלך, דורשת תשומת לב מיוחדת, וזהו מה שבא לחקור. הפגיעה CVE-2026-15557 נחשפה לאחר חקירה מקיפה של חוקרי ביטחון, שגילו חולשה משמעותית בתוכנה. החולשה הזו מאפשרת למתקיף לבצע פעולות לא מורשות, כולל גישה לאזור המוגן של המערכת, שינוי נתונים, או אפילו הפעלת קוד רע. זהו סוג של פגיעה שיכולה לגרום נזק משמעותי, במיוחד אם התוכנה משמשת במערכות קריטיות. אחד מהסיבות שפגיעה זו היא חשובה במיוחד הוא השימוש הנרחב של waooAI. תוכנה זו משמשת לאוטומציה, ניתוח נתונים, ומערכות מודיעין, ולכן הפגיעה בה יכולה להסתכן גם במערכות אחרות שמשתמשות בה. החוקרים מציינים שהפגיעה מתקיימת בגרסאות עד 0. 1, ולכן כל מי שמשתמש בגרסאות אלו צריך לבצע עדכון מיידי כדי למנוע נזקים. איך הפגיעה פועלת?

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה מתבססת על חולשה בתהליך האימות של התוכנה. המתקיף יכול לבצע התקפה מסוימת שמאפשרת לו להתחזות למשתמש מורשה, ולהשיג גישה לאזורים מוגנים. זהו סוג של התקפה שיכולה להיות קשה לזיהוי, ולכן חשוב מאוד לבצע בדיקות סדירות כדי לוודא שהמערכת אינה מושפעת. מה עושים החוקרים כדי לתקן את הבעיה? החוקרים שגילו את הפגיעה כבר דיווחו עליה למפתחים של waooAI, שצפויים להוציא עדכון שיתקן את החולשה. עד שיגיע העדכון, מומלץ למשתמשים לבצע מספר צעדים כדי להגן על עצמם. בין היתר, ניתן לבצע בדיקות סדירות של המערכת, להשתמש באנטי וירוסים, ולהתחיל את הגדרות הביטחון של התוכנה. הפגיעה CVE-2026-15557 היא דוגמה טובה לכך כמה חשוב להיות עדכני עם גרסאות התוכנה. רבים משתמשים בתוכנות ישנות ללא ידיעה שהן מכילות פגיעויות, וזו יכולה להיות הסיבה העיקרית לבעיות ביטחון. לכן, מומלץ לבצע בדיקות סדירות של התוכנה, ולהתחיל את הגדרות הביטחון כדי למנוע פגיעויות. כמו כן, חשוב להבין את הסיכונים שבאים עם שימוש בתוכנות אוטומטיות. אף על פי שזהות תוכנות יכולות לחסוך זמן ומשאבים, הן גם יכולות להיות מטרה לפגיעויות.

לכן, חשוב לבחור תוכנות מאמינות, ולבצע בדיקות סדירות כדי לוודא שהן לא מושפעות מפגיעויות. סיכום: הפגיעה CVE-2026-15557 בגרסאות עד 0. 1 של waooAI היא דוגמה טובה לכמה חשוב להיות מודע לביטחון הסייבר. הפגיעה הזו יכולה לגרום נזק משמעותי, ולכן חשוב לבצע עדכונים מיידיים ולהתחיל את הגדרות הביטחון. כמו כן, חשוב לבצע בדיקות סדירות של התוכנה, ולבחור תוכנות מאמינות כדי למנוע פגיעויות. ביטחון הסייבר הוא תחום שמתפתח במהירות, ולכן חשוב להיות עדכני ולהתחיל את הגדרות הביטחון כדי להגן על עצמך.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57363 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57363: הסיכון של XSS ודרך להגן על אתרך

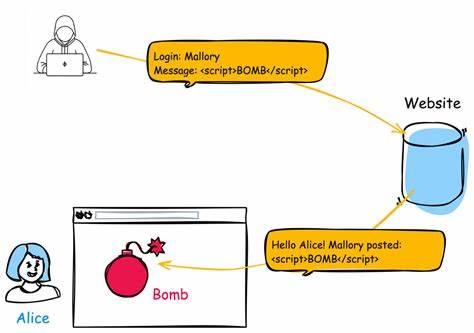
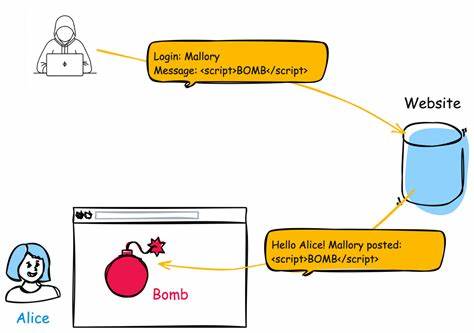
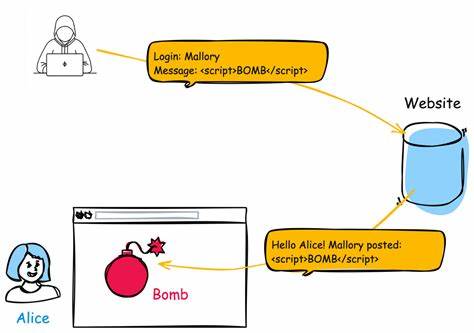
הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57363, וטיפים מקצועיים להגנה על אתר ומשתמשים מפני התקפות

🚨 CVE-2026-57364 Improper Validation of Specified Quantity in Input vulnerability in WPDeveloper Bet
14 יולי 2026 חשיפה: פגיעה קשה ב-WPDeveloper Bet - CVE-2026-57364 - מה זה אומר לך?

הפגיעה CVE-2026-57364 ב-WPDeveloper Bet נחשפה כעת. לומדו מה זה אומר, איך זה פוגע באתרים שלכם, ואיך להגן עליהם. תכנים מקיפים ומדריכים מעשיים.

🚨 CVE-2026-57365 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57365 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

התקפת XSS חדשה, CVE-2026-57365, מאפשרת למתקיפים לבצע התקפות מסוכנות דרך ניטרול לא נכון של קלט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57369: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע ומה לעשות?

הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57369, דרכי התקפה, השלכות וצעדים להגנה. מדריך מקיף לבעלי אתרים ולמתכנתים.

🚨 CVE-2026-10106 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
14 יולי 2026 חשיפה: פגיעה קשה במערכת Mattermost - מה עליך לדעת

התגלה פגיעה חמורה במערכת Mattermost שמאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכתכם.

🚨 CVE-2026-15547 A weakness has been identified in Shibby Tomato up to 1.28.0000. This affects the f
14 יולי 2026 חשיפה: פגיעה קשה במערכת Shibby Tomato - מה זה אומר לך?

אנליזה מקיפה של CVE-2026-15547, פגיעה במערכת Shibby Tomato שממעיטה על אבטחת הרשת הביתית. התחשבות, פתרונות ודרכי הגנה.

🚨 CVE-2026-57697 Authentication Bypass Using an Alternate Path or Channel vulnerability in Metagauss
14 יולי 2026 חשיפה: פגיעה קשה במערכת Metagauss - CVE-2026-57697 מאפשרת עקיפת אימות

חקירה מקיפה על פגיעת האבטחה הקריטית במערכת Metagauss, אשר מאפשרת עקיפת אימות באמצעות נתיב חלופי. התחקיר כולל פרטים טכניים, השפעות פוטנציאליות והמלצות להגנה.