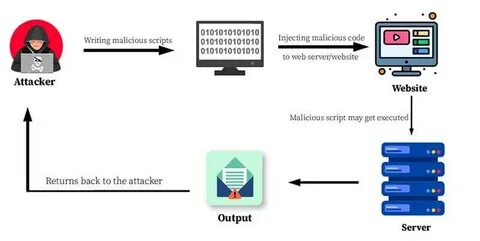
בשבועות האחרונים זועזע עולם אבטחת המידע בעקבות חשיפתה של אחת הפגיעויות הקריטיות ביותר בתחום ההצפנה והאימות הדיגיטלי. CVE-2026-67336, אשר פורסמה רשמית באוגוסט 2026, חושפת כשלים מהותיים במערכת האימות המתקדמת better-auth, המשמשת כבסיס לאלפי יישומים ואתרים ברחבי העולם. הפגיעות, המדורגת ברמת חומרה קריטית (CVSS 4. 0 - 9. 4), מאפשרת לתוקפים לבצע התקפות מתוחכמות הכוללות זיוף חתימות דיגיטליות, יירוט קודים מאומתים ואף השתלטות על חשבונות משתמשים ללא צורך בהרשאות גבוהות. הבעיה המרכזית טמונה בהגדרות הצפנה לא מאובטחות כברירת מחדל במערכת ה-oidcProvider ובתוסף ה-MCP של better-auth. בפרט, המערכת מאפשרת באופן מובנה שימוש באלגוריתם 'none' המפורסם כבלתי בטוח, וכן מקבלת באופן אוטומטי את שיטת PKCE הפשוטה (plain) במקום את הגרסה המאובטחת S256 הנדרשת בתקן OAuth 2. 0. שילוב קטלני זה יוצר פרצה עצומה המאפשרת לתוקפים לבצע התקפות מסוג 'Signature Spoofing' או 'Encryption Brute Forcing', תוך ניצול חולשות בתקני ההצפנה הנפוצים ביותר בעולם האימות הדיגיטלי.

הפגיעות התגלתה על ידי חוקרי אבטחה מ-VulnCheck, אשר חשפו כי גרסאות קודמות ל-1. 6. 11 של better-auth מכילות הגדרות ברירת מחדל המאפשרות התקפות אלו ללא צורך בהתערבות מצד המשתמשים או מנהלי המערכת. התגלית מעוררת דאגה מיוחדת לנוכח העובדה ש-better-auth משמשת כבסיס לאימות משתמשים ברבות ממערכות ה-OAuth המובילות בעולם, כולל פלטפורמות גדולות בתחומי הפיננסים, הבריאות והממשל הדיגיטלי. כדי להבין את מלוא היקף הסכנה הנשקפת מהפגיעות הזו, יש להעמיק במספר מנגנונים קריפטוגרפיים קריטיים אשר נפגעו. ראשית, האלגוריתם 'none' מאפשר לתוקפים ליצור אסימוני גישה ללא חתימה כלל, מה שמאפשר להם להתחזות למשתמשים מורשים ללא כל מאמץ קריפטוגרפי. שנית, שיטת PKCE הפשוטה (plain) מאפשרת ליירט קודי אישור במהלך תהליך האימות, תוך ניצול העובדה שהם נשלחים בצורה לא מוצפנת ברשת. שילוב זה יוצר מצב בו תוקף יכול להשיג גישה מלאה לחשבונות משתמשים מבלי להשאיר כל עקבות במערכות הלוגים. ההשלכות של פגיעות זו הן עצומות ומשפיעות על מספר רב של יישומים.
בין היתר, מערכות ניהול זהויות ארגוניות (IAM), פלטפורמות תשלום מקוונות, יישומי בריאות דיגיטליים ואפילו מערכות ממשלתיות העושות שימוש ב-better-auth עלולות להיות חשופות למתקפות אלו. במקרים הקיצוניים ביותר, תוקפים עשויים להשיג גישה למידע רגיש ביותר כולל פרטי כרטיסי אשראי, רשומות רפואיות או מידע סודי של ארגונים. חשוב לציין כי הפגיעות אינה מוגבלת רק למערכות המשתמשות ישירות ב-better-auth. מאחר שהספרייה מהווה חלק ממספר רב של פלטפורמות אימות פתוחות, ייתכן כי יישומים רבים שאינם מודעים לשימוש בה עשויים להיות חשופים אף הם. מצב זה מדגיש את החשיבות העצומה של ניהול תלויות ספריות באופן שוטף ואחזקה שוטפת של מערכות האבטחה. מנקודת מבט טכנית, הפגיעות נובעת משילוב של מספר כשלים בתכנון המערכת. ראשית, המערכת מאפשרת באופן מובנה שימוש באלגוריתמים לא מאובטחים באמצעות מנגנון בחירת האלגוריתם (algorithm negotiation) המאפשר לתוקפים לכפות שימוש ב-'none'. שנית, מנגנון ה-PKCE מוגדר כברירת מחדל לשימוש בשיטת 'plain' במקום S256, תוך התעלמות מההמלצות הברורות בתקן OAuth 2.
שלישית, המערכת אינה מאלצת אימות מחדש של אסימונים לאחר ביצוע פעולות קריטיות, מה שמאפשר לתוקפים להשתמש באסימונים גנובים לפרקי זמן ארוכים ללא זיהוי. הפתרון המיידי והחיוני ביותר הוא עדכון מיידי של ספריית better-auth לגרסה 1. 11 ומעלה. גרסה זו כוללת תיקונים מהותיים אשר מבטלים את השימוש בברירת המחדל הלא מאובטחת ומחייבים שימוש באלגוריתמים מאובטחים ובשיטת PKCE S256. בנוסף, מומלץ בחום לבצע בדיקה מקיפה של כל מערכות האימות הקיימות בארגון, תוך התמקדות במערכות המשתמשות ב-OAuth 2. 0 או OpenID Connect. מעבר לעדכון הטכני, ארגונים נדרשים לנקוט במספר צעדים אסטרטגיים על מנת למזער את הסיכונים הנשקפים מהפגיעות. ראשית, יש לבצע ניתוח סיכונים מקיף של כל מערכות האימות הקיימות, תוך זיהוי נקודות החולשה הפוטנציאליות. שנית, מומלץ ליישם מנגנוני ניטור מתקדמים אשר יזהו ניסיונות ניצול של הפגיעות בזמן אמת. שלישית, יש להטמיע מדיניות אבטחה מחמירה אשר תאסור על שימוש באלגוריתמים לא מאובטחים ותחייב שימוש בשיטות ההצפנה העדכניות ביותר. הפגיעות CVE-2026-67336 מהווה תזכורת חשובה לחשיבות האבטחה בתכנון מערכות קריפטוגרפיות.
היא מדגישה את הצורך הגובר בתקנים מאובטחים יותר ובעדכוני אבטחה שוטפים. במקרה זה, התקן OAuth 2. 1 אשר אמור היה להיכנס לתוקף בשנת 2024, כולל הגבלות ברורות על שימוש באלגוריתמים לא מאובטחים ובדרישה חובה לשימוש ב-PKCE S256. למרבה הצער, רבים ממפתחי המערכות טרם אימצו תקן זה באופן מלא, מה שהוביל לפרצה הנוכחית. מנקודת מבט של מפתחי תוכנה, הפגיעות מדגישה את החשיבות של בדיקות אבטחה מקיפות במהלך פיתוח המערכת. שימוש בספריות אבטחה מוכרות ומעודכנות, ביצוע בדיקות חדירה סדירות והטמעת מנגנוני אבטחה רב-שכבתיים הם חיוניים על מנת למנוע כשלים קריפטוגרפיים מסוג זה. בנוסף, חשוב להקפיד על עדכוני אבטחה שוטפים לכל הספריות והתלויות במערכת, תוך מעקב אחר פרסומי CVE ופרצות אבטחה ידועות. מבחינת משתמשי הקצה, הפגיעות מדגישה את החשיבות של שימוש בסיסמאות חזקות ושיטות אימות רב-גורמיות. בעוד שהפגיעה עצמה נובעת מכשלים במערכת האימות, המשתמשים יכולים לתרום לאבטחת החשבונות שלהם באמצעות נקיטת אמצעי זהירות בסיסיים. בנוסף, מומלץ לעקוב אחר הודעות האבטחה של השירותים בהם משתמשים ולדווח על כל פעילות חשודה באופן מיידי.
הפגיעות גם מעוררת דיון חשוב בתחום התקינה והרגולציה של אבטחת מידע. נראה כי קיימת דרישה גוברת ליישום תקני אבטחה מחמירים יותר בתחום ההצפנה והאימות הדיגיטלי, הן ברמה הארגונית והן ברמה הממשלתית. ייתכן כי בעתיד הקרוב נראה דרישות מחמירות יותר מצד רשויות הרגולציה בתחום הפיננסים והבריאות, אשר יחייבו שימוש בתקנים מאובטחים יותר ומנגנוני אימות מתקדמים. מבחינת חוקרי האבטחה, הפגיעות מהווה הזדמנות ללמידה והטמעת שיטות עבודה חדשות. היא מדגישה את החשיבות של בדיקות קריפטוגרפיות מעמיקות ושימוש בכלים מתקדמים לזיהוי כשלים בתקני הצפנה. בנוסף, היא מעודדת שיתוף פעולה בין חוקרי אבטחה וחברות טכנולוגיה על מנת לזהות ולטפל בפרצות אבטחה לפני שהן הופכות לנשק בידי תוקפים. לסיכום, CVE-2026-67336 מהווה אחת מהפרצות הקריטיות ביותר בתחום אבטחת המידע בשנים האחרונות. היא מדגישה את הסכנות הטמונות בשימוש בהגדרות ברירת מחדל לא מאובטחות ואת החשיבות העצומה של עדכוני אבטחה שוטפים. ארגונים ומשתמשים פרטיים כאחד נדרשים לנקוט בפעולות מיידיות על מנת להגן על מערכותיהם מפני ניצול פוטנציאלי של פרצה זו.
במקביל, הפגיעות מהווה קריאה לפעולה בתחום התקינה והרגולציה, תוך הדגשת הצורך בתקנים מאובטחים יותר ומנגנוני אבטחה מתקדמים בתחום ההצפנה והאימות הדיגיטלי.