חשיפה: פגיעה חמורה ב-Tempo Operator - מה זה אומר לך?

חדשות משפטיות
🚨 CVE-2026-62147 The Tempo Operator's gateway component failed to consistently apply namespace-scope

התגלה פגם קשה ב-Tempo Operator שיכול להשפיע על אבטחת מערכות. תגלה מה זה אומר, כיצד הוא פועל, ואיך להגן על מערכותיך.

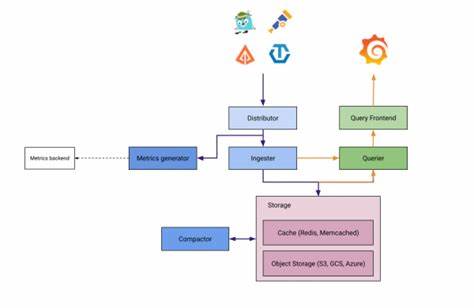
העולם של אבטחת מערכות עובר תהליכי שינוי מתמידים, ורק לאחרונה התגלה פגם חמור ב-Tempo Operator, שיכול להשפיע על אבטחת מערכות רבות. הפגם, שנרשם כ-CVE-2026-62147, קשור לקומפוננטת הגייטוויי של Tempo Operator, שמשתמשים בה כדי לנהל תהליכים שונים. הפגם הזה יכול לגרום לבעיות חמורות, ולכן חשוב מאוד להבין את הטכנולוגיה, את הפגם, ואת הדרכים להגן על מערכותיך. Tempo Operator הוא כלי פופולרי עבור ניהול תהליכים, ורבים משתמשים בו כדי לנהל תהליכים מורכבים. הקומפוננטה של הגייטוויי משמשת כדי לאפשר תקשורת בין שירותים שונים, ולכן הפגם הזה יכול להשפיע על אבטחת המערכת כולה. הפגם קשור לכך שהגייטוויי לא יישם באופן קבוע את הגדרות הניישן, מה שיכול לגרום לבעיות אבטחה חמורות. הפגם הזה יכול לגרום לבעיות כמו גישה לא מורשית, דליפת מידע, או אפילו תקיפת המערכת. זהו פגם חמור, ולכן חשוב מאוד להבין את הטכנולוגיה, את הפגם, ואת הדרכים להגן על מערכותיך. אם אתה משתמש ב-Tempo Operator, חשוב מאוד לבדוק אם המערכת שלך פגיעה, ולהתקין את התיקונים הנדרשים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגם הזה הוא חלק מתהליך מתמיד של אבטחת מערכות, ורבים משתמשים ב-Tempo Operator כדי לנהל תהליכים מורכבים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57782 Missing Authorization vulnerability in PressTigers Universal Clocks universal-clock
13 יולי 2026 חשיפה: פגיעות אבטחה קשה ב-Universal Clocks של PressTigers - מה זה אומר לך?

חשיפה של פגיעות אבטחה קשה ב-Universal Clocks של PressTigers, CVE-2026-57782, יכולה להעלות את הסיכון לפתיחות של מערכות. תגלה מה זה אומר, איך זה פועל, ואיך להגן על מערכותיך.

🚨 CVE-2026-57790 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעות קשה בפי.אף: CVE-2026-57790 - איך להגן על אתריך מפני התקפות

הפגיעות CVE-2026-57790 בפי.אף מאפשרת התקפות חמורות על אתרי אינטרנט. לומדו מה היא, איך היא פועלת, ואיך להגן על אתריכם מפני ניצול.

🚨 CVE-2026-57802 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 התקפת CVE-2026-57802: סיכון חמור של בקרת שגוי של שמות קבצים בפילוסופיה

חקירה מקיפה על פגיעה ביטחונית קשה בפילוסופיה שמאפשרת התקפות חמורות דרך בקרת שגוי של שמות קבצים. התחקות אחר הסיכונים, הדרכים להתגונן ומה צריך לדעת כדי להגן על מערכות PHP שלך.

🚨 CVE-2026-57803 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעות קשה בפי.אף.אי: CVE-2026-57803 - סכנה של בקרת שמות קבצים לא נכונה

חקירה מקיפה על הפגיעה החדשה בפי.אף.אי שמאפשרת התקפות חמורות דרך בקרת שמות קבצים לא נכונה. התחשבות ביטחונית חיונית עבור מפתחים ומנהלי מערכות.

🚨 CVE-2026-57812 Missing Authorization vulnerability in NSquared Simply Schedule Appointments simply
13 יולי 2026 חולשת אבטחה קשה ב-NSquared Simply Schedule Appointments: מה זה אומר לך?

התגלה פגיעה חמורה באבטחה של יישום NSquared Simply Schedule Appointments. האם אתה בטוח שהמערכת שלך מוגנת? קרא את הפירוט המלא על CVE-2026-57812 ומה לעשות כדי להגן על נתוניך.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
13 יולי 2026 חשיפה: פגיעה קשה באבטחת Real Testimonia - CVE-2026-59521

חקירה מקיפה על פגיעת ה-CVE-2026-59521 בתוסף Real Testimonia של ShapedPlugin LLC, הכוללת הסבר על הסיכונים, השפעות הפוטנציאליות והדרכים למניעת התקפות דיסריאליזציה של נתונים לא מאומתים.

🚨 CVE-2026-61983 Missing Authorization vulnerability in andy_moyle Church Admin church-admin allows
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת מערכת Church Admin - CVE-2026-61983

התגלתה פגיעה חמורה באבטחת מערכת Church Admin, המאפשרת גישה בלתי מורשית לנתונים רגישים. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים למניעת הפגיעה.