חולשת אבטחה קשה ב-NSquared Simply Schedule Appointments: מה זה אומר לך?

מכירות טוקנים ICO אסטרטגיית השקעות סטייבלקוינים
🚨 CVE-2026-57812 Missing Authorization vulnerability in NSquared Simply Schedule Appointments simply

התגלה פגיעה חמורה באבטחה של יישום NSquared Simply Schedule Appointments. האם אתה בטוח שהמערכת שלך מוגנת? קרא את הפירוט המלא על CVE-2026-57812 ומה לעשות כדי להגן על נתוניך.

העולם הדיגיטלי מתפתח במהירות, אך עם התפתחות זו מגיעות גם איוםי אבטחה חדשים. אחד מהאיומים האחרונים שנחשף הוא פגיעה חמורה באבטחה של יישום NSquared Simply Schedule Appointments, אשר זוהתה כ-CVE-2026-57812. פגיעה זו, המוגדרת כ'Missing Authorization', יכולה להעניק לגולשים לא מורשים גישה למסמכים רגישים ולנתונים פרטיים. אם אתה משתמש ב-NSquared Simply Schedule Appointments, או אם אתה אחראי על מערכת שמשתמשת בו, זהו הזמן לבדוק את האבטחה שלך ולנקוט בצעדים הנדרשים כדי להגן על נתוניך. הפגיעה, אשר זוהתה כ-CVE-2026-57812, היא פגיעה מסוג 'Missing Authorization', שמשמעותה היא שהמערכת לא מבצעת בדיקה מספקת של הרשאות הגולש לפני שהעניקה לו גישה למסמכים או לפונקציות מסוימות. זה יכול להעניק לגולשים לא מורשים גישה למסמכים רגישים, לנתונים פרטיים, או אף לבצע פעולות שונות במערכת ללא אישור. הפגיעה הזו יכולה להיות ניצולה על ידי מתקיפים כדי לגנוב מידע, לשנות נתונים, או אף להרוס את המערכת. אחד מהסימנים הראשונים לפגיעה זו הוא התנהגות מוזרה של המערכת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

למשל, אם אתה רואה שגולשים לא מורשים יכולים לגשת למסמכים או לפונקציות שיש להם גישה רק לגולשים מורשים, זה יכול להיות סימן לפגיעה. בנוסף, אם אתה רואה שגולשים לא מורשים יכולים לבצע פעולות שונות במערכת ללא אישור, זה גם יכול להיות סימן לפגיעה. אם אתה רואה סימנים כאלה, זהו הזמן לבדוק את המערכת ולנקוט בצעדים הנדרשים כדי להגן עליה. אם אתה אחראי על מערכת שמשתמשת ב-NSquared Simply Schedule Appointments, יש לך כמה אפשרויות כדי להגן עליה מפני פגיעה זו. ראשית, אתה יכול לעדכן את המערכת לאירוע האחרון כדי להבטיח שהפגיעה תתוקן. בנוסף, אתה יכול לבדוק את ההגדרות של המערכת ולהבטיח שהרשאות הגולשים מוגדרות בצורה נכונה. אתה גם יכול לבדוק את הלוגים של המערכת כדי לראות אם יש סימנים לפעילות חשודה. אם אתה לא בטוח אם המערכת שלך מוגנת מפני פגיעה זו, אתה יכול לבקש עזרה ממקצועי אבטחה. מקצועי אבטחה יכולים לבדוק את המערכת ולהבטיח שהיא מוגנת מפני פגיעות שונות. הם גם יכולים לספק לך המלצות על איך להגן על המערכת בצורה הטובה ביותר. הפגיעה CVE-2026-57812 היא פגיעה חמורה, אך היא לא היחידה.

ישנן פגיעות רבות אחרות שיכולות להעניק לגולשים לא מורשים גישה למסמכים רגישים ולנתונים פרטיים. לכן, זהו הזמן לבדוק את האבטחה שלך ולנקוט בצעדים הנדרשים כדי להגן על נתוניך. אם אתה לא בטוח איך לעשות זאת, אתה יכול לבקש עזרה ממקצועי אבטחה. הם יכולים לספק לך את ההדרכה וההמלצות הנדרשות כדי להגן על המערכת שלך בצורה הטובה ביותר. הפגיעה CVE-2026-57812 היא דוגמה טובה לכך.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
13 יולי 2026 חשיפה: פגיעה קשה באבטחת Real Testimonia - CVE-2026-59521

חקירה מקיפה על פגיעת ה-CVE-2026-59521 בתוסף Real Testimonia של ShapedPlugin LLC, הכוללת הסבר על הסיכונים, השפעות הפוטנציאליות והדרכים למניעת התקפות דיסריאליזציה של נתונים לא מאומתים.

🚨 CVE-2026-61983 Missing Authorization vulnerability in andy_moyle Church Admin church-admin allows
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת מערכת Church Admin - CVE-2026-61983

התגלתה פגיעה חמורה באבטחת מערכת Church Admin, המאפשרת גישה בלתי מורשית לנתונים רגישים. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים למניעת הפגיעה.

🚨 CVE-2026-57797 Missing Authorization vulnerability in ThemeMove EduMall edumall allows Exploiting
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57797 בתמונה Move EduMall - מה זה אומר לך?

חקירה מקיפה על הפגיעה החמורה ב-CVE-2026-57797 בתמונה Move EduMall, הסברים טכניים, השלכות אפשריות והדרכות למניעת ניצול. תכיר את הסיכונים ואת הצעדים הנדרשים להגנה.

🚨 CVE-2026-57814 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57814 - מה זה אומר לך ולעסק שלך?

התקפת XSS חדשה חשפה פגיעה חמורה במערכות. לומדו מה זה אומר, איך זה פועל, ואיך להגן על עצמכם.

🚨 CVE-2026-60121 Vitec Flamingo 4.12.2 contains an unauthenticated OS command injection vulnerabilit
13 יולי 2026 פגיעות קשה ב-Vitec Flamingo 4.12.2: מה זה אומר לך?

הפגיעות CVE-2026-60121 ב-Vitec Flamingo 4.12.2 מאפשרת הפעלת פקודות במערכת ללא אימות. התחשבנו באפשרויות ההגנה וההשלכות הפוטנציאליות.

Officials once again warn defenders that Russian hackers are targeting network devices https://ift.t
13 יולי 2026 אזהרה חוזרת: מתקיפים רוסים מתמקדים במכשירי רשת - מה צריך לדעת

ממשלות ומשרדי ביטחון מחזירים את האזהרות: מתקיפים רוסים מתמקדים במכשירי רשת. מה זה אומר לך? כיצד להגן על עצמך?

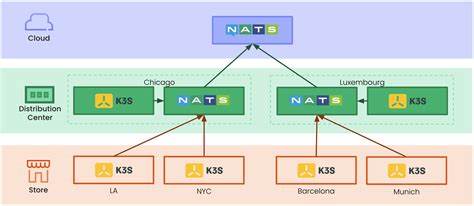
🚨 CVE-2026-58252 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 התקפת CVE-2026-58252: מה זה, כיצד זה פוגע ב-NATS Server, ומה עליכם לעשות

התקפת CVE-2026-58252 היא פגיעה חמורה ב-NATS Server, שמשמש כשרת ביצועים גבוהים עבור NATS.io. התקפה זו עלולה לגרום לנזקים משמעותיים, ולכן חשוב להבין את הטכנולוגיה, את הסיכונים, ואת הדרכים להגן על מערכותיכם.