חשיפה: פגיעה קשה באבטחת Real Testimonia - CVE-2026-59521

אלטקוינים
🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia

חקירה מקיפה על פגיעת ה-CVE-2026-59521 בתוסף Real Testimonia של ShapedPlugin LLC, הכוללת הסבר על הסיכונים, השפעות הפוטנציאליות והדרכים למניעת התקפות דיסריאליזציה של נתונים לא מאומתים.

העולם של תוספי וורדפרס מתפתח במהירות, אך עם התפתחות זו מגיעים גם סיכונים ביטחוניים חדשים. אחד מהסיכונים האחרונים שנחשפו הוא פגיעת ה-CVE-2026-59521 בתוסף Real Testimonia של ShapedPlugin LLC, אשר מאפשרת התקפות דיסריאליזציה של נתונים לא מאומתים. פגיעה זו יכולה לגרום לנזקים קשים, ולכן חשוב להבין את הטכניקה מאחורי התקפה זו, את השפעותיה הפוטנציאליות ואת הדרכים למניעתה. דיסריאליזציה של נתונים לא מאומתים היא פגיעה ביטחונית חמורה שמאפשרת למתקיף לבצע קוד רע על שרת האתר. התוסף Real Testimonia, שמשמש ליצירת תצוגות עדויות ודעות באתר, נחשף לפגיעה זו, אשר מאפשרת למתקיף לשלוח נתונים מזויפים שיתפרשו על ידי התוסף. תהליך זה יכול לגרום לבצע פעולות לא מאומתות, כולל גישה לאזור האדמין, חטיפת נתונים או אף השתלטות על השרת. הפגיעה נחשפה לאחר בדיקה מקיפה של חוקרי ביטחון, אשר גילו כי התוסף לא מבצע בדיקות מספיקות על הנתונים הנכנסים. כאשר מתקיף משתמש בפגיעה זו, הוא יכול לשלוח נתונים מזויפים שיתפרשו על ידי התוסף, מה שמאפשר לו לבצע פעולות שונות, כולל הרצת קוד רע.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הדבר יכול לגרום לנזקים קשים, כולל אובדן נתונים, חטיפת מידע רגיש או אף השתלטות על האתר כולו. אחד מהסיכונים העיקריים של פגיעה זו הוא יכולת המתקיף לבצע התקפות של ריצת קוד רע. כאשר התוסף מתפרש את הנתונים המזויפים, הוא יכול לבצע פעולות שונות, כולל הרצת קוד שיכול לגרום לנזקים קשים. בנוסף, המתקיף יכול להשתמש בפגיעה זו כדי לגשת לאזור האדמין של האתר, מה שמאפשר לו לשנות נתונים, להוסיף תוכן מזויף או אף להחליף את האתר כולו. כדי למנוע פגיעות כאלו, חשוב לבצע בדיקות ביטחון קפדניות על כל התוספים המותקנים באתר. בנוסף, יש לבצע עדכונים קבועים של התוספים, כדי להבטיח שהם מכילים את הגרסאות האחרונות עם תיקוני ביטחון. כמו כן, יש לבצע בדיקות קבועות של האתר, כדי להבטיח שלא קיימות פגיעות ביטחוניות אחרות. חשוב לציין כי Real Testimonia הוא תוסף פופולרי מאוד, ולכן חשוב שהמוציאים לאור יפעלו במהירות כדי לתקן את הפגיעה. עד שיתקנו את הפגיעה, יש לבעלי אתרים להשתמש בתוספים חלופיים או לבצע בדיקות ביטחון קפדניות כדי להבטיח שהאתר לא ייפגע.

בהמשך, נדון בהרחבה על הטכניקה מאחורי התקפה זו, את השפעותיה הפוטנציאליות ואת הדרכים למניעתה. כמו כן, נדון על החשיבות של בדיקות ביטחון קבועות ועדכונים קבועים של התוספים, כדי להבטיח שהאתר יהיה מוגן מפני פגיעות ביטחוניות. הפגיעה CVE-2026-59521 היא דוגמה נוספת לכך שהעולם של תוספי וורדפרס הוא עולם מורכב, שדורש תשומת לב קפדנית לביטחון. כאשר מתקיפים משתמשים בפגיעות כאלו כדי לבצע התקפות, חשוב שהמוציאים לאור יפעלו במהירות כדי לתקן את הפגיעה, ולבעלי אתרים לבצע בדיקות ביטחון קבועות כדי להבטיח שהאתר יהיה מוגן. בהמשך, נדון על הדרכים להבטיח שהאתר מוגן מפני פגיעות ביטחוניות, כולל שימוש בתוספים מאומתים, ביצוע בדיקות ביטחון קבועות ועדכונים קבועים של התוספים. כמו כן, נדון על החשיבות של חינוך משתמשים על סיכוני ביטחון, כדי להבטיח שהם יוכלו להבחין בפגיעות ביטחוניות ולדווח עליהן במהירות. הפגיעה CVE-2026-59521 היא דוגמה לכך שהעולם של תוספי וורדפרס הוא עולם מורכב, שדורש תשומת לב קפדנית לביטחון.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-61983 Missing Authorization vulnerability in andy_moyle Church Admin church-admin allows
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת מערכת Church Admin - CVE-2026-61983

התגלתה פגיעה חמורה באבטחת מערכת Church Admin, המאפשרת גישה בלתי מורשית לנתונים רגישים. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים למניעת הפגיעה.

🚨 CVE-2026-57797 Missing Authorization vulnerability in ThemeMove EduMall edumall allows Exploiting
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57797 בתמונה Move EduMall - מה זה אומר לך?

חקירה מקיפה על הפגיעה החמורה ב-CVE-2026-57797 בתמונה Move EduMall, הסברים טכניים, השלכות אפשריות והדרכות למניעת ניצול. תכיר את הסיכונים ואת הצעדים הנדרשים להגנה.

🚨 CVE-2026-57814 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57814 - מה זה אומר לך ולעסק שלך?

התקפת XSS חדשה חשפה פגיעה חמורה במערכות. לומדו מה זה אומר, איך זה פועל, ואיך להגן על עצמכם.

🚨 CVE-2026-60121 Vitec Flamingo 4.12.2 contains an unauthenticated OS command injection vulnerabilit
13 יולי 2026 פגיעות קשה ב-Vitec Flamingo 4.12.2: מה זה אומר לך?

הפגיעות CVE-2026-60121 ב-Vitec Flamingo 4.12.2 מאפשרת הפעלת פקודות במערכת ללא אימות. התחשבנו באפשרויות ההגנה וההשלכות הפוטנציאליות.

Officials once again warn defenders that Russian hackers are targeting network devices https://ift.t
13 יולי 2026 אזהרה חוזרת: מתקיפים רוסים מתמקדים במכשירי רשת - מה צריך לדעת

ממשלות ומשרדי ביטחון מחזירים את האזהרות: מתקיפים רוסים מתמקדים במכשירי רשת. מה זה אומר לך? כיצד להגן על עצמך?

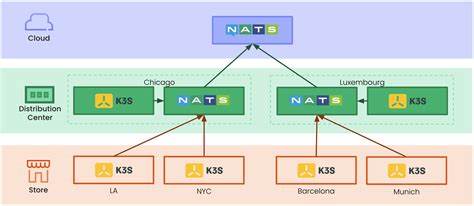
🚨 CVE-2026-58252 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 התקפת CVE-2026-58252: מה זה, כיצד זה פוגע ב-NATS Server, ומה עליכם לעשות

התקפת CVE-2026-58252 היא פגיעה חמורה ב-NATS Server, שמשמש כשרת ביצועים גבוהים עבור NATS.io. התקפה זו עלולה לגרום לנזקים משמעותיים, ולכן חשוב להבין את הטכנולוגיה, את הסיכונים, ואת הדרכים להגן על מערכותיכם.

🚨 CVE-2026-59209 n8n is an open source workflow automation platform. Prior to 1.123.61, 2.27.4, and,
13 יולי 2026 חשיפה: פגיעה ב-n8n - פלטפורמת האוטומציה הפתוחה - CVE-2026-59209

חשיפה מפורטת על פגיעה ב-n8n, פלטפורמת האוטומציה הפתוחה, כולל פרטים על הגרסאות הנגועות, הסברים טכניים, והמלצות לביצוע עדכונים מיידיים כדי למנוע ניצול של הפגיעה.