התקפת CVE-2026-57802: סיכון חמור של בקרת שגוי של שמות קבצים בפילוסופיה

מציאות מדומה סטייבלקוינים אמנות דיגיטלית NFT
🚨 CVE-2026-57802 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem

חקירה מקיפה על פגיעה ביטחונית קשה בפילוסופיה שמאפשרת התקפות חמורות דרך בקרת שגוי של שמות קבצים. התחקות אחר הסיכונים, הדרכים להתגונן ומה צריך לדעת כדי להגן על מערכות PHP שלך.

התקפות על מערכות PHP אינן חדשות, אך הפגיעה CVE-2026-57802 מציגה סיכון ייחודי וחדשני. הפגיעה, המכונה 'Improper Control of Filename for Include/Require Statement', מאפשרת למתקיף לשלוט בשמות הקבצים שנכללים בתוך תוכניות PHP, מה שיכול להוביל להרעלת מערכת, גנבת נתונים או אפילו שליטה מלאה על השרת. בשונה מפגיעות אחרות, הפגיעה הזו מתמקדת בדרך שבה PHP מטפל בקבצים, מה שמגדיל את הסיכון באופן משמעותי. הפגיעה נוצרה עקב בעיה בתכנון של פונקציות include ו-require בפילוסופיה. כאשר תוכנית PHP משתמשת בפונקציות אלו כדי להכניס קבצים אחרים, היא צריכה להבטיח שהשם של הקובץ הוא תקין ומאובטח. עם זאת, כאשר הבקרה על שם הקובץ אינה מתבצעת בצורה נכונה, מתקיף יכול להזריק קבצים זדוניים או לשנות את הנתיבים של הקבצים המקוריים. זה יכול להוביל להרעלת מערכת, גנבת נתונים או אפילו הפעלת קוד רעיל. הסיכון המרכזי של הפגיעה הזו הוא יכולת המתקיף לשלוט על הקבצים שנכללים בתוך התוכנית. כאשר מתקיף מצליח להזריק קובץ זדוני, הוא יכול להשתמש בו כדי לבצע פעולות שונות, כגון גנבת נתונים, הפעלת קוד רעיל או אפילו שליטה מלאה על השרת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זה יכול להוביל לאבדות כבדות, הן מבחינה פיננסית והן מבחינה ביטחונית. כדי להתגונן מפני הפגיעה הזו, ישנן מספר צעדים שיש לקחת. ראשית, יש לבדוק את כל הקבצים שנכללים בתוכנית ולהימנע משימוש בקבצים שאינם מאובטחים. בנוסף, יש להשתמש בפונקציות include ו-require בצורה נכונה, ולהימנע משימוש בקבצים שאינם מאובטחים. כמו כן, יש להשתמש בגרסאות מעודכנות של PHP, שכן גרסאות חדשות כוללות שיפורים ביטחוניים רבים. בנוסף, יש לבצע בדיקות ביטחוניות סדירות על המערכת, כדי להבטיח שהכל עובד בצורה נכונה. יש גם לבדוק את הלוגים של השרת כדי לזהות פעולות חשודות. אם מישהו מנסה להזריק קובץ זדוני, זה יופיע בלוגים, וזה יכול לסייע בזיהוי התקפה. הפגיעה CVE-2026-57802 היא סיכון חמור שדורש תשומת לב מיוחדת. על כל מפתח PHP ומנהל מערכות להבין את הסיכון הזה ולקחת את הצעדים הנכונים כדי להגן על מערכותיהם. באמצעות שימוש בפונקציות include ו-require בצורה נכונה, שימוש בגרסאות מעודכנות של PHP, ובדיקות ביטחוניות סדירות, ניתן להפחית את הסיכון ולהגן על המערכת מפני התקפות. הפגיעה הזו מציגה את החשיבות של תכנון תקין ומאובטח של תוכניות PHP.

כאשר תוכנית לא מטפלת בצורה נכונה בקבצים שנכללים בה, היא הופכת לפגיעה פוטנציאלית. לכן, על כל מפתח PHP להבין את הסיכונים ולהשתמש בפונקציות include ו-require בצורה נכונה, כדי למנוע התקפות כאלה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57803 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעות קשה בפי.אף.אי: CVE-2026-57803 - סכנה של בקרת שמות קבצים לא נכונה

חקירה מקיפה על הפגיעה החדשה בפי.אף.אי שמאפשרת התקפות חמורות דרך בקרת שמות קבצים לא נכונה. התחשבות ביטחונית חיונית עבור מפתחים ומנהלי מערכות.

🚨 CVE-2026-57812 Missing Authorization vulnerability in NSquared Simply Schedule Appointments simply
13 יולי 2026 חולשת אבטחה קשה ב-NSquared Simply Schedule Appointments: מה זה אומר לך?

התגלה פגיעה חמורה באבטחה של יישום NSquared Simply Schedule Appointments. האם אתה בטוח שהמערכת שלך מוגנת? קרא את הפירוט המלא על CVE-2026-57812 ומה לעשות כדי להגן על נתוניך.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
13 יולי 2026 חשיפה: פגיעה קשה באבטחת Real Testimonia - CVE-2026-59521

חקירה מקיפה על פגיעת ה-CVE-2026-59521 בתוסף Real Testimonia של ShapedPlugin LLC, הכוללת הסבר על הסיכונים, השפעות הפוטנציאליות והדרכים למניעת התקפות דיסריאליזציה של נתונים לא מאומתים.

🚨 CVE-2026-61983 Missing Authorization vulnerability in andy_moyle Church Admin church-admin allows
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת מערכת Church Admin - CVE-2026-61983

התגלתה פגיעה חמורה באבטחת מערכת Church Admin, המאפשרת גישה בלתי מורשית לנתונים רגישים. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים למניעת הפגיעה.

🚨 CVE-2026-57797 Missing Authorization vulnerability in ThemeMove EduMall edumall allows Exploiting
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57797 בתמונה Move EduMall - מה זה אומר לך?

חקירה מקיפה על הפגיעה החמורה ב-CVE-2026-57797 בתמונה Move EduMall, הסברים טכניים, השלכות אפשריות והדרכות למניעת ניצול. תכיר את הסיכונים ואת הצעדים הנדרשים להגנה.

🚨 CVE-2026-57814 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57814 - מה זה אומר לך ולעסק שלך?

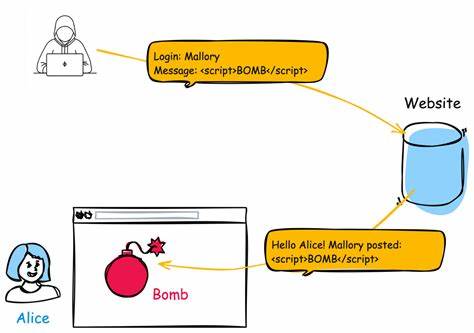
התקפת XSS חדשה חשפה פגיעה חמורה במערכות. לומדו מה זה אומר, איך זה פועל, ואיך להגן על עצמכם.

🚨 CVE-2026-60121 Vitec Flamingo 4.12.2 contains an unauthenticated OS command injection vulnerabilit
13 יולי 2026 פגיעות קשה ב-Vitec Flamingo 4.12.2: מה זה אומר לך?

הפגיעות CVE-2026-60121 ב-Vitec Flamingo 4.12.2 מאפשרת הפעלת פקודות במערכת ללא אימות. התחשבנו באפשרויות ההגנה וההשלכות הפוטנציאליות.