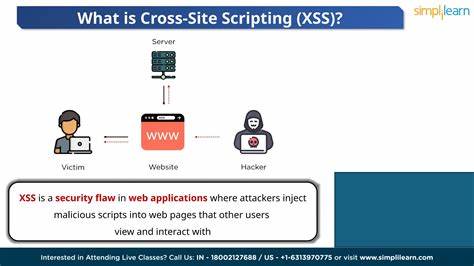
העולם של מערכות הענן מתפתח במהירות, אך עם התפתחות זו מגיעות גם איוםי אבטחה חדשים. אחת מהפגיעות האחרונות שהוצגה היא CVE-2026-15552, פגיעה חמורה בסיס נתונים הענן של Ragic, שמאפשרת התקפה של Stored Cross-Site Scripting (XSS). פגיעה זו יכולה להביא לשליטה על נתונים רגישים, גנבת מידע וזיהוי משתמשים. בערך זה נחקור את הפגיעה, את ההשלכות שלה ואת הדרכים להתמודד איתה. Ragic הוא פלטפורמה פופולרית ליצירת בסיסי נתונים ענן, המשמשת על ידי חברות רבות ברחבי העולם. פלטפורמה זו מאפשרת ליצור טבלאות, צורות ודוחות ללא צורך בכתיבת קוד, מה שהופך אותה לפתרון נוח עבור חברות שונות. עם זאת, כמו בכל מערכת ענן, גם Ragic חשופה לאיומים אבטחה, וזו הפעם שבה התגלתה פגיעה חמורה. פגיעת XSS מאוחסנת היא סוג של התקפה שבה הקוד הרע מוחדר לתוך אתר או יישום, ומאוחסן בשרת. כאשר משתמשים אחרים מגיעים לאתר, הקוד הרע מתבצע במכונת המשתמש, מה שמאפשר למתקיף לבצע פעולות שונות, כולל גנבת מידע, שינוי נתונים או הפעלת פעולות זדוניות. בפגיעה זו, המתקיף יכול להכניס קוד JavaScript לרישומים בסיס הנתונים, שיתבצע בכל פעם שמשתמש אחר יגיע לאותו רישום.

ההשלכות של פגיעה כזו יכולות להיות חמורות ביותר. המתקיף יכול לגשת לנתונים רגישים, לבצע פעולות בשם המשתמש, או אף לשלוט על החשבון של המשתמש. בנוסף, פגיעה כזו יכולה לשמש כנקודת כניסה להתקפות מורכבות יותר, כמו התקפות Man-in-the-Middle או התקפות על רשתות אחרות. לכן, חשוב מאוד להתמודד עם פגיעה כזו במהירות ולהבטיח שהמערכת מוגנת כראוי. כדי להתמודד עם פגיעה כזו, ישנן מספר צעדים שיש לבצע. ראשית, יש לבצע סריקת אבטחה של המערכת כדי לאתר את המקומות שבהם הקוד הרע יכול להיכנס. לאחר מכן, יש לעדכן את המערכת ולהתקין תיקוני אבטחה שישלימו את הפגיעה. בנוסף, יש להעלות את המודעות של המשתמשים לאיומים אלה ולהתחיל אימוני אבטחה כדי להבטיח שהם יוכלו לזהות התקפות פוטנציאליות. Ragic כבר פרסמה הודעה על הפגיעה ועל התיקון שלה. החברה המליצה על מספר צעדים כדי להתמודד עם הפגיעה, כולל עדכון המערכת, סריקת אבטחה וטיפול בנתונים רגישים. החברה גם הציעה תמיכה טכנית למשתמשים שזקוקים לעזרה נוספת. עם זאת, חשוב לזכור שהפגיעה הזו היא רק אחת מתוך סדרת פגיעות אפשריות, ולכן חשוב להמשיך ולהתחזק את מערכות האבטחה שלנו.
העולם של מערכות הענן מתפתח במהירות, ואיתו גם האיומים האבטחה. פגיעת XSS מאוחסנת היא רק אחד מהאיומים רבים שיש להתמודד איתם. כדי להבטיח שהמערכות שלנו מוגנות כראוי, חשוב לבצע סריקות אבטחה קבועות, לעדכן את המערכות ולהעלות את המודעות של המשתמשים. רק כך נוכל להבטיח שהמערכות שלנו מוגנות מפני התקפות פוטנציאליות. בהמשך, נחקור את הפגיעה הזו בצורה מקיפה יותר, כולל הסברים טכניים, דוגמאות לתקיפות אפשריות ותיקוני אבטחה. נראה גם כיצד החברות יכולות להתמודד עם פגיעות כאלו ולהבטיח שהמערכות שלהם מוגנות כראוי. עם זאת, חשוב לזכור שהאבטחה היא תהליך מתמיד, ויש להמשיך ולהתחזק את המערכות שלנו כדי להבטיח שהן מוגנות מפני איומים חדשים ומתקדמים.