תקלה קשה ב-PHP: CVE-2026-57803 - מה זה, כיצד זה פוגע ומה לעשות?

אירועים מיסים וקריפטו כרייה וסטייקינג
🚨 CVE-2026-57803 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem

תקלה קשה ב-PHP שמאפשרת התקפות חמורות על מערכות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות כדי להגן על אתר האינטרנט שלכם.

התקלה CVE-2026-57803 היא אחת התקלות החמורות ביותר שנמצאו בשפה PHP בשנים האחרונות. היא מאפשרת למתקיפים לבצע התקפות חמורות על מערכות PHP, כולל גישה לאuthorized, חטיפת נתונים וזיהוי מידע רגיש. התקלה נובעת מבעיה בקוד PHP שמאפשרת שליטה לא נכונה בשמות הקבצים בשימוש בפקודות include או require. זה מאפשר למתקיפים להזריק קוד זדוני לקובצי PHP ולבצע פעולות מזיקות. התקלה נוצרה עקב בעיה בתכנון של PHP, שמאפשרת למתקיפים להזריק קוד זדוני דרך קובצי PHP. כאשר PHP מבצע פקודות include או require, הוא לא מבצע בדיקה מספיקת של שם הקובץ, מה שמאפשר למתקיפים להזריק קוד זדוני. זה יכול לגרום לבעיות חמורות, כולל גישה לאuthorized, חטיפת נתונים וזיהוי מידע רגיש. התקלה פוגעת בכל גרסאות PHP עד גרסה 8. 2. 12, ולכן חשוב מאוד לעדכן את PHP שלכם לגרסה מאוחרת יותר כדי להגן על מערכת האינטרנט שלכם. אם אתם משתמשים בגרסאות ישנות של PHP, אתם חשופים להתקפות חמורות. התקלה פוגעת גם על מערכות שמשתמשות ב-PHP, כולל מערכות ניהול תוכן (CMS) כמו WordPress, Joomla ו-Drupal.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

התקלה מאפשרת למתקיפים לבצע התקפות חמורות, כולל התקפות של גישה לאuthorized, חטיפת נתונים וזיהוי מידע רגיש. המתקיפים יכולים להזריק קוד זדוני לקובצי PHP ולבצע פעולות מזיקות, כולל מחיקת קבצים, שינוי נתונים וזיהוי מידע רגיש. זה יכול לגרום לבעיות חמורות, כולל אובדן נתונים, פגיעה בתדמית של האתר וזיהוי מידע רגיש. כדי להגן על מערכת האינטרנט שלכם, חשוב לעדכן את PHP שלכם לגרסה מאוחרת יותר. גרסאות חדשות של PHP מכילות תיקונים לתקלה זו, ולכן חשוב מאוד לעדכן את PHP שלכם כדי להגן על מערכת האינטרנט שלכם. התקלה פוגעת גם על מערכות ניהול תוכן (CMS) כמו WordPress, Joomla ו-Drupal, ולכן חשוב מאוד לעדכן את המערכת שלכם כדי להגן עליה. בנוסף לעדכון PHP, חשוב גם לבצע בדיקות אבטחה תדירות על מערכת האינטרנט שלכם. בדיקות אבטחה יכולות לגלות תקלות ואיומים לפני שהם יגרמו נזק. חשוב גם לבצע סריקות אבטחה תדירות כדי לזהות תקלות ואיומים לפני שהם יגרמו נזק. אם אתם משתמשים ב-CMS, חשוב לעדכן את המערכת שלכם ולבצע סריקות אבטחה תדירות כדי לזהות תקלות ואיומים לפני שהם יגרמו נזק.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57804 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
14 יולי 2026 חשיפה: פגיעה קשה בפילוסופיה - CVE-2026-57804 ומה זה אומר לך

הפגיעה CVE-2026-57804 היא איום חמור על מערכות PHP. תגלה מה זה אומר, כיצד הוא פועל, ואיך להגן על מערכותיך מפני התקפות.

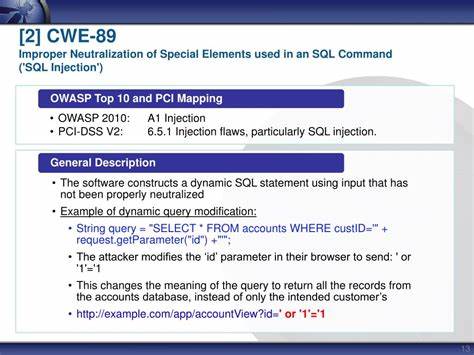
🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, והסכנה של CVE-2026-57810

התקפת SQL Injection היא אחת הסכנות הגדולות ביותר לביטחון מערכות נתונים. מאמרים זה מבקש להסביר את הטכניקה, את הסכנות שלה, ודרכי הגנה יעילות, כולל התייחסות ל-CVE-2026-57810.

🚨 CVE-2026-57812 Missing Authorization vulnerability in NSquared Simply Schedule Appointments simply
14 יולי 2026 חשיפה: פגיעה חמורה באפליקציית NSquared Simply Schedule Appointments - CVE-2026-57812

חשיפה מפורטת על פגיעה חמורה באפליקציית ניהול תורים, כולל הסברים טכניים, השלכות אפשריות והמלצות לביצוע תיקונים מיידיים.

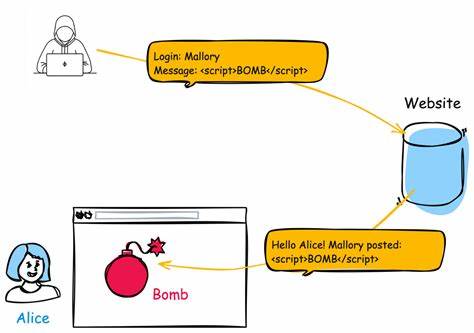
🚨 CVE-2026-57814 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57814 - פגיעה חמורה של XSS שמאפשרת התקפות קוד רע על אתרי אינטרנט

הפגיעה CVE-2026-57814 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד רע על אתרי אינטרנט. מאמרים זה מתעמק בפרטי הפגיעה, הסיכונים שבה, דרכי ההתמודדות והמלצות להגנה על אתרי אינטרנט.

🚨 CVE-2026-61977 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
14 יולי 2026 חשיפה של מידע רגיש של מערכת לישויות לא מורשות: CVE-2026-61977

הבנת הפגיעות CVE-2026-61977, הסכנות שלה, והדרכים להגן על מערכות מידע מפני חשיפה לא מורשת של מידע רגיש.

🚨 CVE-2026-61983 Missing Authorization vulnerability in andy_moyle Church Admin church-admin allows
14 יולי 2026 חשיפה: פגיעות אבטחה קשות במערכת Church Admin - מה זה אומר לכנסיות ולקהילות?

חקירה מקיפה על פגיעות האבטחה CVE-2026-61983 במערכת Church Admin, הסכנות הפוטנציאליות, והדרכים להגן על נתוני הקהילה. תגלו את ההשלכות והפתרונות המומלצים.

🚨 CVE-2026-6541 Mattermost versions 11.7.x <= 11.7.1, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
14 יולי 2026 פגיעות קשה במטרוסט: CVE-2026-6541 - מה זה אומר לך?

הפגיעה CVE-2026-6541 במטרוסט מהווה סכנה משמעותית לארגונים המשתמשים בגרסאות ישנות. התפרצות הפגיעה יכולה לגרום לנזקים חמורים, ולכן חשוב להבין את הטקטיקות להגנה ולעדכון.