חשיפה: פגיעה חמורה באבטחת תבניות הנתונים של Phil Kurth - CVE-2026-57378

אסטרטגיית השקעות חדשות בורסת הקריפטו
🚨 CVE-2026-57378 Missing Authorization vulnerability in Phil Kurth Advanced Forms advanced-forms all

חשיפה מפחידה על פגיעה באבטחת הרשאות בתוסף Advanced Forms של Phil Kurth. לומדים על הסיכונים, הדרכים להתמודדות וההשלכות האפשריות על אתרי WordPress.

העולם של האבטחת אתרים עומד בפני איום חדש ומעורר חשש. החשיפה של פגיעה חמורה בתוסף הפופולרי Advanced Forms של Phil Kurth, המכונה CVE-2026-57378, מעוררת דאגה בקרב מפתחי אתרים ומבקרים. הפגיעה, אשר נוגעת ל'Missing Authorization', יכולה להעניק גישה לא מורשית לתבניות הנתונים של האתר, מה שמאפשר למתקיפים לבצע פעולות מסוכנות. בערך זה נחקור את טבע הפגיעה, את הסיכונים העומדים בפני אתרי WordPress השונים, ואת הדרכים להתמודדות עם האיום הזה. הפגיעה CVE-2026-57378 נחשפה לאחר בדיקה מקיפה של מומחים באבטחת תוכנה. היא נוגעת ל'Missing Authorization', מצב בו התוסף לא מבצע בדיקה מספקת של הרשאות המשתמש לפני ביצוע פעולות מסוימות. זה מאפשר למשתמשים לא מורשים לגשת לתבניות הנתונים של האתר, לשנות אותן, או אף להעלות קבצים זדוניים. הסיכון הוא מיוחד במיוחד עבור אתרים המכילים מידע רגיש, כגון אתרי חברות או פלטפורמות המסחר האלקטרוני. ההשלכות של פגיעה כזו יכולות להיות חמורות ביותר. מתקיפים יכולים לנצל את הפגיעה כדי לגנוב מידע רגיש, להרוס נתונים, או אף להשתלט על האתר כולו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעה יכולה לשמש כנקודת כניסה לאתרים אחרים, אם האתר הנפגע מחובר לרשתות נוספות. לכן, חשוב מאוד לבצע פעולות מיידיות כדי להגן על האתר מפני איום זה. הדרך הראשונה להתמודדות עם הפגיעה היא לבדוק אם האתר משתמש בגרסה הנפגעת של התוסף. ניתן לעשות זאת על ידי בדיקה של גרסת התוסף המותקנת. אם האתר משתמש בגרסה הנפגעת, יש לעדכן את התוסף מיידית לגרסה המאושרת, אשר תוקנת מפגיעה זו. בנוסף, ניתן לבצע בדיקות אבטחה נוספות, כגון בדיקת הרשאות המשתמשים, כדי להבטיח שהאתר מוגן כראוי. בנוסף לעדכון התוסף, יש לבצע פעולות נוספות כדי להגן על האתר מפני מתקפות. אחת מהן היא לבצע סריקות אבטחה תדירות, כדי לזהות פגיעות נוספות שיכולות להיות קיימות באתר. ניתן לעשות זאת באמצעות כלי סריקה אוטומטיים, או באמצעות שירותי אבטחה מקצועיים. כמו כן, חשוב לבצע גיבוי תדיר של האתר, כדי להבטיח שהנתונים יישמרו במקרה של מתקפה מוצלחת. הפגיעה CVE-2026-57378 היא תזכורת נוספת על חשיבות האבטחת אתרים. אף על פי שהאינטרנט הוא כלי חזק ויעיל, הוא גם מלא בסיכונים. לכן, חשוב מאוד לבצע פעולות אבטחה תדירות, ולהתעדכן על פגיעות חדשות שיכולות להופיע.

רק כך ניתן להבטיח שהאתר יהיה מוגן כראוי, ושהוא ימשיך לפעול בצורה בטוחה ויעילה. בהמשך, נחקור את הפגיעה CVE-2026-57378 בצורה מקיפה יותר, ונלמד על הסיכונים העומדים בפני אתרי WordPress השונים. כמו כן, נלמד על הדרכים להתמודדות עם האיום הזה, ונתן טיפים מעשיים כדי להגן על האתר מפני מתקפות. אם אתם מפתחי אתרים או מבקרים, זהו ערך חיוני שאתם צריכים לקרוא, כדי להבין את הסיכונים העומדים בפני אתרים, וללמוד על הדרכים להגן עליהם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
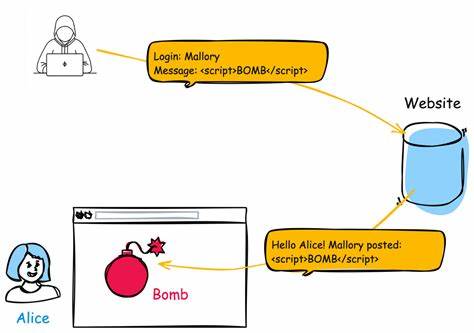
🚨 CVE-2026-57381 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57381 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

התגלה פגם ביטחוני חמור שמאפשר התקפות Cross-Site Scripting (XSS) דרך חוסר ניטרול נכון של קלט. התחקיר מציג את הסכנות, הדרכים להתגונן ומה עליכם לדעת כדי להגן על אתריכם.

🚨 CVE-2026-9597 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4 fail to verify whether
13 יולי 2026 חשיפה: פגיעות חמורות במטר מוסט - מה זה אומר לך?

הפגיעות החדשות במטר מוסט, CVE-2026-9597, מהוות איום משמעותי על אבטחת הפלטפורמה. לומדו על הסיכונים, הדרכים להתמודד איתם והאמצעים להגן על מערכותיכם.

🚨 CVE-2026-14846 In version 8.2.1 of PrestaShop, there is a vulnerability relating to the incorrect
13 יולי 2026 פגיעות CVE-2026-14846 בגרסה 8.2.1 של PrestaShop: מה זה אומר לך?

הפגיעות CVE-2026-14846 בגרסה 8.2.1 של PrestaShop היא בעיה חמורה שיש להתייחס אליה. התחלנו לחקור את הנושא כדי להבין את הסיכונים ואת הדרכים להתמודד איתם.

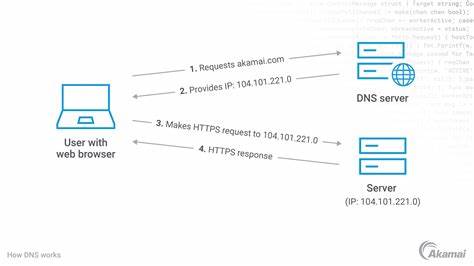
🚨 CVE-2026-22102 A POST request sent to a specific webserver endpoint can be used to write to arbitr
13 יולי 2026 התקפת CVE-2026-22102: כיצד פגיעה בפרוטוקול HTTP יכולה לסכן את האבטחה שלך

התקפת CVE-2026-22102 היא פגיעה חמורה שמאפשרת לכותבים לארבעים את קבצים על שרתי אינטרנט. לומדו כיצד היא פועלת, מה הסיכונים שלה, ואיך להגן על עצמכם מפני התקפות כאלה.

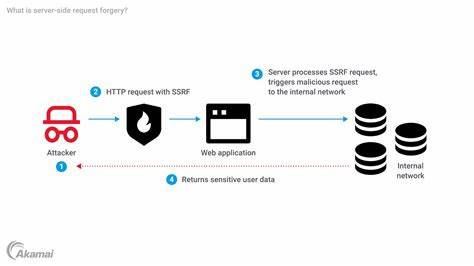
🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte
13 יולי 2026 פגיעה חמורה ב-Gravitino: CVE-2026-49876 - SSRF מאומת שמאפשר בקשות HTTP מצד השרת

חקירה מקיפה על הפגיעה החמורה ב-Gravitino JobManager, הכוללת SSRF מאומת שמאפשר בקשות HTTP מצד השרת. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות.

🚨 CVE-2026-22099 The charging station does not require authentication for Bluetooth commands to perf
13 יולי 2026 חשיפה: פגיעה חמורה בחנות טעינה ללא אימות Bluetooth - CVE-2026-22099

חשיפה על פגיעה קשה בחנות טעינה המותירה את המשתמשים חשופים לפעולות רעה ללא אימות. התחקיר כולל פרטים טכניים, סיכונים ודרישות לביטחון ציבורי.

🚨 CVE-2026-57372 Server-Side Request Forgery (SSRF) vulnerability in denishua WPJAM Basic wpjam-basi
13 יולי 2026 פגיעות SSRF קשה ב-WPJAM Basic: מה זה אומר לך?

הפגיעות CVE-2026-57372 ב-WPJAM Basic מאפשרת התקפות SSRF חמורות. לומדו מה זה אומר, כיצד זה משפיע על אתר ה-WordPress שלכם, ואיך להגן עליו.