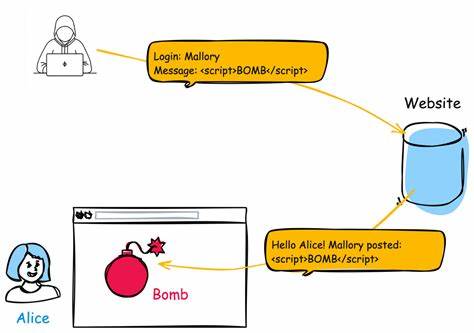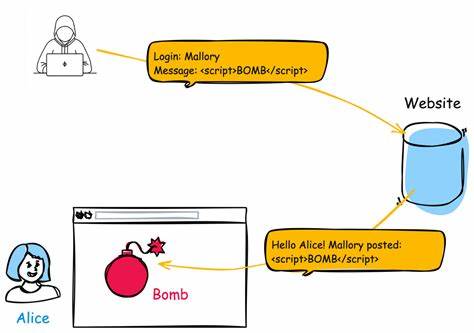
התקפות XSS (Cross-Site Scripting) הן בין הסכנות הביטחוניות הנפוצות ביותר ברשת, ומאפשרות למתקיפים להזריק קוד זדוני לאתרים ולתקוף משתמשים חפים מפשע. הפגם החדש CVE-2026-57381 נחשף לאחרונה, ומציג סכנה משמעותית לאתרים רבים. בפוסט זה נחקור את הפגם, את הסכנות שבו, ואת הדרכים להתגונן מפני התקפות מסוג זה. הפגם CVE-2026-57381 נובע מחוסר ניטרול נכון של קלט במהלך יצירת דפי אינטרנט. זה מאפשר למתקיפים להזריק קוד JavaScript זדוני לאתר, שיבוצע בצד הלקוח (client-side) כאשר משתמשים מבקרים את הדף. התקפות מסוג זה יכולות לגרום לנזק רב, כולל גנבת נתונים, הונאת משתמשים, או אפילו הפיכת האתר למפיץ של זיהומים. הסכנות של XSS לא ניתן להעריך מדי. התקפות מסוג זה יכולות לגרום לנזק משמעותי tanto לאתר עצמו, כמו גם למשתמשים שמבקרים אותו. למשל, מתקיף יכול להזריק קוד שיגנוב את פרטי ההרשמה של המשתמשים, או שיגרום להם להוריד תוכנה מזיקה. בנוסף, התקפות XSS יכולות לשמש כנקודת התחלה להתקפות מורכבות יותר, כמו התקפות על מערכות פנימיות. כדי להתגונן מפני התקפות XSS, ישנן מספר צעדים שאתריכם צריכים לקחת.

ראשית, יש לבצע ניטרול נכון של כל קלט שמגיע מהמשתמשים. זה כולל שימוש בסניטיזציה (sanitization) של הקלט, ווידוא שהקלט לא מכיל קוד זדוני. בנוסף, יש להשתמש בפונקציות של ה-CMS או השפה שאתם משתמשים בה כדי להגן על הקלט. עוד צעד חשוב הוא שימוש ב-HTTP-only Cookies. קבצים אלה מאפשרים לאתר לשמור מידע על המשתמש, אך הם אינם נגישים לקוד JavaScript, מה שמגן עליהם מפני גנבה. בנוסף, יש להשתמש ב-CSP (Content Security Policy), שמאפשר להגביל את המקורות שמהם האתר יכול לטעון תוכן, ולהימנע מהרצת קוד זדוני. הפגם CVE-2026-57381 הוא תזכורת חשובה לכך שאתריכם צריכים להיות מוגנים כנגד התקפות XSS. התקפות מסוג זה יכולות לגרום לנזק רב, ולכן חשוב מאוד לבצע את הצעדים הנכונים כדי להגן על אתריכם ועל המשתמשים שלכם. אם אתם מנהלים אתר, צריכים לבדוק אם אתם פגיעים לפגם זה, ולהתקין את התיקונים הנכונים. בהמשך, נחקור עוד את הפגם, את הסכנות שבו, ואת הדרכים להתגונן מפני התקפות מסוג זה. נדון גם על דרכים לשפר את הביטחון של אתריכם, ומה עליכם לדעת כדי להגן על עצמכם ומשתמשיכם.