חשיפה: פגיעה חמורה ב-Tourfic - CVE-2026-57392 - כיצד לפתור את בעיית האישור החסרה

מציאות מדומה סטייבלקוינים ארנקי קריפטו
🚨 CVE-2026-57392 Missing Authorization vulnerability in Themefic Tourfic tourfic allows Exploiting I

חשיפה מקיפה על פגיעה חמורה באישור ב-Tourfic, הכוללת הסברים טכניים, דרכי ניצול, והמלצות לפתרון. לומדו כיצד להגן על אתר התיירות שלכם מפני התקפות.

העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעות גם איוםי ביטחון חדשים. אחת הפגיעות האחרונות והחמורות ביותר שנחשפו היא CVE-2026-57392, פגיעה באישור בחבילת תיירות פופולרית בשם Tourfic. פגיעה זו מאפשרת למתקיפים לנצל את החולשה ולבצע פעולות לא מורשות, מה שיכול להביא לנזקים כבדים לאתרים השונים. בירחון זה, נחקור את הפגיעה, את הדרכים שבהן היא יכולה להינצל, ואת הצעדים הנדרשים כדי להגן על אתר התיירות שלכם. פגיעה באישור, או Missing Authorization, היא אחת הפגיעות הנפוצות ביותר באתרים וביישומים. היא מתרחשת כאשר מערכת לא מבצעת בדיקה מספקת של הרשאות המשתמש לפני ביצוע פעולה מסוימת. במקרה של Tourfic, הפגיעה מאפשרת למתקיפים לבצע פעולות כמו הורדה, תצוגה, והטמעה של תוכן ללא אישור מתאים. זה יכול להביא לגנבת מידע, לשיבוש פעילות האתר, ולפגיעה בתדמית של העסק. כדי להבין את הפגיעה בצורה טובה יותר, נצפה את הדרכים שבהן היא יכולה להינצל. המתקיף יכול לבצע בקשות HTTP ישירות אל השרת, תוך ניצול של חולשות באישור.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

לדוגמה, אם האתר לא מבצע בדיקה של הרשאות המשתמש לפני ביצוע פעולה של הורדה, המתקיף יכול לבקש להוריד קבצים רגישים ללא אישור. זה יכול להביא לגנבת מידע פנימי, לחדירת מערכות, ולפגיעה באבטחת המידע של האתר. אחד הדברים החשובים ביותר בהגנה על אתר התיירות שלכם מפני פגיעות כאלה הוא לשמור על תוכנה מעודכנת. יצרני תוכנה משחררים תיקונים תדירים כדי לתקן פגיעות ידועות, ולכן חשוב מאוד לעדכן את החבילה שלכם באופן קבוע. בנוסף, יש לבצע בדיקות אבטחה תדירות כדי לאתר פגיעות פוטנציאליות לפני שהן יינצלו על ידי מתקיפים. כמו כן, יש לבצע בדיקות אישור קפדניות. כל פעולה שמבצעת המערכת צריכה להיות מלווה בבדיקה של הרשאות המשתמש. זה יכול להיות באמצעות שימוש בסיסמאות חזקות, באישור דו-שלבי, או בשימוש בתוכנות אבטחה מתקדמות. כמו כן, יש לבצע בדיקות תדירות של הלוגים של האתר כדי לאתר פעולות חשודות ולמנוע התקפות. פגיעה באישור יכולה להביא לנזקים כבדים לאתרים וליישומים. היא יכולה להביא לגנבת מידע, לשיבוש פעילות האתר, ולפגיעה בתדמית של העסק. לכן, חשוב מאוד לקחת את הצעדים הנדרשים כדי להגן על אתר התיירות שלכם מפני פגיעות כאלה.

שימוש בתוכנה מעודכנת, ביצוע בדיקות אבטחה תדירות, ושימוש באישור חזק הם צעדים חשובים כדי להגן על אתר התיירות שלכם מפני פגיעות באישור. במידה ואתר התיירות שלכם משתמש בחבילת Tourfic, יש לבדוק אם הוא פגיע לפגיעה זו. אם כן, יש לעדכן את החבילה באופן מיידי ולבצע בדיקות אבטחה כדי לאתר פגיעות פוטנציאליות. כמו כן, יש לבצע בדיקות אישור קפדניות כדי למנוע התקפות. אם אתם לא בטוחים באיך לבצע את הצעדים האלו, יש לפנות למתכנתים מקצועיים כדי לקבל עזרה. בסיכום, פגיעה באישור היא אחת הפגיעות החמורות ביותר באתרים וביישומים. היא יכולה להביא לנזקים כבדים לאתרים וליישומים, ולכן חשוב מאוד לקחת את הצעדים הנדרשים כדי להגן על אתר התיירות שלכם מפני פגיעות כאלה. אם אתם משתמשים בחבילת Tourfic, יש לבדוק אם היא פגיעה לפגיעה זו ולבצע את הצעדים הנדרשים כדי להגן על אתר התיירות שלכם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57378 Missing Authorization vulnerability in Phil Kurth Advanced Forms advanced-forms all
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת תבניות הנתונים של Phil Kurth - CVE-2026-57378

אנליזה מקיפה של פגיעת האוטוריזציה החמורה בתוספת WordPress Advanced Forms, כולל הסברים טכניים, השלכות אפשריות והדרכות למניעה

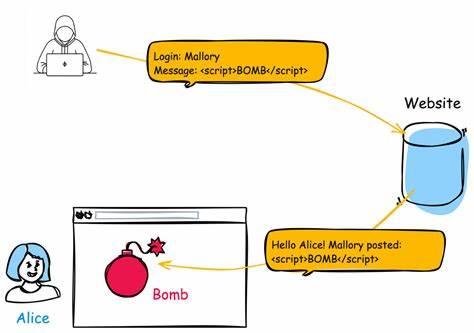
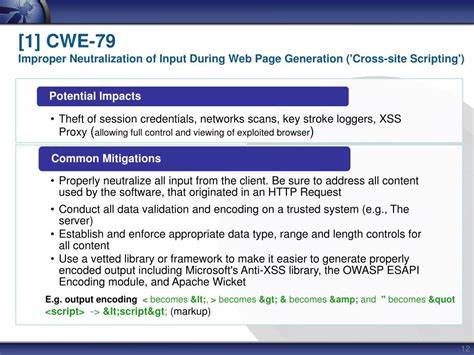
🚨 CVE-2026-57380 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה של XSS (CVE-2026-57380) - מה זה אומר לך?

הפגיעה החדשה של XSS (CVE-2026-57380) מאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו מה זה אומר, כיצד זה פועל, ואיך להגן על עצמכם.

🚨 CVE-2026-57385 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות האבטחה הנפוצות ביותר ברשת. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים למניעתה כדי להגן על מערכות האינטרנט שלך.

🚨 CVE-2026-57390 Missing Authorization vulnerability in EDGARROJAS Extra Product Options Builder for
13 יולי 2026 חשיפה: פגיעה חמורה ב-EDGARROJAS Extra Product Options Builder - מה זה אומר לך?

חשיפת פגיעה קשה ב-CVE-2026-57390 שמאפשרת גישה בלתי מורשית לאפשרויות מוצר. תגלה מה זה אומר לך, כיצד להתגונן ומה צריך לעשות כעת.

🚨 CVE-2026-57381 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57381 - מה זה אומר לך?

הפגיעה CVE-2026-57381 היא איום סיבובי שמאפשר התקפות XSS. לומדו מה זה אומר, כיצד להגן על עצמכם, ומה צריך לעשות כדי למנוע נזקים.

🚨 CVE-2026-57382 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57382 - מה זה אומר לך?

הפגיעה CVE-2026-57382 היא תופעה מסוכנת של XSS שיכולה לפגוע באתרי אינטרנט רבים. התחשבות באבטחת האתר שלך היא חיונית כדי למנוע נזקים. קראו את ההסברים המלאים על הפגיעה הזו.

🚨 CVE-2026-57386 Incorrect Privilege Assignment vulnerability in Kodezen LLC aBlocks ablocks allows
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת aBlocks של Kodezen LLC - CVE-2026-57386

הפגיעה CVE-2026-57386 בפלטפורמת aBlocks של Kodezen LLC מאפשרת גישה בלתי מורשית וליקויי הרשאות. תגלו את הסיכונים, השפעות הפגיעה והדרכים להגן על מערכותיכם.