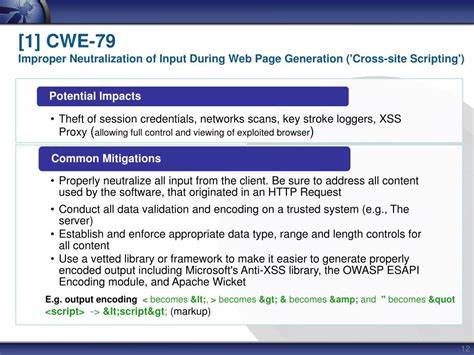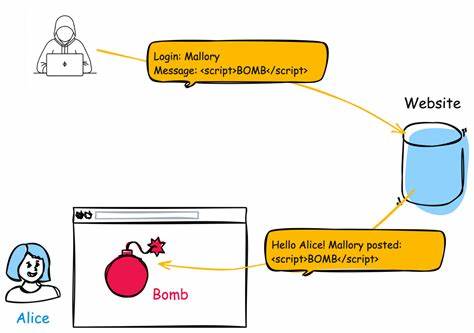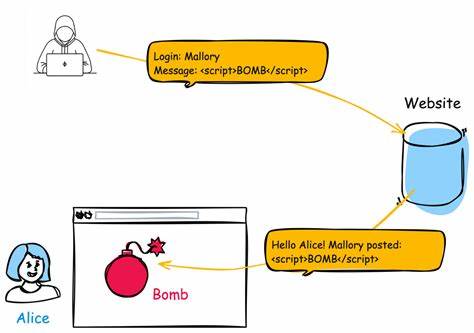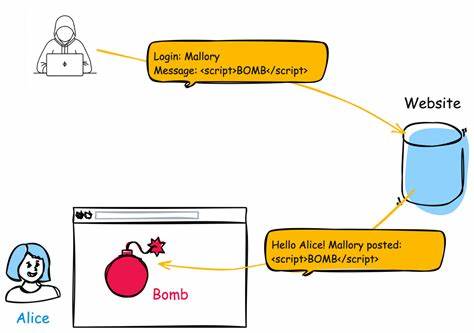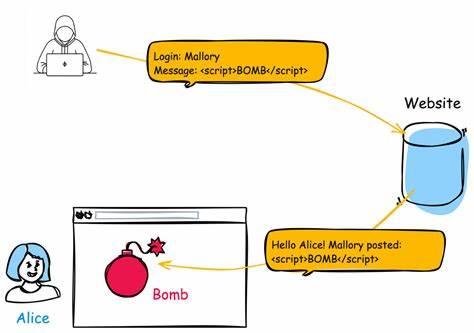
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם איום חדשים ומתקדמים. אחד מהאיומים האחרונים שנחשף הוא CVE-2026-57381, פגיעה קשה שמאפשרת התקפות Cross-Site Scripting (XSS). אם אתם משתמשים באינטרנט, יש לכם אתר או אם אתם מפתחים תוכנה, זהו נושא שצריך להיות על סדר היום שלכם. בואו נדבר על מה זה אומר, כיצד הוא פועל, ומה אתם יכולים לעשות כדי להגן על עצמכם. הפגיעה CVE-2026-57381 היא חלק מקטגוריה של פגיעויות שנקראות 'Improper Neutralization of Input During Web Page Generation', או בשפה פשוטה יותר - פגיעויות שמאפשרות למתקיף להזריק קוד זדוני לאתר. זה יכול להיות דרך צורה, קישור או כל תוכן אחר שאתם מציגים לאורכים. כאשר מתקיף מצליח להזריק קוד כזה, הוא יכול לגנוב מידע, לשנות תוכן או אף להרוס את האתר שלכם. אחד מהסימנים הראשונים לפגיעה זו הוא התנהגות מוזרה של האתר. למשל, אם אתם רואים תוכן מוזר, קישורים שמשתנים או הודעות שונות מהמצופה, זה יכול להיות סימן שאתם נתקלים בפגיעה כזו. אם אתם מפתחים אתר, חשוב לבדוק את הקוד שלכם ולהבטיח שאתם מטפלים נכון בתוכן שמגיע מהמשתמשים.

ההגנה מפני פגיעות כאלו דורשת גישה שיטתית. ראשית, יש לבצע סריקות קבועות של האתר שלכם כדי לאתר פגיעויות. ישנן כלי רבים זמינים שיכולים לעזור לכם בזה, כמו OWASP ZAP או Burp Suite. בנוסף, יש לבצע עדכונים קבועים של התוכנה שלכם, שכן יצרני התוכנה משפרים תמיד את הביטחון שלהם. אחד מהדברים החשובים ביותר הוא לבצע אימות קלט. כלומר, לפני שאתם מציגים תוכן לאורכים, יש לבדוק אם הוא בטוח. זה יכול להיות דרך פילטרים, אימות סינטקס או כל שיטה אחרת שמבטיחה שהקוד שאתם מציגים לא מכיל איום. אם אתם לא בטוחים כיצד לעשות זאת, יש לבקש עזרה ממפתחי ביטחון מקצועיים. הפגיעה CVE-2026-57381 היא רק אחד מהאיומים הרבים שיש באינטרנט. אך עם ידע, הכנה וצעדים נכונים, אתם יכולים להגן על עצמכם ולמנוע נזקים. אם אתם משתמשים באינטרנט, אם אתם מפתחים אתר או אם אתם אחראים על ביטחון תוכנה, זהו נושא שצריך להיות על סדר היום שלכם. בואו נמשיך לשמור על האינטרנט בטוח עבור כולם.