חשיפה: פגיעה קשה ב-CVE-2026-57382 - מה זה אומר לך?

אלטקוינים סטארטאפים והון סיכון מכירות טוקנים ICO
🚨 CVE-2026-57382 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-57382 היא תופעה מסוכנת של XSS שיכולה לפגוע באתרי אינטרנט רבים. התחשבות באבטחת האתר שלך היא חיונית כדי למנוע נזקים. קראו את ההסברים המלאים על הפגיעה הזו.

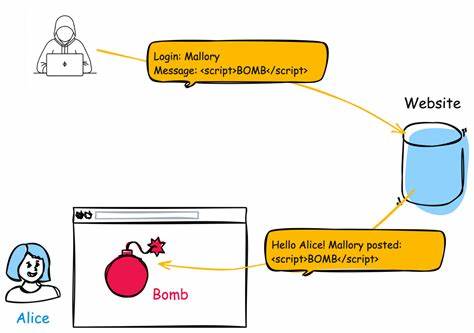
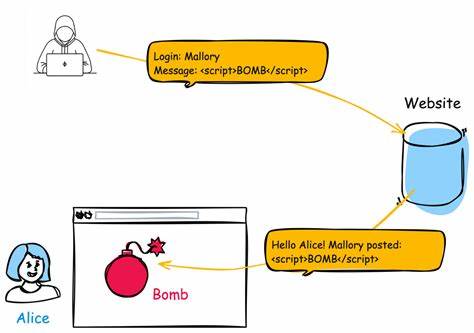
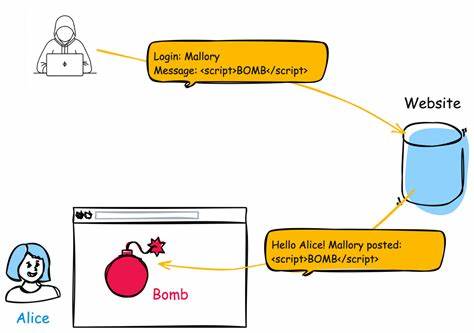
העולם הדיגיטלי שלנו מלא בסכנות מתמידות, ומתקפות סייבר הן חלק בלתי נפרד מהתקשורת המודרנית. אחת מהפגיעויות החדשות והמסוכנות ביותר היא CVE-2026-57382, שמגדירה פגיעה של XSS (Cross-Site Scripting) שיכולה לגרום נזקים כבדים לאתרים ולמשתמשים. הפגיעה הזו, שמגדירה חוסר טיפול נכון בקלט במהלך יצירת דפי אינטרנט, היא אחת מהסוגים הפופולריים ביותר של מתקפות סייבר, ויש לה השפעה רחבה על אתרי אינטרנט רבים. הפגיעה CVE-2026-57382 מתייחסת למצב בו מתקיף יכול להכניס קוד זדוני לדף אינטרנט, שיבוצע בצד הלקוח. זה יכול לגרום לשליטה על דפדפן המשתמש, גנבת מידע רגיש, או אפילו הפיכת האתר למטרה למתקפות נוספות. הפגיעה הזו היא חלק מהסוגים השכיחים ביותר של מתקפות סייבר, ויש לה השפעה ישירה על האבטחה של אתרים רבים. לפגיעה הזו יש מספר מאפיינים בולטים. ראשית, היא מתרחשת כאשר האתר לא מטפל נכון בקלט של המשתמש. זה יכול להיות כתובת URL, טקסט שנכנס לטופס, או כל קלט אחר שמשתמשים יכולים להכניס לאתר. כאשר האתר לא מסנן או לא מטפל בקלט הזה בצורה נכונה, המתקיף יכול להכניס קוד זדוני שיבוצע בדפדפן של המשתמשים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

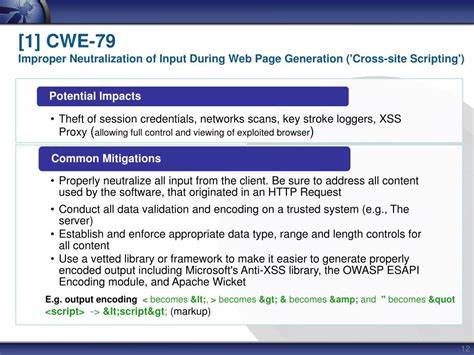
זה יכול לגרום נזקים כבדים, כולל גנבת מידע, הפיכת האתר למטרה למתקפות נוספות, או אפילו הפיכת האתר למטרה למתקפות רשת. ההשלכות של הפגיעה הזו הן חמורות. המתקיף יכול לגשת למידע רגיש של המשתמשים, כולל סיסמאות, פרטים אישיים, או מידע פיננסי. בנוסף, המתקיף יכול להשתמש באתר כבסיס למתקפות נוספות, כמו הפצת תוכנות זדוניות או מתקפות דניאל אוף סרוויס. הפגיעה הזו יכולה גם לגרום נזק לשם הטוב של האתר, כאשר המשתמשים יאבדו את האמון בו. כדי למנוע את הפגיעה הזו, יש מספר צעדים שאתרים יכולים לקחת. ראשית, יש לבצע סינון נכון של כל הקלט של המשתמשים. זה כולל סינון של טקסט, כתובות URL, ופרמטרים אחרים. בנוסף, יש להשתמש בטכניקות של אנטי-XSS, כמו הוספת תגיות HTML מיוחדות או שימוש בסקריפטים שמגנים על הקלט. יש גם חשיבות רבה לשימוש בסקריפטים צד שרת, שיכולים למנוע את הביצוע של קוד זדוני בדפדפן. הפגיעה CVE-2026-57382 היא תופעה מסוכנת שדורשת תשומת לב מיוחדת. האתרים צריכים לבצע סינון נכון של הקלט, להשתמש בטכניקות של אנטי-XSS, ולהשתמש בסקריפטים צד שרת כדי למנוע את הביצוע של קוד זדוני.

הפגיעה הזו יכולה לגרום נזקים כבדים, ולכן יש חשיבות רבה למנוע אותה. העולם הדיגיטלי שלנו מלא בסכנות, ומתקפות סייבר הן חלק בלתי נפרד מהתקשורת המודרנית. הפגיעה CVE-2026-57382 היא אחת מהפגיעויות החדשות והמסוכנות ביותר, ויש לה השפעה רחבה על אתרי אינטרנט רבים. התחשבות באבטחת האתר שלך היא חיונית כדי למנוע נזקים, ולכן יש חשיבות רבה להבין את הפגיעה הזו ולקחת את הצעדים הנכונים כדי למנוע אותה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57386 Incorrect Privilege Assignment vulnerability in Kodezen LLC aBlocks ablocks allows
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת aBlocks של Kodezen LLC - CVE-2026-57386

הפגיעה CVE-2026-57386 בפלטפורמת aBlocks של Kodezen LLC מאפשרת גישה בלתי מורשית וליקויי הרשאות. תגלו את הסיכונים, השפעות הפגיעה והדרכים להגן על מערכותיכם.

🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57369 - מה זה, כיצד הוא פוגע, ומה עליכם לעשות?

הפגיעה CVE-2026-57369 היא פגיעה מסוג Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתר. לומדו על הסכנות, הדרכים להגנה, ומה עליכם לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57376 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 פגיעות CVE-2026-57376: מה זה, כיצד הוא פוגע ובאיזו דרך ניתן להגן על עצמכם

הפגיעות CVE-2026-57376 היא פגיעות חמורה של XSS שמאפשרת למתקיפים להזריק קוד זדוני לאתר. בקריאה זו נחקור את הטכניקה, את הסיכונים והדרכים להגן על אתריכם.

🚨 CVE-2026-57377 Missing Authorization vulnerability in WPXPO WowAddons product-addons allows Exploi
13 יולי 2026 חשיפה: פגיעה חמורה ב-WPXPO WowAddons - CVE-2026-57377 - מה זה אומר לך?

חשיפה מפורטת על פגיעה חמורה באבטחת המוצר WowAddons של WPXPO, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, ומדריך למניעה. התכוננו להגן על אתר הוורדפרס שלכם.

🚨 CVE-2026-57379 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57379 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

התגלה פגיעה קשה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57388 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57388: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע, ומה עליכם לעשות

הסבר מקיף על הפגיעה CVE-2026-57388, הסבר על Cross-Site Scripting (XSS), דוגמאות לפגיעות, וצעדים להגנה על אתריכם מפני התקפות כאלו.

🚨 CVE-2026-57389 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57389 - מה זה, כיצד הוא פוגע ומה עליכם לעשות

הפגיעה CVE-2026-57389 היא פגיעה מסוג Path Traversal שמאפשרת גישה לאזור מוגבל. לומדו על הסכנות, הדרכים להתגונן ומה עליכם לעשות כדי להגן על מערכותיכם.