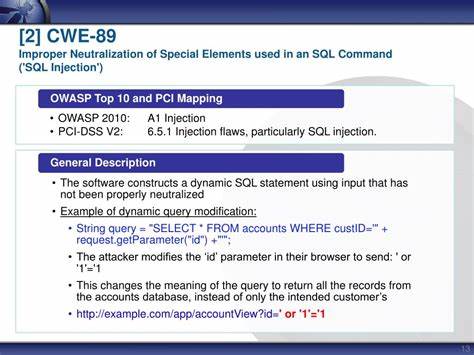
התקפת SQL Injection היא אחת מהתקפות האבטחה הקריטיות ביותר שפוגעות במערכות אינטרנטיות ברחבי העולם. התקפה זו מתרחשת כאשר מתקיף מסוגל להזריק קוד SQL זדוני לתוך בקשות שרת, וזאת על ידי ניצול חולשות בתוכנה. התוצאה יכולה להיות גישה לא מורשית למסד הנתונים, גנבת מידע, או אפילו שינוי או מחיקת נתונים חשובים. בערך זה נחקור את היסודות של התקפת SQL Injection, את הסיבות להיווצרותה, ואת הדרכים למניעתה כדי להגן על מערכות האינטרנט שלך. התקפת SQL Injection היא סוג של התקפה על ידי הזרקת קוד SQL זדוני לתוך בקשות שרת. כאשר שרת אינטרנט מקבל בקשה מממשק משתמש, הוא עובד עם מסד הנתונים כדי לקבל את הנתונים הנדרשים. אם המשתמש יכול להזריק קוד SQL זדוני לתוך הבקשה, השרת יבצע את הקוד הזה, וזאת עלולה לגרום לנזק כבד. לדוגמה, מתקיף יכול להזריק קוד SQL שיגרום לשרת להחזיר את כל הנתונים במסד הנתונים, או אפילו למחוק נתונים חשובים. התקפת SQL Injection יכולה להתרחש בכל מערכת אינטרנטית שמשתמשת במסד נתונים, כולל אתרי אינטרנט, יישומים מובייליים, ואפילו מערכות פנימיות. הסיבה העיקרית להתקפה זו היא חוסר טיפול נכון בקלט המשתמש.

כאשר תוכנה לא מבצעת סינון או טיהור של הקלט, מתקיף יכול להזריק קוד SQL זדוני. לדוגמה, אם אתר אינטרנט מקבל שם משתמש וסיסמה, ומשתמש אותם ישירות בקוד SQL, מתקיף יכול להזריק קוד SQL שיגרום לשרת להחזיר את כל הנתונים במסד הנתונים. התקפת SQL Injection יכולה לגרום לנזק כבד. המתקיף יכול לגשת למסד הנתונים, לגנוב מידע, או אפילו לשנות או למחוק נתונים חשובים. בנוסף, המתקיף יכול להשתמש בהתקפה זו כדי לבצע התקפות נוספות, כמו התקפת Man-in-the-Middle, או התקפת Denial of Service. לכן, חשוב מאוד להגן על מערכות האינטרנט שלך מפני התקפת SQL Injection. כדי למנוע התקפת SQL Injection, ישנן מספר דרכים. הראשונה והחשובה ביותר היא להשתמש בסינון וטיהור של הקלט. תוכנה צריכה לבדוק את הקלט של המשתמש ולהסיר כל תווים או קוד שאינם מורשים. לדוגמה, אם אתר אינטרנט מקבל שם משתמש וסיסמה, הוא צריך לבדוק שהם מורכבים רק מתווים מורשים, כמו אותיות, מספרים, ותווים מיוחדים. אם הקלט מכיל תווים שאינם מורשים, התוכנה צריכה לדחות את הבקשה. הדרך השנייה למניעת התקפת SQL Injection היא להשתמש בפרמטרים מאובטחים.
פרמטרים מאובטחים הם פרמטרים שמשתמשים בקוד SQL שמתחבר למסד הנתונים. כאשר משתמשים בפרמטרים מאובטחים, הקוד SQL לא יכול להיות מושפע על ידי הקלט של המשתמש. לדוגמה, אם אתר אינטרנט משתמש בפרמטרים מאובטחים, מתקיף לא יכול להזריק קוד SQL זדוני, כי הקוד SQL יבצע רק את הפעולות שהוגדרו מראש. הדרך השלישית למניעת התקפת SQL Injection היא להשתמש בסיסמת אבטחה חזקה. סיסמת אבטחה חזקה היא סיסמה שמכילה אותיות גדולות, אותיות קטנות, מספרים, ותווים מיוחדים. סיסמת אבטחה חזקה יכולה למנוע מתקיפים לגשת למסד הנתונים, כי הם לא יוכלו לחדש את הסיסמה. בנוסף, חשוב להשתמש בסיסמת אבטחה שונה עבור כל מסד נתונים, כדי למנוע מתקיפים לגשת למסד הנתונים באמצעות סיסמה אחת. הדרך הרביעית למניעת התקפת SQL Injection היא להשתמש בתוכנת אבטחה. תוכנת אבטחה יכולה לזהות התקפות SQL Injection ולמנוע אותן. תוכנת אבטחה יכולה גם לזהות התקפות אחרות, כמו התקפת Man-in-the-Middle, או התקפת Denial of Service. לכן, חשוב להשתמש בתוכנת אבטחה כדי להגן על מערכות האינטרנט שלך.
בערך זה נחקרנו את היסודות של התקפת SQL Injection, את הסיבות להיווצרותה, ואת הדרכים למניעתה כדי להגן על מערכות האינטרנט שלך.