חשיפה: פגיעה קשה במערכת Crawl4AI - מה זה אומר לך?

מיסים וקריפטו
🚨 CVE-2026-56260 Crawl4AI before 0.8.7 contains an arbitrary file write vulnerability in the Docker

הפגיעה CVE-2026-56260 במערכת Crawl4AI לפני גרסה 0.8.7 מאפשרת כתיבה שרירותית של קבצים. תגלה כיצד הפגיעה פועלת, מה הסיכונים שלה, ואיך להגן על מערכתך.

העולם של הביטחון הקיברנטי מתפתח במהירות, ויחד איתו גם מספר הפגיעויות החדשות שמגיעות לידי ידיעת הציבור. אחת מהן, CVE-2026-56260, היא פגיעה קשה במערכת Crawl4AI, שמאפשרת כתיבה שרירותית של קבצים. אם אתה משתמש במערכת זו, או אם אתה אחראי על אבטחת מערכות, זהו נושא שאתה חייב להכיר. בערך זה, אנו נחקור את הפגיעה, את הדרכים שבהן היא יכולה להיפול לידי שימוש, ואת הצעדים שאתה יכול לקחת כדי להגן על מערכתך. הפגיעה CVE-2026-56260 במערכת Crawl4AI לפני גרסה 0. 8. 7 היא פגיעה חמורה שמאפשרת לכותבים שרירותיים לכתוב קבצים למערכת. זה יכול להוביל לשליטה מלאה על המערכת, גישה לאזור האדמיניסטרציה, או אפילו להרס מידע. הפגיעה נוצרה עקב חוסר אימות מספיק של הקלטים במערכת, מה שמאפשר למתקיף לכתוב קבצים לשרת ללא אישור. כדי להבין את הפגיעה, אנו צריכים להבין את תפקודה של מערכת Crawl4AI. זו מערכת שמאפשרת לאוטומטיזם את תהליך האיסוף של מידע מהרשת, וזאת באמצעות שימוש בדוקרים. הדוקרים הם תוכנות שמאפשרות לבצע פעולות שונות, כולל איסוף מידע, ניתוח נתונים, ויותר.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה מתרחשת כאשר המערכת לא מבצעת אימות מספיק של הקלטים שהוזנים אליה. מתקיף יכול לשלוח בקשה עם קובץ מזויף, וזאת תוביל לכתיבה שרירותית של הקובץ למערכת. זה יכול להוביל לשליטה מלאה על המערכת, או אפילו להרס מידע. הסיכונים של הפגיעה הם רבים. ראשית, מתקיף יכול להשתמש בפגיעה כדי להשיג גישה מלאה למערכת. זה יכול להוביל לגנבת מידע, הרס מידע, או אפילו שימוש במערכת לצורכי רעה. בנוסף, הפגיעה יכולה להוביל לפגיעה במערכות אחרות שמחוברות למערכת. זה יכול להוביל לפגיעה רחבה יותר, שיכולה להזיק לארגון כולו. כדי להגן על מערכתך מפני הפגיעה, ישנם מספר צעדים שאתה יכול לקחת. ראשית, אנו ממליצים לעדכן את המערכת לגרסה 0. 7 או גבוהה יותר. זו הגרסה שמכילה את התיקונים הנדרשים כדי למנוע את הפגיעה. בנוסף, אנו ממליצים לבצע סריקות סדירות של המערכת כדי לאתר פגיעויות נוספות. זה יכול להיעשות באמצעות כלי אבטחה שונים, כמו סריקות אוטומטיות או סריקות ידניות. בנוסף, אנו ממליצים לבצע אימות של הקלטים שהוזנים למערכת. זה יכול להיעשות באמצעות שימוש בכלי אימות שונים, או באמצעות כתיבת קוד שמבצע אימות זה.

זה יכול למנוע את הפגיעה, ולהגן על המערכת מפני מתקיפים. הפגיעה CVE-2026-56260 במערכת Crawl4AI היא פגיעה חמורה שמאפשרת כתיבה שרירותית של קבצים. בערך זה, אנו חקרנו את הפגיעה, את הדרכים שבהן היא יכולה להיפול לידי שימוש, ואת הצעדים שאתה יכול לקחת כדי להגן על מערכתך. אם אתה רוצה להגן על מערכתך, אנו ממליצים לעדכן את המערכת לגרסה 0. 7 או גבוהה יותר, לבצע סריקות סדירות של המערכת, ולבצע אימות של הקלטים שהוזנים למערכת.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15552 Enterprise Cloud Database developed by Ragic has a Stored Cross-Site Scripting vuln
14 יולי 2026 חשיפה: פגיעה חמורה בסיס נתונים ענן של Ragic - CVE-2026-15552

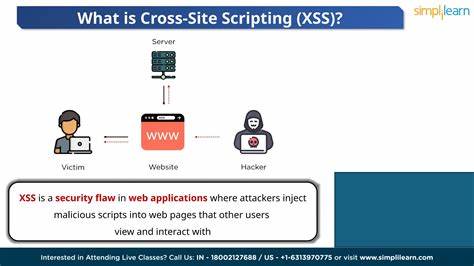
חקירה מקיפה על פגיעת XSS מאוחסנת בסיס נתונים הענן של Ragic, כולל הסברים טכניים, השלכות אפשריות ותיקוני אבטחה. מבוא למצב האבטחה של מערכות ענן

🚨 CVE-2026-11963 The User Registration & Membership WordPress plugin before 5.2.2 does not perfo
14 יולי 2026 חשיפה: פגיעה חמורה באפליקציית User Registration & Membership של WordPress - מה עליך לדעת

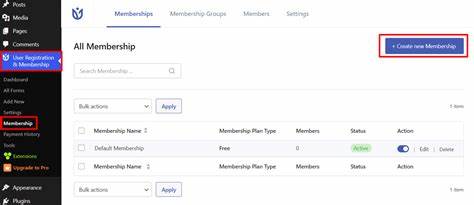
הפגיעה CVE-2026-11963 באפליקציית User Registration & Membership של WordPress לפני גרסה 5.2.2 מהווה סכנה משמעותית לאתרי WordPress. בקריאה זו נחקור את טבע הפגיעה, את הסיכונים שבה, ואת הצעדים הנדרשים כדי להגן על אתרך.

🚨 CVE-2026-12081 The Database for Contact Form 7, WPforms, Elementor forms WordPress plugin before 1
14 יולי 2026 אזהרה: פגיעות חמורות בפלוגינים פופולריים של וורדפרס - מה צריך לדעת

חקירת הפגיעות CVE-2026-12081 בפלוגינים Contact Form 7, WPForms ו-Elementor Forms, והדרכים להגן על אתר וורדפרס שלך מפני התקפות.

🚨 CVE-2026-12273 The Tutor LMS WordPress plugin before 3.9.13 does not perform any authorization or
14 יולי 2026 חשיפה: פגיעה חמורה בפלוגין Tutor LMS של WordPress - מה זה אומר לך?

הפלוגין הפופולרי Tutor LMS של WordPress סבל מפגיעה חמורה. לומדים על הפגיעה, הסיכונים והדרכים להגן על אתר WordPress שלך.

🚨 CVE-2026-14846 In version 8.2.1 of PrestaShop, there is a vulnerability relating to the incorrect
14 יולי 2026 חשיפת פגיעה קשה בפרסטאשופ: CVE-2026-14846 ומה עליך לדעת

הפגיעה CVE-2026-14846 בגרסה 8.2.1 של PrestaShop מהווה סכנה משמעותית לאבטחת האתר שלך. קראו להבנה מלאה על הנושא, דרכי התמודדות וההשלכות הפוטנציאליות.

🚨 CVE-2026-57830 The Joomla extension Helix Ultimate is vulnerable to an unauthenticated arbitrary f
14 יולי 2026 חשיפה: פגיעה קשה באחסון Helix Ultimate ל-Joomla - CVE-2026-57830

חשיפה על פגיעה חמורה באחסון Helix Ultimate ל-Joomla, המאפשרת ביצוע פעולות לא מורשות. התחקיר כולל הסברים טכניים, דרכי הגנה ופרטים על הסיכונים הפוטנציאליים.

🚨 CVE-2026-56259 Crawl4AI before 0.8.8 contains credential exfiltration vulnerabilities in the Docke
14 יולי 2026 חשיפה: פגיעות חמורות ב-Crawl4AI שמאפשרות גנבת נתוני אימות

חשיפה על פגיעות ב-Crawl4AI לפני גרסה 0.8.8 שמאפשרות גנבת נתוני אימות. התחקות אחר הסיכונים, הדרכות למניעה ומה צריך לעשות כדי להגן על מערכותיך