חשיפה: פגיעה חמורה בגוזל - CVE-2026-59883 ומה זה אומר לך

הונאות ואבטחה מכירות טוקנים ICO
🚨 CVE-2026-59883 Guzzle is an extensible PHP HTTP client. Prior to 7.12.3, CookieJar did not restric

הפגיעה החדשה בגוזל, אחת הספריות הפופולריות ביותר בפי.איץ', מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן ומה זה אומר לעסקים ומתכנתים.

העולם של הפיתוח בפי. איץ' עומד בפני איום חדש ומתקדם. הפגיעה CVE-2026-59883 בגוזל, אחת הספריות החשובות ביותר לטיפול בקבצים HTTP, נחשפה לאחרונה ומעלה חששות לגבי ביטחון מערכות רבות. גוזל, שמשמשת מיליוני מפתחים ברחבי העולם, סובלת מפגיעה חמורה שמאפשרת התקפות מסוג CSRF (Cross-Site Request Forgery) וייתכן שגם גישה לא מורשית למסד נתונים. האם אתה מוגן? האם אתה יודע מה לעשות? בוא נדבר על זה. גוזל היא ספרייה פופולרית מאוד בפי. איץ' שמאפשרת לפתחנים לבצע בקשות HTTP בקלות רבה. היא משמשת בתוכנות רבות, מרכיבים מוכנים ועד מערכות גדולות. הפגיעה CVE-2026-59883, שנחשפה לאחרונה, קשורה לבעיה בקובץ CookieJar, שבאמצעותו נוהלים עוגיות HTTP. לפני הגרסה 7. 12. 3, CookieJar לא הגביל את השימוש בעוגיות, מה שמאפשר למתקיף לבצע פעולות לא מורשות. הפגיעה מתרחשת כאשר מתקיף יכול לשלוח בקשות HTTP עם עוגיות מזויפות, שמאפשרות לו לבצע פעולות בשם המשתמש. זה יכול לכלול גישה למסד נתונים, שינוי נתונים או אפילו התקפות מסוג CSRF.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה היא חמורה במיוחד כי היא מאפשרת למתקיף לבצע פעולות ללא צורך באימות נוסף, מה שמעלה את הסיכון לפגיעה במערכות. אחד מהסיכונים הגדולים של הפגיעה הוא שהמתקיף יכול לבצע פעולות בשם המשתמש ללא ידיעתו. זה יכול לכלול שינוי פרטים אישיים, גישה למסד נתונים או אפילו התקפות מסוג Man-in-the-Middle. הפגיעה היא חמורה במיוחד עבור מערכות שמשתמשות בגוזל לטיפול בקבצים HTTP, כמו מערכות אוטומטיות, מערכות ניהול תוכן או אפילו רשתות חברתיות. כיצד להתגונן מפני הפגיעה? ראשית, יש לעדכן את גוזל לגרסה 7. 3 או גבוה יותר. הגרסה החדשה כוללת תיקונים שמגבילים את השימוש בעוגיות ומאפשרים רק פעולות מורשות. בנוסף, יש לבדוק את הקוד שלך ולהבטיח שהמערכת משתמשת בגרסה מעודכנת של גוזל. אם אתה משתמש בגוזל בתוכנה שלך, יש לבדוק אם יש גרסאות חדשות של הספרייה ולהוריד אותן. אחד מהדברים החשובים ביותר להתגוננות מפני הפגיעה הוא לבדוק את הקוד שלך ולהבטיח שהמערכת משתמשת בגרסאות מעודכנות של הספריות. בנוסף, יש לבדוק את הקוד שלך ולהבטיח שהמערכת משתמשת בגרסאות מעודכנות של הספריות. הפגיעה CVE-2026-59883 היא איום חמור, אך ניתן להתגונן מפניה.

על ידי עדכון גוזל לגרסה 7. 3 או גבוה יותר, ובדיקת הקוד שלך, ניתן להפחית את הסיכון לפגיעה. אם אתה מפתח תוכנה שמשתמשת בגוזל, יש לבדוק אם יש גרסאות חדשות של הספרייה ולהוריד אותן.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-22093 The EVbee Service Android app uses TLS encrypted communication (HTTPS), but does no
13 יולי 2026 חשיפה: פגיעה ביטחונית קשה באפליקציית EVbee Service - מה זה אומר לך?

אפליקציית EVbee Service לאנדרואיד סובלת מפגיעה ביטחונית חמורה. לומדו על CVE-2026-22093, את הסיכונים והדרכים להגן על עצמכם.

🚨 CVE-2026-22095 The network diagnosis endpoint on the web server at port 8090 is vulnerable to comm
13 יולי 2026 חשיפה: פגיעה קשה במערכת האבטחה של שרתי רשת - CVE-2026-22095

חקירה מקיפה על הפגיעה הקריטית בנקודת האבחון של שרתי רשת בפורט 8090, כולל הסברים טכניים, השלכות אפשריות ותיקוני אבטחה

🚨 CVE-2026-0238 A vulnerability in Palo Alto Networks Broker VM allows an authenticated administrato
13 יולי 2026 חשיפה: פגיעה קשה בפאלו אלטו נטוורקס - CVE-2026-0238 מאפשרת גישה לא מורשמת

חשיפה חדשה על פגיעה קשה בפאלו אלטו נטוורקס Broker VM, המאפשרת לאנשים מורשמים לבצע פעולות מסוכנות. הכולל הסברים מקצועיים, המלצות לביטחון וניתוח של הסיכונים

🚨 CVE-2026-55706 sppp_pap_input in sys/net/if_spppsubr.c in OpenBSD before 076e2b1 allows authentica
13 יולי 2026 פגיעה חמורה במערכת OpenBSD: CVE-2026-55706 ומה זה אומר לך

הפגיעה החדשה במערכת OpenBSD, CVE-2026-56706, מאפשרת התקפות אימות מזויפות. תגלה מה זה אומר, כיצד זה משפיע עליך, ואיך להגן על מערכותיך.

🚨 CVE-2026-9820 Mattermost versions 11.7.x <= 11.7.2, 10.11.x <= 10.11.19 fail to sanitize tea
13 יולי 2026 פגיעות חמורה במטרמוסט: CVE-2026-9820 - מה זה אומר לך?

הפגיעות החדשה במטרמוסט, CVE-2026-9820, מאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכת הפלטפורמה שלכם.

🚨 CVE-2026-40467 Use After Free vulnerability has been found in "io.c" program file of gawk (do_getl
13 יולי 2026 חשיפה: פגיעה קשה בגאווק - CVE-2026-40467 - תיקון מיידי נדרש

חשיפה של פגיעה חמורה בגאווק (GNU Awk) שמאפשרת התקפות מסוכנות. לומדו על הנזק הפוטנציאלי, הדרכים להתגונן, ותיקוני הביטחון הנדרשים.

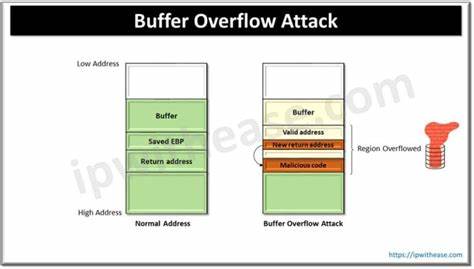
🚨 CVE-2026-40553 Buffer overflow vulnerability has been found in "extension/readdir.c" program file
13 יולי 2026 חשיפה: פגיעה חמורה במערכת - CVE-2026-40553 - איך זה משפיע עליך?

התגלה פגיעה חמורה במערכת הקשורה לקובץ readdir.c. לומדו מה זה אומר, איך זה יכול לפגוע במערכות שלכם, ומה לעשות כדי להגן על עצמכם.