פגיעות קשה במטרמוסט: CVE-2026-9824 - מה זה אומר לך?

אלטקוינים ראיונות עם מובילי התעשייה
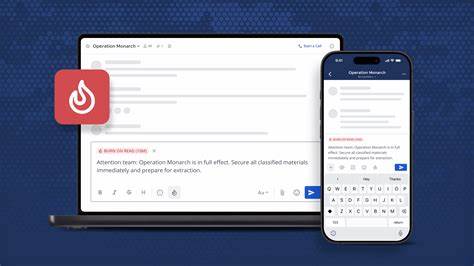
🚨 CVE-2026-9824 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19

הפגיעות החדשה במטרמוסט, CVE-2026-9824, מאיימת על גרסאות רבות של הפלטפורמה. לומדו מה הסיכונים, איך להגן על עצמכם, ומה צריך לעשות כדי לשמור על מערכותיכם בטוחות.

הפלטפורמה של Mattermost, שמשמשת מיליוני משתמשים ברחבי העולם, נמצאת תחת איום חדש. הפגיעות CVE-2026-9824, שהתגלתה בגרסאות 11. 7. x עד 11. 2, 11. 6. 4, ו-10. 11. x עד 10. 19, יכולה לגרום נזקים משמעותיים אם לא תטופל בזמן. במטרה להבין את הסיכונים וללמוד כיצד להגן על מערכותיכם, נבוא לחקור את הפגיעות הזו בצורה מקיפה. הפגיעות CVE-2026-9824 היא פגיעות קשה שיכולה לאפשר למתקיפים לבצע פעולות לא מורשות בתוך מערכת Mattermost. זה יכול לכלול גישה לאזור מנהל המערכת, גנבת נתונים רגישים, או אפילו השתלטות על החשבונות של המשתמשים. הפגיעות נוצרה עקב חולשה בתהליכי האימות של Mattermost, שמאפשרת למתקיפים לבצע התקפות מסוג Injection או Cross-Site Scripting (XSS). הסיכון העיקרי של הפגיעות הזו הוא שהמתקיפים יכולים לנצל את החולשה כדי לבצע התקפות רשת מורכבות. למשל, הם יכולים לשלוח קבצים מזויפים למשתמשים, להריץ קוד רעיל, או לגרום לנזק ישיר למערכת. בנוסף, הפגיעות יכולה לאפשר גישה לאזור המנהל, שבו ניתן לשנות את ההגדרות של Mattermost, ליצור משתמשים חדשים, או אף למחוק נתונים חשובים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להגן על מערכותיכם מפני הפגיעות הזו, יש לבצע מספר צעדים. ראשית, יש לעדכן את גרסת Mattermost שלכם לגרסה מאובטחת. Mattermost כבר הוציאה גרסאות חדשות שמכילות תיקונים לפגיעות הזו, ולכן העדכון הוא הצעד הראשון והחשוב ביותר. בנוסף, יש לבדוק את התצורות של Mattermost ולהבטיח שהן מאובטחות כראוי. למשל, יש לבטל גישה לאזורים רגישים למשתמשים שאינם מנהלים, ולהשתמש בסיסמאות חזקות. בנוסף, יש לבצע סריקות תדירות של המערכת כדי לזהות פעילויות חשודות. ניתן להשתמש בכלים כמו Metasploit או Nmap כדי לבדוק אם המערכת מאובטחת כראוי. כמו כן, יש להעלות את המודעות של המשתמשים לפגיעות הזו וללמד אותם כיצד לזהות התקפות פוטנציאליות. למשל, יש להזהיר אותם מפני קישורים חשודים או קבצים שמקורם לא ידוע. הפגיעות CVE-2026-9824 היא תזכורת לכך שמערכות רשת חייבות להיות מאובטחות תמיד. גם אם Mattermost היא פלטפורמה אמינה, אין שום מערכת שמאובטחת לחלוטין. לכן, יש לבצע תיקונים תדירים, לבדוק את התצורות, ולהעלות את המודעות של המשתמשים. רק כך ניתן להגן על המערכת מפני התקפות פוטנציאליות.

בהמשך, נדון כיצד הפגיעות הזו יכולה להשפיע על עסקים ומשתמשים פרטיים, ואיך ניתן למנוע נזקים משמעותיים. כמו כן, נבוא לחקור את התגובות של Mattermost לפגיעות הזו, ואת הצעדים שהם לקחו כדי לתקן את החולשה. בסופו של דבר, ההגנה על מערכות רשת היא משימה מתמדת, ורק באמצעות שילוב של טכנולוגיה, תיקונים, והעלאת מודעות ניתן להגן על המערכת מפני איומים פוטנציאליים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15559 A vulnerability was detected in CodeAstro Simple Online Leave Management System 1.0
14 יולי 2026 חשיפה: פגיעות קשות במערכת ניהול חופשות CodeAstro - מה צריך לדעת

אנליזה מקיפה של CVE-2026-15559, פגיעות קשות במערכת ניהול חופשות CodeAstro. מדריך למניעת התקפות וטיפים לביטחון מערכות.

🚨 CVE-2026-61971 Authorization Bypass Through User-Controlled Key vulnerability in Cozmoslabs User P
14 יולי 2026 חשיפה: פגיעה קשה באבטחת WordPress - CVE-2026-61971 מאפשרת גישה לא מורשה

חקירת פגיעה חמורה באבטחת תוסף פופולרי של WordPress, המאפשרת ביפול של הרשאות משתמשים. התחקיר כולל הסברים טכניים, דרכי התמודדות והשלכות אפשריות על אתרי WordPress.

🚨 CVE-2026-61975 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
14 יולי 2026 חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה: CVE-2026-61975

הבנת הפגיעות CVE-2026-61975, הסכנות שבה, ואיך להגן על מערכות מחשוב מפני חשיפה של מידע רגיש לאזור שליטה לא מורשה.

🚨 CVE-2026-22096 The webserver running on port 8090 does not require authentication. This allows for
14 יולי 2026 חשיפה: פגיעות קשה ב-CVE-2026-22096 - שרת אינטרנט ללא אימות על הפורט 8090

חקירה מקיפה על הפגיעה הקריטית CVE-2026-22096, שמאפשרת גישה לא מורשית לשרת אינטרנט ללא אימות. התחקות אחר הסיכונים, הדרכות למניעה ופרשנות מקצועית על התופעה.

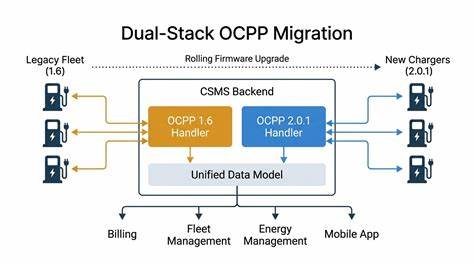
🚨 CVE-2026-22100 The OCPP DataTransfer message `ReserveLogin` is vulnerable to command injection. By
14 יולי 2026 התקפת היקף: פגיעות בקוד OCPP ומה שאתם צריכים לדעת

חקירה מקיפה על פגיעות ביטחון בקוד OCPP, עם דגש על CVE-2026-22100 וטכניקות להגנה על מערכות טעינה חשמליות

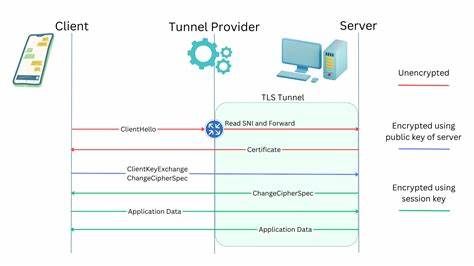
🚨 CVE-2026-22093 The EVbee Service Android app uses TLS encrypted communication (HTTPS), but does no
14 יולי 2026 חשיפה: פגיעות ביטחון קשות באפליקציית EVbee Service - מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-22093 באפליקציית EVbee Service, הסכנות הפוטנציאליות, והדרכים להגן על פרטיותך ומידעך האישי

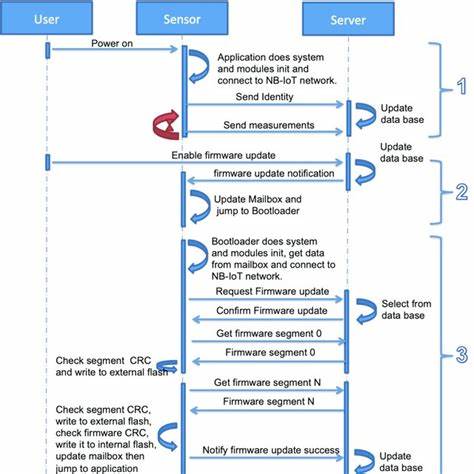
🚨 CVE-2026-22097 The firmware update mechanism does not include cryptographic signature validation.
14 יולי 2026 חשיפה: פגיעה קשה בביטחון של מערכות תוכנה - CVE-2026-22097

הפגיעה החדשה CVE-2026-22097 חשפה חולשה משמעותית במנגנון עדכון התוכנה, ללא אימות חתימה קריפטוגרפית. מה זה אומר לך? כיצד ניתן להגן על מערכותיך?