חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

אמנות דיגיטלית NFT
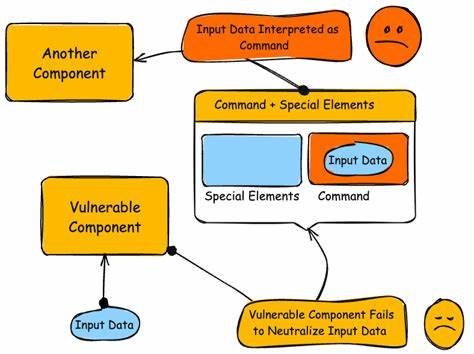
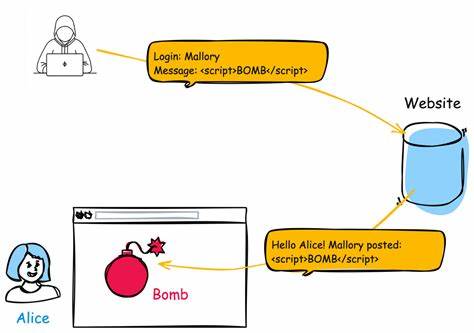
🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-59516 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים להגן על אתריך.

הפגיעה CVE-2026-59516 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתרים ולבצע פעולות מסוכנות. הפגיעה נוצרה עקב חוסר טיפול נכון בקלט משתמשים במהלך יצירת דפי אינטרנט, מה שמאפשר למתקיפים לבצע התקפות מסוכנות. הפגיעה נחשפה לאחרונה ומאיימת על אתרים רבים ברחבי העולם. מאמרים זה יסביר את הטכניקה מאחורי הפגיעה, את הסיכונים שבה ואת הדרכים להגן על אתריך מפני התקפות מסוכנות אלו. הפגיעה CVE-2026-59516 היא פגיעה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתרים ולבצע פעולות מסוכנות. הפגיעה נוצרה עקב חוסר טיפול נכון בקלט משתמשים במהלך יצירת דפי אינטרנט. כאשר אתר אינטרנט לא מטפל נכון בקלט משתמשים, מתקיפים יכולים להזריק קוד זדוני שיבוצע על ידי הדפדפן של המשתמשים. הקוד הזדוני יכול לבצע פעולות מסוכנות כמו גנבת מידע, הפצת וירוסים או הפיכת האתר לבמה להתקפות נוספות. הפגיעה CVE-2026-59516 נחשפה לאחרונה ומאיימת על אתרים רבים ברחבי העולם. הפגיעה יכולה לגרום נזקים כבדים לאתרים ולמשתמשים, ולכן חשוב מאוד להגן על אתריך מפני התקפות מסוכנות אלו.


BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-59518 Deserialization of Untrusted Data vulnerability in wpWax Directorist directorist al
13 יולי 2026 חשיפה: פגיעות קשה בסיסטם Directorist - מה זה אומר לך?

הפגיעה CVE-2026-59518 בסיסטם Directorist של wpWax מאפשרת התקפות חמורות דרך דיסריאליזציה של נתונים לא מאומתים. התחשבות, ניתוח והגנה - כל מה שצריך לדעת.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
13 יולי 2026 חשיפה: פגיעה קשה בפלוגין Real Testimonia - CVE-2026-59521

חשיפה מפורטת על פגיעת Deserialization of Untrusted Data בפלוגין Real Testimonia של ShapedPlugin LLC, הסברים על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי וורדפרס.

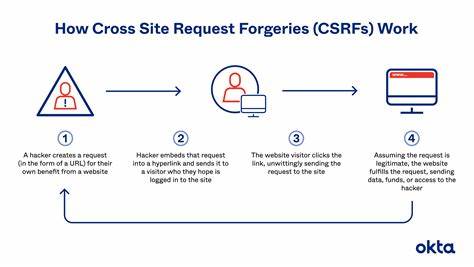
🚨 CVE-2026-61956 Cross-Site Request Forgery (CSRF) vulnerability in hamsalam ووسلام – همگا
13 יולי 2026 פגיעות CSRF קשה ב-hamsalam: מה זה אומר לך?

הפגיעות CVE-2026-61956 ב-hamsalam ווסלאם היא איום רציני על אבטחת האתר. לומדים על הסכנות, הדרכים להתגונן, ומה צריך לעשות כדי להגן על עצמך.

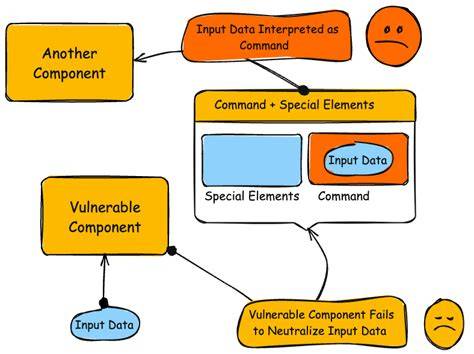
🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות בסיסי נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המועילות להגנה על מערכותיכם מפני התקפות מסוג זה.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות בסיסי נתונים. מאמרים זה מסביר את המהות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות להגנה על מערכותיכם מפני התקפות אלו.

🚨 CVE-2026-61977 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
13 יולי 2026 חשיפה של מידע רגיש של מערכת לישויות לא מורשות: CVE-2026-61977

הסבר מקיף על הפגיעה CVE-2026-61977, הסכנות שלה, הדרכים להתמודדות איתה והאמצעים להגנה על מערכות מחשוב מפני חשיפה של מידע רגיש.

🚨 CVE-2026-61952 Missing Authorization vulnerability in Jose Vega WooCommerce Bulk Edit Products – W
13 יולי 2026 חשיפה: פגיעה חמורה בפלוגין WooCommerce Bulk Edit Products - CVE-2026-61952

חשיפה מפורטת על פגיעה חמורה בפלוגין WooCommerce Bulk Edit Products, הכוללת חוסר אימות הרשאה. מאמרים זה מסביר את הסכנות, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על אתר האינטרנט שלך.