חשיפה: פגיעות CVE-2026-57813 ב-MailOptin - מה זה אומר לך?

ניתוח שוק הקריפטו אימוץ מוסדי מיסים וקריפטו
🚨 CVE-2026-57813 Incorrect Privilege Assignment vulnerability in properfraction MailOptin mailoptin

הפגיעה CVE-2026-57813 ב-MailOptin נחשפה כפגיעות חמורה של היתרות גישה. לומדו מה זה אומר, כיצד היא פוגעת בביטחון האתר שלכם, ואיך להגן על עצמכם.

הפגיעות CVE-2026-57813 ב-MailOptin, המוגדרת כפגיעות של היתרות גישה (Incorrect Privilege Assignment), היא אחת הפגיעויות החמורות ביותר שנחשפו בשירותי דואר אלקטרוני וצורתות אופטימיזציה. הפגיעה, שנחשפה לאחרונה, מאפשרת למתקיפים לבצע פעולות ללא הרשאות מתאימות, מה שיכול להביא לנזקים משמעותיים לאתרים ולמידע רגיש. ב-MailOptin, תוסף פופולרי ל-WordPress המשמש לאופטימיזציה של דואר אלקטרוני, הפגיעה יכולה להעניק למתקיפים גישה לאזור אדמיניסטרטיבי ללא אישור, מה שמאפשר להם לשנות נתונים, להרוס תוכן או אף להרעיל את האתר. הפגיעה נוצרה עקב תכונה לא נכונה של מערכת ההרשאות, שמאפשרת למתקיפים לבצע פעולות שיש להן הרשאות גבוהות יותר ממה שהם אמורים לקבל. זה יכול לקרות עקב שגיאות תכנות, תצורות לא נכונות או חולשות במערכת ההרשאות של התוסף. כדי להבין את חומרת הפגיעה, יש לבחון את הדרכים שבהן היא יכולה להיפתח. המתקיף יכול לנצל את הפגיעה על ידי שליחת בקשות מיוחדות לאתר, שמאפשרות לו להרוויח הרשאות גבוהות יותר. לאחר מכן, הוא יכול לבצע פעולות כמו שינוי תוכן, הוספת קוד זדוני או גנבת מידע רגיש.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה יכולה גם להעניק למתקיף גישה לאזורים סגורים, כמו אזור האדמיניסטרציה, שם הוא יכול לבצע שינויים משמעותיים. כדי להגן על עצמכם מפני הפגיעה, יש לבצע מספר צעדים. ראשית, יש לעדכן את התוסף MailOptin לגרסה האחרונה, שמכילה תיקונים לפגיעות. אם התוסף אינו מתעדכן, יש לבחון את האפשרות להסיר אותו או להחליפו בתוסף אחר. בנוסף, יש לבדוק את תצורת ההרשאות של האתר, כדי לוודא שההרשאות מוגדרות בצורה נכונה. יש גם לבצע סריקות ביטחון תדירות, כדי לזהות פגיעויות נוספות. הפגיעה CVE-2026-57813 היא תזכורת לחשיבות של ביטחון האתר. אף על פי ש-MailOptin הוא תוסף פופולרי ומשתמשים בו מיליוני אתרים, הוא לא חסין מפני פגיעויות. לכן, יש לבצע תיקונים ומעקב תדירים, כדי לוודא שהאתר שלכם מוגן מפני מתקפות. אם אתם משתמשים ב-MailOptin, יש לבצע את הצעדים הנדרשים כדי להגן על האתר שלכם מפני הפגיעה. זה יכול להציל אתכם מנזקים משמעותיים ולשמור על מידע רגיש.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
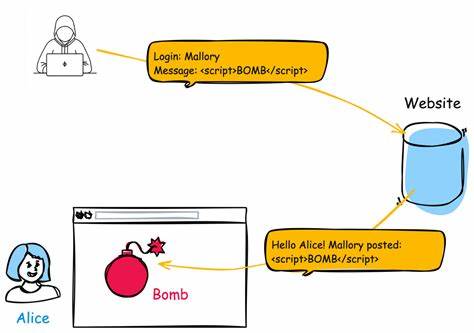
🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-59516 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים להגן על אתריך.

🚨 CVE-2026-59518 Deserialization of Untrusted Data vulnerability in wpWax Directorist directorist al
13 יולי 2026 חשיפה: פגיעות קשה בסיסטם Directorist - מה זה אומר לך?

הפגיעה CVE-2026-59518 בסיסטם Directorist של wpWax מאפשרת התקפות חמורות דרך דיסריאליזציה של נתונים לא מאומתים. התחשבות, ניתוח והגנה - כל מה שצריך לדעת.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
13 יולי 2026 חשיפה: פגיעה קשה בפלוגין Real Testimonia - CVE-2026-59521

חשיפה מפורטת על פגיעת Deserialization of Untrusted Data בפלוגין Real Testimonia של ShapedPlugin LLC, הסברים על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי וורדפרס.

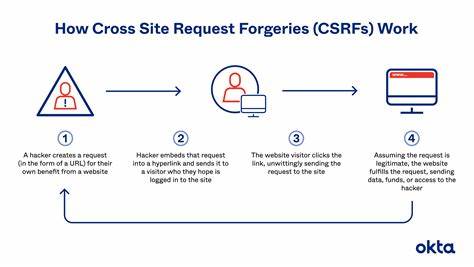
🚨 CVE-2026-61956 Cross-Site Request Forgery (CSRF) vulnerability in hamsalam ووسلام – همگا
13 יולי 2026 פגיעות CSRF קשה ב-hamsalam: מה זה אומר לך?

הפגיעות CVE-2026-61956 ב-hamsalam ווסלאם היא איום רציני על אבטחת האתר. לומדים על הסכנות, הדרכים להתגונן, ומה צריך לעשות כדי להגן על עצמך.

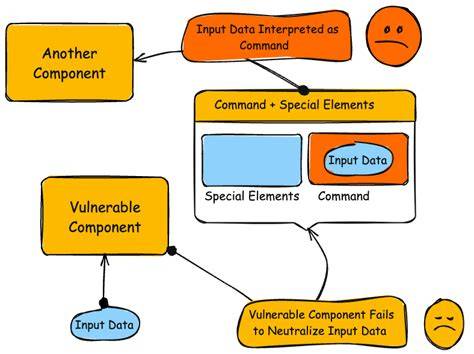
🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות בסיסי נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המועילות להגנה על מערכותיכם מפני התקפות מסוג זה.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות בסיסי נתונים. מאמרים זה מסביר את המהות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות להגנה על מערכותיכם מפני התקפות אלו.

🚨 CVE-2026-61977 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
13 יולי 2026 חשיפה של מידע רגיש של מערכת לישויות לא מורשות: CVE-2026-61977

הסבר מקיף על הפגיעה CVE-2026-61977, הסכנות שלה, הדרכים להתמודדות איתה והאמצעים להגנה על מערכות מחשוב מפני חשיפה של מידע רגיש.