האיחוד האירופי מטיל סנקציות על סוכנים רוסיים בחשד לפעילות ריגול סייבר ממושכת

ניתוח שוק הקריפטו ראיונות עם מובילי התעשייה מיסים וקריפטו
EU Targets Russian Intelligence Officers Accused of Running a Yearslong Cyber Spying Campaign https:

חקירה מקיפה על הקמפיין הסייבר הרוסי שנמשך שנים, כולל פרטים על הסנקציות החדשות של האיחוד האירופי, השפעתן על יחסי אירופה-רוסיה, ומה זה אומר לעתיד הביטחון הסיברי העולמי.

האיחוד האירופי פועל בנחישות כדי להגן על מערכותיו הסייבריות מפני איומים חיצוניים, ובמהלך האחרון הוא הציב מטרה ברורה: לחשוף ולעצור את פעילות הריגול הסייבר הרוסית. בחודש האחרון, האיחוד האירופי הכריז על סנקציות נגד מספר סוכנים רוסיים, שנחשדים בהפעלת קמפיין ריגול סייבר ממושך שנמשך שנים. הקמפיין, שנחשף לאחר חקירה מקיפה, נחשד כפעילות מתואמת של שירותי הביטחון הרוסיים, שמטרתה לגלות מידע רגיש ולחלש את מערכות הביטחון של מדינות אירופה. הסנקציות החדשות של האיחוד האירופי כוללות קפאת חסכונות, איסור על כניסתם של הסוכנים לטריטוריה אירופית, ואף איסור על עסקאות פיננסיות עם גורמים קשורים. האיחוד האירופי טוען כי הפעילות הסייברית הרוסית לא רק פגעה במערכות ממשלתיות, אלא גם בסקטור הפרטי, כולל חברות טכנולוגיה ומשרדי ממשלה. החשד הוא כי הרוסים ניצלו פגמים במערכות הסייבר של אירופה כדי לגלות מידע רגיש, כולל תוכניות ביטחון, תוכניות צבאיות, ומידע על תשתיות קריטיות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

החקירה, שנערכה בשיתוף פעולה עם סוכנויות ביטחון אירופיות, חשפה כי הקמפיין הסייבר נמשך לפחות חמש שנים, ושהוא כלל שימוש בטכניקות מתקדמות של פירוק מחשבים, התקפות פישינג, ופריצות למחשבים של עובדים ממשלתיים. האיחוד האירופי מציין כי הפעילות הסייברית הרוסית לא רק פגעה במערכות ממשלתיות, אלא גם בסקטור הפרטי, כולל חברות טכנולוגיה ומשרדי ממשלה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15295 The WordPress Infinite Scroll – Ajax Load More plugin for WordPress is vulnerable t
13 יולי 2026 אזהרה: פגיעות ביטחון חמורות בתוסף WordPress Infinite Scroll - Ajax Load More (CVE-2026-15295)

תוסף הפופולרי Infinite Scroll - Ajax Load More עבור WordPress נחשף כפגיע לפגיעות ביטחון קשות. לומדו על הסיכונים, הדרכים להתמודדות ולהגן על אתר ה-WordPress שלכם.

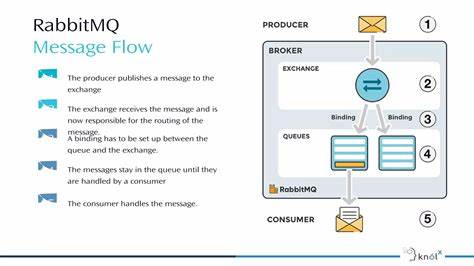
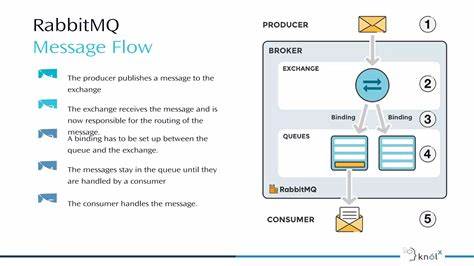
🚨 CVE-2026-57212 RabbitMQ is a messaging and streaming broker. Prior to 3.13.14, 4.0.19, 4.1.10, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

הפגיעות החדשות ב-RabbitMQ, כולל CVE-2026-57212, מהוות איום משמעותי על מערכות תקשורת. תגלה כאן את הסיכונים, הדרכים להתמודדות ולהגן על מערכתך.

🚨 CVE-2026-55404 yt-dlp and youtube-dl are command-line audio/video downloaders. Prior to 2026.7.4,
13 יולי 2026 חשיפה: פגיעות ב-yt-dlp ו-youtube-dl - מה זה אומר לך?

הפגיעות החדשות ב-yt-dlp ו-youtube-dl, CVE-2026-55404, מציבות את השאלות: מה זה אומר לך? כיצד להגן על עצמך? ומה צריך לדעת על כלים אלה?

🚨 CVE-2026-55475 Snipe-IT is an IT asset/license management system. Prior to 8.6.1, the Importer API
13 יולי 2026 חשיפה: פגיעות קשה במערכת Snipe-IT - מה זה אומר לך?

התגלתה פגיעות חמורה במערכת ניהול נכסי IT Snipe-IT. לומדו מה זה אומר, איך זה משפיע על ארגונים, ואיך להגן על עצמכם.

🚨 CVE-2026-13039 The Eventin – Event Calendar, Event Registration, Tickets & Booking (AI Powered
13 יולי 2026 חשיפה: פגיעה קשה באפליקציית Eventin - מה זה אומר לך?

הפגיעה CVE-2026-13039 באפליקציית Eventin - Event Calendar, Event Registration, Tickets & Booking (AI Powered) נחשפה. לומדים על הסיכונים, האפשרויות להתמודדות ומה צריך לעשות כדי להגן על מערכותיך.

🚨 CVE-2026-55590 CakePHP Authentication is an authentication plugin for CakePHP that can also be use
13 יולי 2026 חשיפה: פגיעות קשות ב-CakePHP Authentication - מה זה אומר לך?

התגלה פגיעה קשה ב-CakePHP Authentication, אחת מהתוספות הפופולריות ביותר למערכות אימות. לומדו מה הסיכונים, כיצד להגן על מערכת האימות שלכם, ומה צריך לעשות כדי למנוע התקפות.

🚨 CVE-2026-57215 RabbitMQ is a messaging and streaming broker. Prior to 3.13.15, 4.0.20, 4.1.11, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

הפגיעות החדשות ב-RabbitMQ, CVE-2026-57215, מהוות איום משמעותי על מערכות מסרים. התחשבנו על הסיכונים, הדרכים להתמודדות ולהבטחת מערכתך.