חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

ביטקוין טכנולוגיית בלוקצ`יין
🚨 CVE-2026-57212 RabbitMQ is a messaging and streaming broker. Prior to 3.13.14, 4.0.19, 4.1.10, and

הפגיעות החדשות ב-RabbitMQ, כולל CVE-2026-57212, מהוות איום משמעותי על מערכות תקשורת. תגלה כאן את הסיכונים, הדרכים להתמודדות ולהגן על מערכתך.

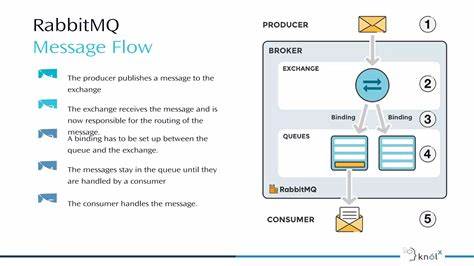
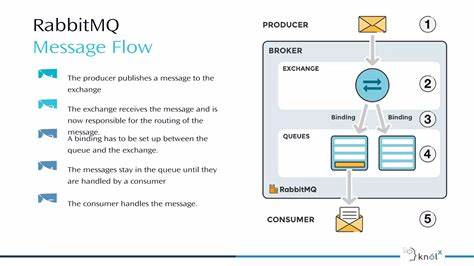
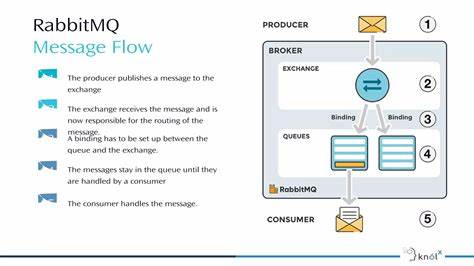
RabbitMQ הוא אחד מהמערכות המובילות בעולם של תקשורת בין תהליכים (IPC) ומערכות שידור. עם זאת, חשיפת פגיעות חדשות, כולל CVE-2026-57212, מעלה את המודעות לצורך בהגנה מתמדת על מערכות אלו. הפגיעות, שנחשפו בגרסאות קודמות ל-3. 13. 14, 4. 0. 19, 4. 1. 10 ומעלה, יכולות לאפשר התקפות משמעותיות, כולל גישה לא מורשית, שיבוש פעילות או אפילו גנבת נתונים. חשוב להבין את הטקטיקות של מתקיפים, את הסיכונים הספציפיים של הפגיעות האלו ואת הצעדים הנדרשים כדי להגן על מערכת RabbitMQ שלך. הפגיעות CVE-2026-57212 היא חלק ממגמה רחבה יותר של פגיעויות ב-RabbitMQ, שמבטיחות את חשיבותה ככלי תקשורת. מערכות מסוג זה משמשות בתעשיות רבות, כולל פינטק, בריאות, ממשל ומערכות קריטיות אחרות. לכן, חשיבות ההגנה עליהן אינה יכולה להיות מופרזת. הפגיעות יכולות להוציא את המערכת מחוץ לפעולה, לגרום לאיבוד נתונים או אף לאפשר גישה לא מורשית למערכות אחרות בחבלה. כדי להתמודד עם האיום, יש לבצע מספר צעדים. ראשית, יש לעדכן את גרסאות RabbitMQ שלך לגרסאות המאושרות, שמכילות את התיקונים הנדרשים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, יש לבצע סריקות תקופתיות של המערכת, כדי לאתר פגיעויות נוספות ולהבטיח שהמערכת מוגנת כראוי. חשוב גם להבטיח שהמערכת מוגנת על ידי חומות אש, מערכות הגנה מפני חדירות ומדיניות גישה מוגבלת. הפגיעות ב-RabbitMQ מזכירות את החשיבות של תיקונים קבועים, סריקות אבטחה ומדיניות אבטחה חזקה. על ידי קבלת צעדים אלו, ניתן להפחית את הסיכון של התקפות מוצלחות ולהבטיח שהמערכת שלך מוגנת כראוי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-55404 yt-dlp and youtube-dl are command-line audio/video downloaders. Prior to 2026.7.4,
13 יולי 2026 חשיפה: פגיעות ב-yt-dlp ו-youtube-dl - מה זה אומר לך?

הפגיעות החדשות ב-yt-dlp ו-youtube-dl, CVE-2026-55404, מציבות את השאלות: מה זה אומר לך? כיצד להגן על עצמך? ומה צריך לדעת על כלים אלה?

🚨 CVE-2026-55475 Snipe-IT is an IT asset/license management system. Prior to 8.6.1, the Importer API
13 יולי 2026 חשיפה: פגיעות קשה במערכת Snipe-IT - מה זה אומר לך?

התגלתה פגיעות חמורה במערכת ניהול נכסי IT Snipe-IT. לומדו מה זה אומר, איך זה משפיע על ארגונים, ואיך להגן על עצמכם.

🚨 CVE-2026-13039 The Eventin – Event Calendar, Event Registration, Tickets & Booking (AI Powered
13 יולי 2026 חשיפה: פגיעה קשה באפליקציית Eventin - מה זה אומר לך?

הפגיעה CVE-2026-13039 באפליקציית Eventin - Event Calendar, Event Registration, Tickets & Booking (AI Powered) נחשפה. לומדים על הסיכונים, האפשרויות להתמודדות ומה צריך לעשות כדי להגן על מערכותיך.

🚨 CVE-2026-55590 CakePHP Authentication is an authentication plugin for CakePHP that can also be use
13 יולי 2026 חשיפה: פגיעות קשות ב-CakePHP Authentication - מה זה אומר לך?

התגלה פגיעה קשה ב-CakePHP Authentication, אחת מהתוספות הפופולריות ביותר למערכות אימות. לומדו מה הסיכונים, כיצד להגן על מערכת האימות שלכם, ומה צריך לעשות כדי למנוע התקפות.

🚨 CVE-2026-57215 RabbitMQ is a messaging and streaming broker. Prior to 3.13.15, 4.0.20, 4.1.11, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

הפגיעות החדשות ב-RabbitMQ, CVE-2026-57215, מהוות איום משמעותי על מערכות מסרים. התחשבנו על הסיכונים, הדרכים להתמודדות ולהבטחת מערכתך.

🚨 CVE-2026-57216 RabbitMQ is a messaging and streaming broker. Prior to 3.13.15, 4.0.20, 4.1.11, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

התגלו פגיעויות חמורות ב-RabbitMQ שיכולות לסכן מערכות שלך. לומדו על הסיכונים, הדרכים להתמודדות ולהבטחת מערכת האמונה שלך.

🚨 CVE-2026-55879 OpenReplay is a self-hosted session replay suite. From 1.24.0 before 1.25.0, the Op
13 יולי 2026 חשיפה: פגיעה קשה ב-OpenReplay - מה זה אומר לך?

הפגיעה CVE-2026-55879 ב-OpenReplay, תוכנה לחקר פעולות משתמשים, נחשפה. מה זה אומר לך? כיצד להגן על מערכותיך? כל מה שצריך לדעת על הפגיעה הזו.