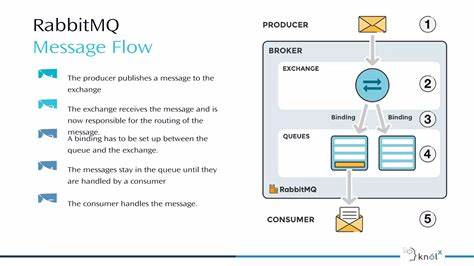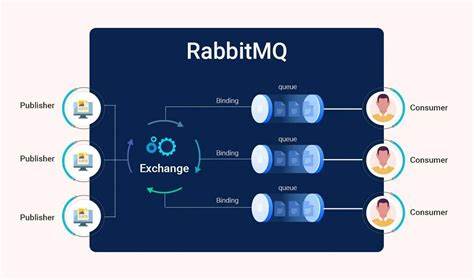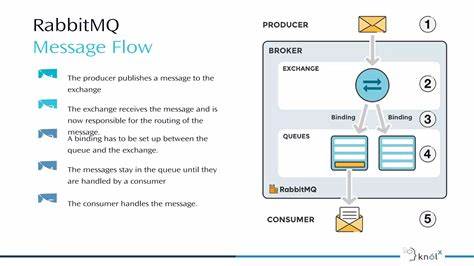
RabbitMQ הוא אחד מהמערכות הפופולריות ביותר לניהול מסרים וזרימת נתונים, המשמשות מיליוני משתמשים ברחבי העולם. עם זאת, חשיפה חדשה של פגיעות קשות, כולל CVE-2026-57215, מעלה את הדרישה להתעסקות מיידית בהגנה על מערכות אלו. הפגיעות, שנמצאו בגרסאות קודמות ל-3. 13. 15, 4. 0. 20, 4. 1. 11 ומעלה, יכולות לאפשר התקפות חמורות, כולל גישה לא מורשית, שינוי נתונים או אף שיבוש פעילות המערכת. הפגיעות, שנחשפו לאחר בדיקות מקיפות, מצביעות על חולשות במערכת האבטחה של RabbitMQ, אשר יכולות להיות מנוצלות על ידי מתקיפים כדי לבצע פעולות מזיקות. בין הסיכונים העיקריים ניתן למנות התקפות של דניאל אוף סרוויס (DoS), גנבת נתונים או אף הפעלת קוד רעיל. חשוב לציין כי הפגיעות האלו לא פוגעות רק בגרסאות ישנות, אלא גם בגרסאות חדשות יותר, מה שמגדיל את חשיבותו של עדכון מיידי. להבנת הפגיעות, יש להתמקד בשני סוגים עיקריים של איום. הראשון הוא פגיעות בתהליכי האימות, אשר מאפשרות למתקיפים להתחזות למשתמשים מורשים ולבצע פעולות ללא אישור. השני הוא פגיעות בתהליכי העברת הנתונים, אשר יכולות לאפשר גישה לא מורשית לנתונים רגישים.

בשני המקרים, התוצאות יכולות להיות קשות, כולל אובדן נתונים, פגיעה בפרטיות או אף נזק כלכלי. כדי להתמודד עם האיום, יש להתחיל באבחון מיידי של המערכת. בדיקה של הגרסאות הנוכחיות של RabbitMQ, ווידוא שהן מעודכנות לגרסאות הבטוחות, הוא צעד ראשון חיוני. בנוסף, יש לבצע סריקות אבטחה תדירות כדי לאתר פגיעויות נוספות. חשוב גם לבדוק את התצורות הנוכחיות של המערכת, ולוודא שהן מתאימות לתקנים האבטחה הנוכחיים. בנוסף, יש להתחיל בהגנה פעילה על המערכת. שימוש בחומת אש, סריקת תנועות חשודות ומעקב אחר פעילות משתמשים הם צעדים חשובים. יש גם לבדוק את התצורות של RabbitMQ, ולוודא שהן מאפשרות רק גישה מורשמת בלבד. שימוש בתעודות אימות חזקות, כמו SSH או TLS, יכול גם להפחית את הסיכון להתקפות. הפגיעות החדשות ב-RabbitMQ מצביעות על אתגר גדול עבור מפתחי תוכנה ומפעילי מערכות. עם זאת, באמצעות צעדים מיידיים של עדכון, אבטחה ותצורה, ניתן להפחית את הסיכון ולהבטיח שהמערכת תמשיך לפעול בצורה בטוחה ויעילה. חשוב לזכור כי אבטחה היא תהליך מתמיד, ויש להתעדכן תדיר על פגיעויות חדשות ולהתאים את התצורות בהתאם.
בהמשך, יש לבחון את האפשרות להשתמש בכלים נוספים של אבטחה, כמו מערכות גילוי התקפות או מערכות מניעה. שימוש בכלים אלו יכול לספק שכבת הגנה נוספת, ולהפחית את הסיכון להתקפות. חשוב גם לבצע סימולציות התקפות, כדי לבדוק את יעילות התצורות הנוכחיות ולהתאים אותן בהתאם. בסיכום, הפגיעות ב-RabbitMQ, כולל CVE-2026-57215, מהוות איום משמעותי, אך ניתן להתמודד איתו באמצעות צעדים של עדכון, אבטחה ותצורה. חשוב להתחיל מיידית באבחון, ולהמשיך בהגנה פעילה על המערכת. באמצעות התחשבות בסיכונים ולימוד מהפגיעות, ניתן להבטיח שהמערכת תמשיך לפעול בצורה בטוחה ויעילה.