חשיפה: פגיעות קשה במערכת Snipe-IT - מה זה אומר לך?

מציאות מדומה
🚨 CVE-2026-55475 Snipe-IT is an IT asset/license management system. Prior to 8.6.1, the Importer API

התגלתה פגיעות חמורה במערכת ניהול נכסי IT Snipe-IT. לומדו מה זה אומר, איך זה משפיע על ארגונים, ואיך להגן על עצמכם.

מערכות ניהול נכסי IT הן חלק בלתי נפרד מהתשתית הטכנולוגית של ארגונים רבים. אחת מהמערכות הפופולריות ביותר בשוק היא Snipe-IT, פלטפורמה פתוחה לניהול נכסי חומרה ותוכנה. אך כעת, התגלתה פגיעות חמורה במערכת זו, שיכולה להעניק גישה לא מורשית למתקיפים. בפוסט זה, נחקור את הפגיעות CVE-2026-55475, את הסיכונים שלה, ואת הדרכים להגן על מערכת Snipe-IT שלך. הפגיעות, שנרשמה תחת הקוד CVE-2026-55475, קשורה לאפיק Importer API של Snipe-IT. לפני גרסה 8. 6. 1, האפיק הזה היה פגיע לתקיפה, שיכולה לאפשר למתקיפים להיכנס למערכת ולבצע פעולות לא מורשות. זה יכול לכלול גישה לא נתונים רגישים, שינוי נתונים, או אפילו השתלטות על המערכת כולה. הפגיעות הזו היא דוגמה טובה לכך שמערכות ניהול נכסי IT, אף על פי שהן חשובות מאוד, גם הן פגיעות לתקיפות אם אינן מתוחזקות כראוי. אחד מהסיכונים הגדולים של הפגיעות הזו הוא אובדן נתונים רגישים. ארגונים רבים משתמשים במערכת Snipe-IT כדי לנהל את הנכסי החומרה והתוכנה שלהם, כולל מידע על ציוד, רישוי, ומידע על המשתמשים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם מתקיפים יוכלו לגשת לאפיק Importer API, הם יוכלו לגלות מידע זה, שיכול להיות משמש להמשך התקפות או למכירת מידע רגיש בשוק האפל. בנוסף, הפגיעות הזו יכולה לאפשר למתקיפים לשנות נתונים, למשל, לשנות פרטים על רישוי או להסיר ציוד מהמערכת, מה שיכול לגרום לבלבול ולבעיות מבצעיות. אחד מהדברים החשובים ביותר שיש ללמוד מהפגיעות הזו הוא חשיבות העדכון של המערכת. גרסה 8. 1 של Snipe-IT מכילה את התיקון לפגיעות, ולכן, כל ארגון המשתמש במערכת הזו צריך לבדוק אם הוא משתמש בגרסה עדכנית. אם לא, עליו לעדכן את המערכת כמה שמהיר. העדכון הזה לא רק יסגור את הפגיעות, אלא גם יספק שיפורים נוספים ותרומות קהילתיות שיכולות לשפר את הביצוע והבטיחות של המערכת. בנוסף לעדכון המערכת, ישנן מספר צעדים נוספים שארגונים יכולים לקחת כדי להגן על עצמם מפני פגיעויות כאלו. ראשית, יש לבצע סריקות תקופתיות של המערכת כדי לאתר פגיעויות חדשות. ישנן כלי סריקה רבים בשוק שיכולים לעזור בזה, כמו גם שירותים של חברות ביטחון. שני, יש לבצע בדיקות חדר לבן (White Box Testing) כדי לבדוק את המערכת מפני פגיעויות פוטנציאליות.

זה יכול להיות עבודה מורכבת, אך היא חשובה מאוד כדי להבטיח שהמערכת בטוחה. שלישית, יש לבצע גיבוי תקופתי של הנתונים כדי להבטיח שהם לא יאבדו במקרה של התקפה מוצלחת. הפגיעות CVE-2026-55475 היא דוגמה טובה לכך שמערכות ניהול נכסי IT, אף על פי שהן חשובות מאוד, גם הן פגיעות לתקיפות. אך עם צעדים נכונים, כמו עדכון המערכת, סריקות תקופתיות, וצעדים נוספים, ניתן להפחית את הסיכון ולהבטיח שהמערכת תישאר בטוחה ויעילה. אם אתה משתמש במערכת Snipe-IT, זה הזמן לבדוק אם היא עדכנית, ולהתחיל לקחת את הצעדים הנדרשים כדי להגן עליה מפני פגיעויות עתידיות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-13039 The Eventin – Event Calendar, Event Registration, Tickets & Booking (AI Powered
13 יולי 2026 חשיפה: פגיעה קשה באפליקציית Eventin - מה זה אומר לך?

הפגיעה CVE-2026-13039 באפליקציית Eventin - Event Calendar, Event Registration, Tickets & Booking (AI Powered) נחשפה. לומדים על הסיכונים, האפשרויות להתמודדות ומה צריך לעשות כדי להגן על מערכותיך.

🚨 CVE-2026-55590 CakePHP Authentication is an authentication plugin for CakePHP that can also be use
13 יולי 2026 חשיפה: פגיעות קשות ב-CakePHP Authentication - מה זה אומר לך?

התגלה פגיעה קשה ב-CakePHP Authentication, אחת מהתוספות הפופולריות ביותר למערכות אימות. לומדו מה הסיכונים, כיצד להגן על מערכת האימות שלכם, ומה צריך לעשות כדי למנוע התקפות.

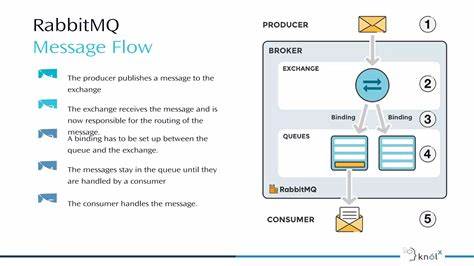
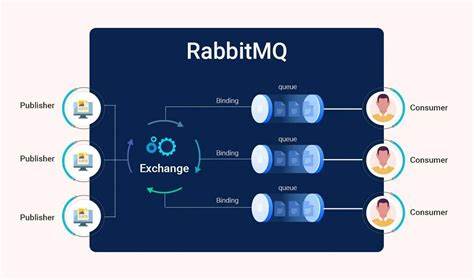
🚨 CVE-2026-57215 RabbitMQ is a messaging and streaming broker. Prior to 3.13.15, 4.0.20, 4.1.11, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

הפגיעות החדשות ב-RabbitMQ, CVE-2026-57215, מהוות איום משמעותי על מערכות מסרים. התחשבנו על הסיכונים, הדרכים להתמודדות ולהבטחת מערכתך.

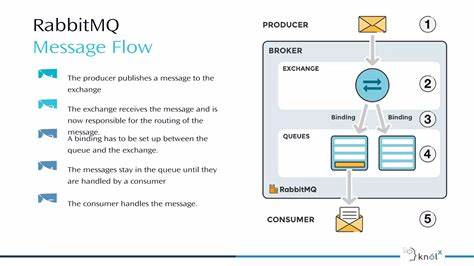
🚨 CVE-2026-57216 RabbitMQ is a messaging and streaming broker. Prior to 3.13.15, 4.0.20, 4.1.11, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

התגלו פגיעויות חמורות ב-RabbitMQ שיכולות לסכן מערכות שלך. לומדו על הסיכונים, הדרכים להתמודדות ולהבטחת מערכת האמונה שלך.

🚨 CVE-2026-55879 OpenReplay is a self-hosted session replay suite. From 1.24.0 before 1.25.0, the Op
13 יולי 2026 חשיפה: פגיעה קשה ב-OpenReplay - מה זה אומר לך?

הפגיעה CVE-2026-55879 ב-OpenReplay, תוכנה לחקר פעולות משתמשים, נחשפה. מה זה אומר לך? כיצד להגן על מערכותיך? כל מה שצריך לדעת על הפגיעה הזו.

🚨 CVE-2026-57214 RabbitMQ is a messaging and streaming broker. Prior to 4.2.5, the RabbitMQ manageme
13 יולי 2026 חשיפה: פגיעה קשה ב-RabbitMQ - מה זה אומר לך?

הפגיעה CVE-2026-57214 ב-RabbitMQ יכולה להסב נזקים חמורים. לומדו מה זה אומר, כיצד להגן על מערכותיכם, ומה צריך לעשות כדי למנוע התקפות.

🚨 CVE-2026-56354 n8n before 1.123.24, 2.10.4, and 2.12.0 (across its 1.x and 2.x branches) contains
13 יולי 2026 פגיעות קשה ב-n8n: מה זה אומר לך ולמערכת האוטומציה שלך?

התגלה פגיעה חמורה ב-n8n, פלטפורמת האוטומציה הפופולרית. לומדו על ה-CVE-2026-56354, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכת האוטומציה שלכם.