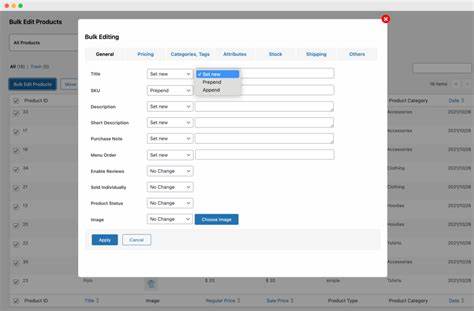
העולם של הקמעונאות המקוון מתפתח במהירות, ויחד איתו גם הסיכונים האבטחתיים. אחת הפגיעות החמורות האחרונות שנחשפו היא CVE-2026-61952, פגיעה באישור חסר בתוסף WooCommerce Bulk Edit Products, אשר מאפשרת למתקיפים לבצע פעולות לא מורשות על אתרי קמעונאות. התוסף, שנכתב על ידי Jose Vega, משמש מאות אלפי אתרים כדי לנהל מוצרים בצורה יעילה, אך הפגיעה הזו מציבה סיכון משמעותי לאבטחת המידע של הלקוחות והמנהלים. הפגיעה, אשר מסווגת כ-Critical, מאפשרת למתקיפים לבצע פעולות כמו שינוי מחירים, הוספת מוצרים, או אף מחיקת מידע ללא אישור. זה יכול לגרום לאבדות כספיות כבדות, נזק לתדמית, ואף להפרת פרטיות של לקוחות. חשוב לציין שהפגיעה לא תלויה רק בתוסף עצמו, אלא גם באופן שבו הוא משולב עם מערכות WooCommerce ו-WordPress. להלן, נבוא לחקור את הפגיעה הזו בצורה מקיפה, כולל את הסיבות להיווצרותה, את הסיכונים שבה, ואת הדרכים להגן על אתר הקמעונאות שלך מפני התקפות כאלו. בנוסף, נדון את הצעדים שיש לקחת אם אתר שלך נפגע, ואת התכונות שיש לבחור בתוסף כדי למנוע פגיעות עתידיות.

הפגיעה CVE-2026-61952 נוצרה עקב חוסר באישור מתאים בתהליכי העדכון ההמוניים של התוסף. בדרך כלל, תוכניות כאלו דורשות אישור של מנהל המערכת לפני ביצוע פעולות משמעותיות, אך הפגיעה הזו מאפשרת למתקיפים לבצע פעולות ללא אישור כזה. זה יכול להתרחש עקב שגיאות תכנות, חוסר בדיקות אבטחה, או אף שימוש בתוכנות זדוניות שמשתמשות בפגיעה כדי לבצע התקפות. הסיכונים הנלווים לפגיעה זו הם רבים ומגוונים. ראשית, המתקיף יכול לשנות את מחירי המוצרים, מה שיכול לגרום לאבדות כספיות כבדות. בנוסף, הוא יכול להוסיף מוצרים זדוניים לאתר, או אף למחוק מידע חשוב. זה יכול לגרום לאבדות תדמיתיות, אובדן אמון של הלקוחות, ואף לבעיות משפטיות. בנוסף, הפגיעה הזו יכולה לשמש כדלת אחורית להתקפות נוספות, כמו התקפות דניאל אוף סרביס (DDoS) או התקפות פישינג. כדי להגן על אתר הקמעונאות שלך מפני פגיעה זו, יש מספר צעדים שיש לקחת. ראשית, יש לעדכן את התוסף WooCommerce Bulk Edit Products לגרסה האחרונה, אשר כוללת תיקונים לאבטחה. בנוסף, יש לבדוק את התצורות של התוסף, ולהימנע משימוש בתכונות שאינן נחוצות.
גם חשוב לבצע סריקות אבטחה תדירות, ולהשתמש בתוכנות אבטחה כמו Wordfence או Sucuri. אם אתר שלך נפגע, יש לקחת צעדים מיידיים כדי למנוע נזקים נוספים. ראשית, יש לבצע גיבוי של כל המידע, ולהסיר את התוסף הפגיע. לאחר מכן, יש לבדוק את האתר לחשדונות, ולהחליף את סיסמאות המנהלים. גם חשוב ליצור קשר עם לקוחות שפגיעה אפשרית, ולהסביר להם את הצעדים שננקטו כדי למנוע נזקים נוספים. בחירת התוסף הנכון היא חלק חשוב בהגנה על אתר הקמעונאות שלך. יש לבחור בתוסף שמתעדכן תדיר, שמכיל תכונות אבטחה מתקדמות, ושזוכה לביקורות חיוביות. גם חשוב לבחור תוסף שמתאים לצרכים שלך, ושהוא לא מכיל תכונות לא נחוצות שיכולות לגרום לפגיעות. הפגיעה CVE-2026-61952 היא תזכורת חשובה על חשיבות האבטחה באינטרנט. אף על פי שהקמעונאות המקוון מתפתח במהירות, חשוב לא להזניח את האבטחה. על ידי קבלת צעדים מתאימים, ניתן להגן על אתר הקמעונאות שלך מפני פגיעות, ולהבטיח את האמון של הלקוחות. אם אתה מנהל אתר קמעונאות, תזכור שהאבטחה היא חלק חשוב מהצלחה, ואל תהסס לקחת את הצעדים הנכונים כדי להגן על אתר שלך.