חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה: CVE-2026-61976

אימוץ מוסדי
🚨 CVE-2026-61976 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab

הסבר מקיף על פגיעות CVE-2026-61976, הסכנות שבה, הדרכים למניעתה וההשלכות האפשריות על מערכות מחשוב. לומדו כיצד להגן על נתונים רגישים מפני גישה לא מורשת.

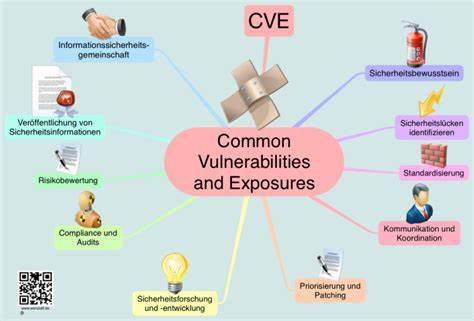
הפגיעות CVE-2026-61976 נחשפה כפגיעה חמורה שמאפשרת חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה. פגיעה זו יכולה לגרום לנזק משמעותי לארגונים ולמערכות מחשוב, ולכן חשוב להבין את טיב הפגיעה, את הסכנות שבה ואת הדרכים למניעתה. בפוסט זה נסקור את כל הנושאים הקשורים לפגיעה זו, כולל את ההשלכות האפשריות, את הדרכים לזהות אותה ואת הצעדים הנדרשים כדי להגן על מערכות מחשוב מפני ניצול פוטנציאלי. הפגיעות CVE-2026-61976 מתייחסת לחשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה. מידע רגיש זה יכול לכלול נתונים אישיים, סיסמאות, מידע פיננסי או כל מידע אחר שיכול לגרום לנזק אם ייפול לידי גישה לא מורשת. הפגיעה יכולה להתרחש בשל שגיאות תכנות, חולשות באבטחת המערכת או בשל ניצול של פגיעות קיימות במערכת. ההשלכות של פגיעה כזו יכולות להיות חמורות ביותר. ארגונים יכולים לסבול מנזק מוניטרי, אובדן מידע רגיש, פגיעה בתדמיתם או אף סנקציות משפטיות. בנוסף, הפגיעה יכולה לגרום לנזק לממשק המשתמש, להפרעות במערכת ולפגיעה באמינות המערכת. לכן, חשוב מאוד לזהות את הפגיעה בזמן ולנקוט בצעדים נדרשים כדי למנוע את ניצולה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי לזהות את הפגיעה CVE-2026-61976, יש לבצע בדיקות סדירות של המערכת, לבדוק את הלוגים של המערכת ולהשתמש בכלים מיוחדים לאיתור פגיעויות. בנוסף, יש לבדוק את התכונות של המערכת ולהבטיח שהן מותאמות לתקנים האבטחה הנדרשים. אם זוהו סימנים של פגיעה, יש לנקוט בצעדים מיידיים כדי למנוע את ניצולה. כדי למנוע את הפגיעה CVE-2026-61976, יש לבצע מספר צעדים. ראשית, יש לבצע עדכונים סדירים של התוכנה והחומרה, כדי להבטיח שהמערכת מוגנת מפני פגיעויות ידועות. בנוסף, יש להשתמש בתוכנות אבטחה מתקדמות, כמו אנטי וירוסים, חומות אש ומערכות גילוי פגיעויות. כמו כן, יש לבצע סקירות סדירות של הקוד ולהבטיח שהמערכת מותאמת לתקנים האבטחה הנדרשים. בנוסף, יש לבצע הדרכה סדירה של העובדים בנושא אבטחת מידע, כדי להבטיח שהם מודעים לסכנות האפשריות ולדרכים למניעתן. יש לבצע בדיקות סדירות של המערכת ולהשתמש בכלים מיוחדים לאיתור פגיעויות. הפגיעה CVE-2026-61976 היא פגיעה חמורה שיכולה לגרום לנזק משמעותי לארגונים ולמערכות מחשוב. לכן, חשוב מאוד לזהות את הפגיעה בזמן ולנקוט בצעדים הנדרשים כדי למנוע את ניצולה.

על ידי ביצוע בדיקות סדירות, עדכונים סדירים של התוכנה והחומרה, השימוש בתוכנות אבטחה מתקדמות והדרכה סדירה של העובדים, ניתן להבטיח שהמערכת מוגנת מפני פגיעויות כזו. במידה והפגיעה כבר ניצלה, יש לנקוט בצעדים מיידיים כדי למנוע נזק נוסף. יש לבצע בדיקה מלאה של המערכת, לזהות את המקורות של הפגיעה ולנקוט בצעדים כדי למנוע את ניצולה בעתיד. בנוסף, יש לבצע בדיקה של כל הנתונים הרגישים שיכולים להיות נפגעים ולהבטיח שהם מוגנים כראוי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57813 Incorrect Privilege Assignment vulnerability in properfraction MailOptin mailoptin
13 יולי 2026 חשיפה: פגיעה קשה במערכת MailOptin - CVE-2026-57813 - מה זה אומר לך?

הפגיעה CVE-2026-57813 במערכת MailOptin של properfraction מאפשרת גישה בלתי מורשית. לומדו על הסכנות, הדרכים להתגונן ומה לעשות אם אתם משתמשים במערכת זו.

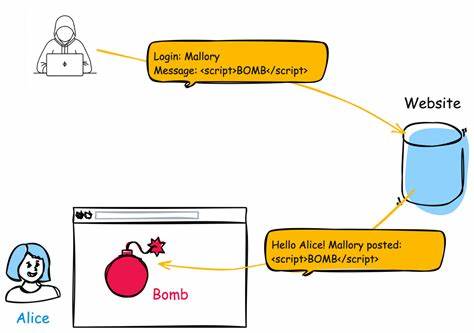
🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות ברשת

התגלה פגיעה קשה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האינטרנט.

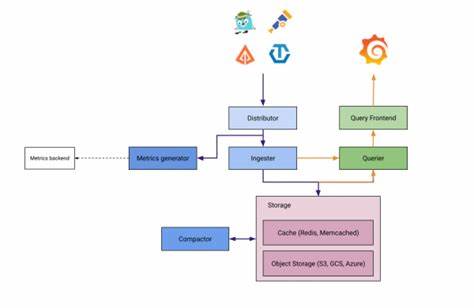
🚨 CVE-2026-62147 The Tempo Operator's gateway component failed to consistently apply namespace-scope
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tempo Operator - מה זה אומר לך?

התגלה פגם קשה ב-Tempo Operator שיכול להשפיע על אבטחת מערכות. תגלה מה זה אומר, כיצד הוא פועל, ואיך להגן על מערכותיך.

🚨 CVE-2026-57782 Missing Authorization vulnerability in PressTigers Universal Clocks universal-clock
13 יולי 2026 חשיפה: פגיעות אבטחה קשה ב-Universal Clocks של PressTigers - מה זה אומר לך?

חשיפה של פגיעות אבטחה קשה ב-Universal Clocks של PressTigers, CVE-2026-57782, יכולה להעלות את הסיכון לפתיחות של מערכות. תגלה מה זה אומר, איך זה פועל, ואיך להגן על מערכותיך.

🚨 CVE-2026-57790 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעות קשה בפי.אף: CVE-2026-57790 - איך להגן על אתריך מפני התקפות

הפגיעות CVE-2026-57790 בפי.אף מאפשרת התקפות חמורות על אתרי אינטרנט. לומדו מה היא, איך היא פועלת, ואיך להגן על אתריכם מפני ניצול.

🚨 CVE-2026-57802 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 התקפת CVE-2026-57802: סיכון חמור של בקרת שגוי של שמות קבצים בפילוסופיה

חקירה מקיפה על פגיעה ביטחונית קשה בפילוסופיה שמאפשרת התקפות חמורות דרך בקרת שגוי של שמות קבצים. התחקות אחר הסיכונים, הדרכים להתגונן ומה צריך לדעת כדי להגן על מערכות PHP שלך.

🚨 CVE-2026-57803 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעות קשה בפי.אף.אי: CVE-2026-57803 - סכנה של בקרת שמות קבצים לא נכונה

חקירה מקיפה על הפגיעה החדשה בפי.אף.אי שמאפשרת התקפות חמורות דרך בקרת שמות קבצים לא נכונה. התחשבות ביטחונית חיונית עבור מפתחים ומנהלי מערכות.