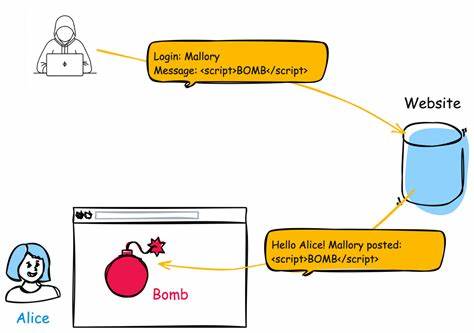
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחד מהסיכונים החמורים ביותר הוא פגיעות של Cross-Site Scripting (XSS), שמאפשרת למתקיפים לבצע התקפות מסוכנות על משתמשים חפים מפשע. אחת הפגיעות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-59516, שמאפשרת למתקיפים לבצע התקפות XSS באמצעות חוסר טיפול נכון בקלט במהלך יצירת דפי אינטרנט. הפגיעה הזו, שנחשפה לאחרונה, מציבה איום ממשי על אבטחת הרשתות והמשתמשים, ולכן חשוב להבין את טיב הפגיעה, את הדרכים למניעתה ואת ההשלכות האפשריות שלה. הפגיעה CVE-2026-59516 מתייחסת למצב בו קלט שאינו מעובד נכון מושתל בדף אינטרנט, מה שמאפשר למתקיפים להכניס קוד זדוני. קוד זה יכול לבצע פעולות שונות, החל מהגשת תצוגות מזויפות ועד לגנבת מידע רגיש. הפגיעה הזו היא דוגמה טובה למה שמכונה 'Improper Neutralization of Input During Web Page Generation', שמשמעותה היא חוסר יכולת של המערכת לטפל בקלטים בצורה בטוחה. כאשר קלט לא מעובד נכון מושתל בדף אינטרנט, מתקיפים יכולים לנצל את הפגיעה כדי לבצע התקפות מסוכנות.

ההשלכות של הפגיעה CVE-2026-59516 יכולות להיות חמורות ביותר. מתקיפים יכולים לנצל את הפגיעה כדי לגנוב מידע רגיש, כגון סיסמאות, פרטי אשראי או מידע אישי. בנוסף, הם יכולים לבצע התקפות של פישינג, שמטרתן להטעות משתמשים לחשוף מידע רגיש. הפגיעה הזו גם יכולה לגרום נזק למאגרי נתונים ולמערכות האינטרנט, מה שיכול לגרום להפסקות בשירותים ולנזקים כלכליים. לכן, חשוב מאוד להבין את הסיכונים ולנקוט בצעדים למניעת הפגיעה. אחד מהצעדים החשובים ביותר למניעת הפגיעה CVE-2026-59516 הוא שימוש בטכניקות של אבטחת קלט. זה כולל טיפול נכון בקלטים, שימוש בסניטיזציה ווידוא של הקלטים לפני שהם מושתלים בדף האינטרנט. בנוסף, חשוב להשתמש בסקריפטים בטוחים ולהשתמש בטכניקות של אבטחת צד לקוח, כגון Content Security Policy (CSP), שמאפשרת להגביל את הקוד שיכול לרוץ בדף האינטרנט. גם שימוש בטכניקות של אבטחת צד שרת, כגון Encoding, יכול לסייע למנוע את הפגיעה. כמו כן, חשוב לעדכן את התוכנות והמערכות באופן קבוע כדי למנוע פגיעות ידועות. תוכנות לא מעודכנות יכולות להכיל פגיעות ידועות שמתקיפים יכולים לנצל.
לכן, חשוב להבטיח שהמערכות מעודכנות באופן קבוע ולהשתמש בתוכנות אבטחה כדי לאתר פגיעות פוטנציאליות. גם חינוך משתמשים על חשיבות האבטחה וטכניקות של אבטחת אינטרנט יכול לסייע למנוע התקפות. הפגיעה CVE-2026-59516 היא דוגמה טובה למה שמכונה 'Improper Neutralization of Input During Web Page Generation'. זהו סוג של פגיעה שמאפשרת למתקיפים לבצע התקפות מסוכנות על משתמשים חפים מפשע. הפגיעה הזו מציבה איום ממשי על אבטחת הרשתות והמשתמשים, ולכן חשוב להבין את טיב הפגיעה, את הדרכים למניעתה ואת ההשלכות האפשריות שלה. באמצעות שימוש בטכניקות של אבטחת קלט, אבטחת צד לקוח וצד שרת, ועדכון תוכנות, ניתן למנוע את הפגיעה ולהגן על המערכות והמשתמשים מפני התקפות מסוכנות. הפגיעה CVE-2026-59516 היא דוגמה טובה למה שמכונה 'Improper Neutralization of Input During Web Page Generation', שמשמעותה היא חוסר יכולת של המערכת לטפל בקלטים בצורה בטוחה.