חשיפה: פגיעה קשה במערכת vllm-orchestrator-gateway - מה זה אומר לך?

DeFi
🚨 CVE-2026-15574 A flaw was found in the vllm-orchestrator-gateway component. The system's productio

חשיפת פגיעה קשה במערכת vllm-orchestrator-gateway, CVE-2026-15574, מעלה שאלות חשובות על אבטחת מערכות תוכנה. תגלה את הפרטים, הסיכונים והדרכים להגן על עצמך.

העולם של האבטחה הציבורי עומד בפני גילוי חדש ומסוכן: פגיעה במערכת vllm-orchestrator-gateway, שזוהתה כ-CVE-2026-15574. פגיעה זו, שיכולה להשפיע על מערכות הפקה, מעלה שאלות חשובות על אבטחת תוכנה וצורך בהגנה מוקדמת. בערך זה, נדבר על מהות הפגיעה, הסיכונים שבה, והדרכים להגן על מערכותיך. הפגיעה, שנחשפה לאחרונה, היא בעייתית במיוחד בשל תפקודה של vllm-orchestrator-gateway במערכות הפקה. מערכות אלה, שמשמשות לעיבוד נתונים ומערכות אוטומטיות, הן מטרות פופולריות עבור מתקיפים. הפגיעה, שזוהתה כ-CVE-2026-15574, יכולה לאפשר גישה לא מורשמת למערכת, גנבת נתונים או אף שיבוש פעילות. חשוב להבין את הסיכונים ולנקוט בצעדים מידיים כדי למנוע נזקים. אחד הסיכונים העיקריים של הפגיעה הוא יכולתה לאפשר גישה לא מורשמת למערכת. מתקיפים יכולים לנצל את הפגיעה כדי לחדור למערכת, לגנוב נתונים רגישים או אף לשבש את פעולתה. זה יכול לגרום לנזקים כבדים, הן מבחינה פיננסית והן מבחינה של אמון הציבור. חשוב להבין כי הפגיעה יכולה להשפיע על כל מערכת שמשתמשת ב-vllm-orchestrator-gateway, ולכן צריך לבדוק את המערכת שלך ולנקוט בצעדים מידיים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להגן על מערכותיך מפני הפגיעה, ישנם מספר צעדים שיש לבצע. ראשית, יש לבדוק אם המערכת שלך משתמשת ב-vllm-orchestrator-gateway. אם כן, יש לעדכן את הגרסה של התוכנה לגרעון האחרון, שיכיל את התיקונים הנדרשים. בנוסף, יש לבדוק את הגדרות האבטחה של המערכת ולהבטיח כי היא מוגנת מפני התקפות. חשוב גם לבצע סריקות אבטחה תדירות כדי לאתר פגיעות נוספות. הפגיעה, שנחשפה לאחרונה, היא תזכורת לכך שאבטחת תוכנה היא תהליך מתמיד. יש לבצע סריקות אבטחה תדירות, לעדכן תוכנה ולהתאמן על סימולציות של התקפות. זה יכול לסייע בהגנה על מערכותיך מפני פגיעות עתידיות. חשוב גם להבין כי אבטחת תוכנה היא אחריות משותפת, ויש ליצור תרבות של אבטחה בכל הארגון. הפגיעה במערכת vllm-orchestrator-gateway, שזוהתה כ-CVE-2026-15574, היא תזכורת לכך שאבטחת תוכנה היא תהליך מתמיד.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Paradigm shifts vs bubbles: AI chips and bitcoin show powerful trends can still produce severe corrections
13 יולי 2026 הבדלים בין מהפכות פרדיגמה לבין בועות: AI, צ'יפים וביטקוין מראים שגירעונות חמורים עדיין אפשריים

ניתוח מקיף של המגמות החזקות בשוקי AI, צ'יפים וקריפטו, ומה קורה כאשר התלהבות מובילה לבעיות שוק. התבוננות במציאות של בועות ושינויים מבניים.

Dutch Nationals Suspected in Odido Hack That Exposed Six Million Customers https://ift.tt/OA1PEtF
13 יולי 2026 ההתקפה על אודידו: האם אזרחים הולנדים מעורבים בגילוי נתוני 6 מיליון לקוחות?

חקירה מתמשכת מגלה את האפשרות שההתקפה הקיברנטית על אודידו, שגילתה נתוני 6 מיליון לקוחות, נעשתה על ידי אזרחים הולנדים. מה ידוע עד כה על האירוע וההשלכות שלו?

🚨 CVE-2026-57392 Missing Authorization vulnerability in Themefic Tourfic tourfic allows Exploiting I
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tourfic - CVE-2026-57392 - כיצד לפתור את בעיית האישור החסרה

חשיפה מקיפה על פגיעה חמורה באישור ב-Tourfic, הכוללת הסברים טכניים, דרכי ניצול, והמלצות לפתרון. לומדו כיצד להגן על אתר התיירות שלכם מפני התקפות.

🚨 CVE-2026-57378 Missing Authorization vulnerability in Phil Kurth Advanced Forms advanced-forms all
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת תבניות הנתונים של Phil Kurth - CVE-2026-57378

אנליזה מקיפה של פגיעת האוטוריזציה החמורה בתוספת WordPress Advanced Forms, כולל הסברים טכניים, השלכות אפשריות והדרכות למניעה

🚨 CVE-2026-57380 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
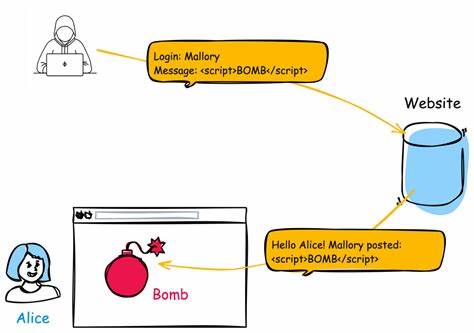
13 יולי 2026 חשיפה: פגיעה קשה של XSS (CVE-2026-57380) - מה זה אומר לך?

הפגיעה החדשה של XSS (CVE-2026-57380) מאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו מה זה אומר, כיצד זה פועל, ואיך להגן על עצמכם.

🚨 CVE-2026-57385 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
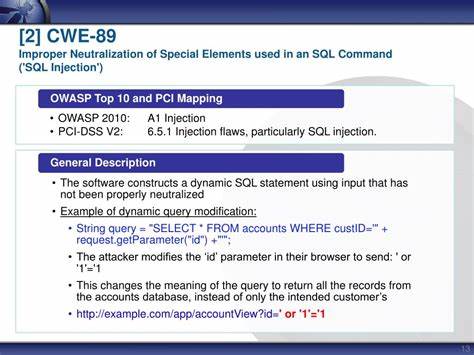
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות האבטחה הנפוצות ביותר ברשת. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים למניעתה כדי להגן על מערכות האינטרנט שלך.

🚨 CVE-2026-57390 Missing Authorization vulnerability in EDGARROJAS Extra Product Options Builder for
13 יולי 2026 חשיפה: פגיעה חמורה ב-EDGARROJAS Extra Product Options Builder - מה זה אומר לך?

חשיפת פגיעה קשה ב-CVE-2026-57390 שמאפשרת גישה בלתי מורשית לאפשרויות מוצר. תגלה מה זה אומר לך, כיצד להתגונן ומה צריך לעשות כעת.