ההתקפה על אודידו: האם אזרחים הולנדים מעורבים בגילוי נתוני 6 מיליון לקוחות?

ביטקוין אירועים אסטרטגיית השקעות
Dutch Nationals Suspected in Odido Hack That Exposed Six Million Customers https://ift.tt/OA1PEtF

חקירה מתמשכת מגלה את האפשרות שההתקפה הקיברנטית על אודידו, שגילתה נתוני 6 מיליון לקוחות, נעשתה על ידי אזרחים הולנדים. מה ידוע עד כה על האירוע וההשלכות שלו?

ההתקפה הקיברנטית על אודידו, אחת מהחברות המובילות בתחום השירותים הפיננסיים, גרמה לגילוי נתוני 6 מיליון לקוחות ברחבי העולם. החקירה המתמשכת מגלה כי יש חשד כי מאחורי האירוע עומדים אזרחים הולנדים, מה שמעלה שאלות רבות על אופיו של האירוע, הסיבות מאחוריו וההשלכות שלו. האירוע, שנחשף לאחרונה, גרם לחרדה רבה בקרב לקוחות החברה, שמאמינים כי פרטיהם האישיים והפיננסיים נמצאים בסכנה. החקירה, שנעשית בשיתוף פעולה בין רשויות אכיפת החוק בישראל, הולנד וארצות הברית, מתמקדת בזיהוי הפורצים, אופן ביצוע ההתקפה והנזקים שנגרמו. אחד מהנקודות המרכזיות בחקירה הוא האפשרות שההתקפה נעשתה על ידי אזרחים הולנדים, מה שמעלה שאלות על הקשרים הבינלאומיים של הפורצים והמוטיבציה מאחורי הפעולה. החקירה מתמקדת גם באופני הגנה על נתוני הלקוחות, ובאפשרויות למנוע התקפות דומות בעתיד. האירוע מציב אתגר גדול עבור החברה, שצפויה להתמודד עם תביעות משפטיות, נזקים לתדמיתה והצורך להשקיע בסייבר ביטחון. החקירה מתמשכת, ויש לצפות להחלטות נוספות בעתיד הקרוב.


BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57392 Missing Authorization vulnerability in Themefic Tourfic tourfic allows Exploiting I
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tourfic - CVE-2026-57392 - כיצד לפתור את בעיית האישור החסרה

חשיפה מקיפה על פגיעה חמורה באישור ב-Tourfic, הכוללת הסברים טכניים, דרכי ניצול, והמלצות לפתרון. לומדו כיצד להגן על אתר התיירות שלכם מפני התקפות.

🚨 CVE-2026-57378 Missing Authorization vulnerability in Phil Kurth Advanced Forms advanced-forms all
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת תבניות הנתונים של Phil Kurth - CVE-2026-57378

אנליזה מקיפה של פגיעת האוטוריזציה החמורה בתוספת WordPress Advanced Forms, כולל הסברים טכניים, השלכות אפשריות והדרכות למניעה

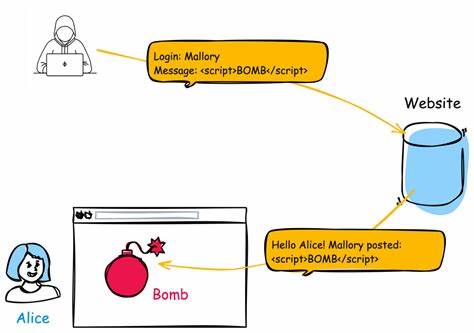
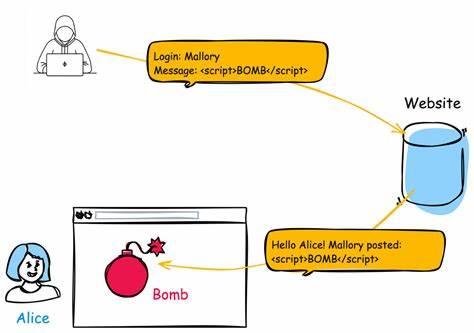
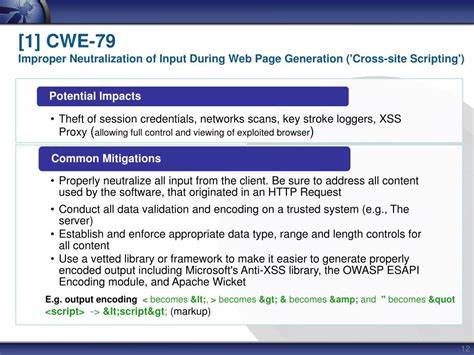
🚨 CVE-2026-57380 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה של XSS (CVE-2026-57380) - מה זה אומר לך?

הפגיעה החדשה של XSS (CVE-2026-57380) מאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו מה זה אומר, כיצד זה פועל, ואיך להגן על עצמכם.

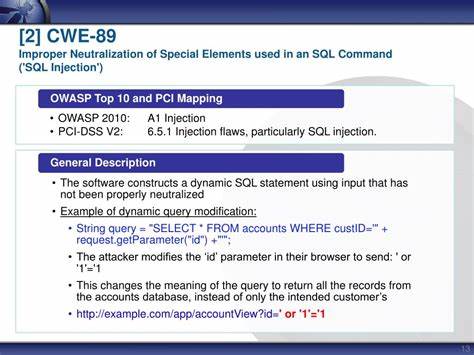
🚨 CVE-2026-57385 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות האבטחה הנפוצות ביותר ברשת. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים למניעתה כדי להגן על מערכות האינטרנט שלך.

🚨 CVE-2026-57390 Missing Authorization vulnerability in EDGARROJAS Extra Product Options Builder for
13 יולי 2026 חשיפה: פגיעה חמורה ב-EDGARROJAS Extra Product Options Builder - מה זה אומר לך?

חשיפת פגיעה קשה ב-CVE-2026-57390 שמאפשרת גישה בלתי מורשית לאפשרויות מוצר. תגלה מה זה אומר לך, כיצד להתגונן ומה צריך לעשות כעת.

🚨 CVE-2026-57381 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57381 - מה זה אומר לך?

הפגיעה CVE-2026-57381 היא איום סיבובי שמאפשר התקפות XSS. לומדו מה זה אומר, כיצד להגן על עצמכם, ומה צריך לעשות כדי למנוע נזקים.

🚨 CVE-2026-57382 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57382 - מה זה אומר לך?

הפגיעה CVE-2026-57382 היא תופעה מסוכנת של XSS שיכולה לפגוע באתרי אינטרנט רבים. התחשבות באבטחת האתר שלך היא חיונית כדי למנוע נזקים. קראו את ההסברים המלאים על הפגיעה הזו.