חשיפה: פגיעות קשה ב-Rejetto HFS - מה זה אומר לך?

מיסים וקריפטו אלטקוינים אירועים
🚨 CVE-2026-61502 Rejetto HFS 3.0.0 through 3.2.0 accepts state-changing API requests via the GET met

הפגיעה CVE-2026-61502 ב-Rejetto HFS מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האחסון שלכם.

העולם של האינטרנט מלא בסיכונים, ורק מעט לפני זמן קצר נחשפה פגיעה חמורה ב-Rejetto HFS, אחד מהמנהלי הקבצים הפופולריים ביותר. הפגיעה, שנרשמה תחת CVE-2026-61502, מאפשרת למתקיפים לבצע שינויים חמורים במערכת באמצעות בקשות GET, מה שיכול להביא להרס מידע, גנבת נתונים ואף לקיחת שליטה על השרת. אם אתם משתמשים בגרסאות 3. 0. 0 עד 3. 2. 0 של Rejetto HFS, זהו הזמן להתעורר ולפעול. הפגיעה, שנחשפה על ידי חוקרי אבטחה, מאפשרת לבצע פעולות שינוי במערכת ללא אישור, מה שיכול להביא לתוצאות קשות. לדוגמה, מתקיפים יכולים לשנות את תצורת השרת, למחוק קבצים או אף להריץ קוד זדוני. זהו סוג של התקפה המכונה 'CSRF' (Cross-Site Request Forgery), שבה מתקיפים משתמשים בחולשות במערכת כדי לבצע פעולות בלתי מורשות. אחד מהסיכונים הגדולים ביותר הוא שהפגיעה מאפשרת לבצע פעולות אלו ללא צורך באימות, מה שמקל מאוד על המתקיפים. זה אומר שגם אם אתם משתמשים בסיסמה חזקה, הפגיעה יכולה להיות מופעלת באמצעות קישור פשוט. לכן, חשוב מאוד להתעדכן לגרסאות המאובטחות של Rejetto HFS, שמגינות עליכם מפני התקפות אלו. אבל מה ניתן לעשות כדי להתגונן?

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ראשית, צריך לבדוק אם אתם משתמשים בגרסאות 3. 0 של Rejetto HFS. אם כן, יש לעדכן את המערכת מיידית לגרסה המאובטחת. בנוסף, ניתן לשים לב לסימנים של התקפות, כמו שינויים בלתי מוסברים בתצורה או פעילות חריגה בשרת. גם שימוש באנטי וירוסים ומערכות הגנה על שרתים יכול לסייע בהגנה מפני התקפות אלו. ההשלכות של הפגיעה יכולות להיות קשות, במיוחד עבור חברות קטנות ומתקנים שמשתמשים ב-Rejetto HFS כדי לאחסן נתונים חשובים. אם המתקיפים יוכלו לשנות את תצורת השרת או למחוק קבצים, זה יכול להביא לאבדן מידע, פגיעה בתפוקה ואף נזקים כספיים. לכן, חשוב מאוד להתעדכן ולהתגונן מפני התקפות אלו. בהמשך, חשוב לציין שהפגיעה לא רק משפיעה על Rejetto HFS, אלא גם על כל מערכת שמשתמשת בגרסאות אלו. לכן, אם אתם משתמשים ב-Rejetto HFS, זהו הזמן לבדוק את הגרסה שלכם ולעדכן אותה. גם שימוש בתצורות אבטחה נוספות, כמו חומת אש או מערכות אימות דו-שלבי, יכול לסייע בהגנה מפני התקפות. בסיכום, הפגיעה CVE-2026-61502 ב-Rejetto HFS היא סיכון חמור שדורש תשומת לב מיידית. 0, יש לעדכן את המערכת מיידית ולהתגונן מפני התקפות.

גם שימוש בתצורות אבטחה נוספות יכול לסייע בהגנה מפני התקפות אלו. זכרו, האינטרנט מלא בסיכונים, ולכן חשוב להיות מודעים ולהתגונן.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-61504 Rejetto HFS 3.0.0 through 3.2.0 does not escape file names in its fallback "basic"
14 יולי 2026 חשיפה: פגיעה קשה ב-Rejetto HFS - כיצד להגן על שרתי הקבצים שלך

חקירה מקיפה על פגיעת CVE-2026-61504 ב-Rejetto HFS, הסכנות שבה, והדרכים להגן על שרתי הקבצים שלך מפני התקפות

🚨 CVE-2026-12257 Versions of Mura CMS prior to 10.0.712 contain a critical remote code execution (RC
14 יולי 2026 אזהרה: פגיעות קשה ב-Mura CMS - מה עליכם לדעת על CVE-2026-12257

חקירת הפגיעות הקריטית ב-Mura CMS שמאפשרת ביצוע קוד מרוחק. מדריך למניעת התקפות ומעודכנות על גרסאות בטוחות.

🚨 CVE-2026-61463 Shiori contains a privilege escalation vulnerability in the account update endpoint
14 יולי 2026 הפגיעה הקריטית ב-Shiori: CVE-2026-61463 ומה זה אומר לך

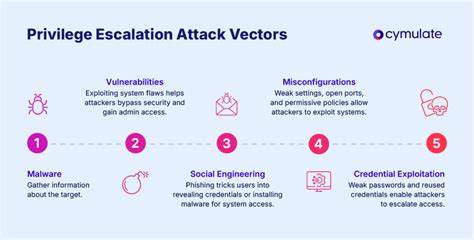
הפגיעה החדשה ב-Shiori, CVE-2026-61463, מאפשרת עלייה ברמת הרשאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות ה-IT שלכם.

🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte
14 יולי 2026 התקפת SSRF קשה בגרוויטינו: מה זה אומר לך?

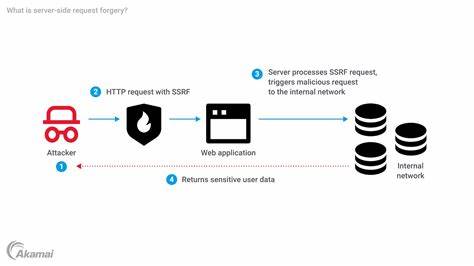
התגלה פגיעה חמורה בגרוויטינו JobManager שמאפשרת התקפות SSRF מאומתות. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על מערכות האבטחה שלכם.

🚨 CVE-2026-58065 The Apache Airflow Git provider runs its git-over-SSH operations with `StrictHostKe
14 יולי 2026 חשיפה: פגיעות קשות ב-Apache Airflow Git Provider - מה זה אומר לך?

התגלה פגיעה קשה ב-Apache Airflow Git Provider שמאפשרת התקפות על מערכות באמצעות SSH. לומדו על הסיכונים, הדרכים להתגונן וההשלכות הפוטנציאליות על ארגונים.

🚨 CVE-2026-53364 In the Linux kernel, the following vulnerability has been resolved: Bluetooth: hci_
14 יולי 2026 חשיפה: פגיעה קשה בקרן לינוקס - CVE-2026-53364 ומה זה אומר לך

חשיפת פגיעה חדשה בקוד המקור של לינוקס שמאפשרת התקפות על מערכות באמצעות בלוטות' - מה זה אומר לך, כיצד זה פועל, ומה עליך לעשות כדי להגן על מערכותיך

🚨 CVE-2026-61500 Rejetto HFS 3.0.0 through 3.2.0 derives its session-cookie signing key from the non
14 יולי 2026 חשיפה: פגיעה קשה ב-Rejetto HFS - CVE-2026-61500 ומה זה אומר לך

חשיפה על פגיעה קשה במערכת Rejetto HFS שמאפשרת גנבת נתונים רגישים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האחסון שלכם.