חשיפה: פגיעה ב-n8n - פלטפורמת האוטומציה הפתוחה - CVE-2026-59209

כרייה וסטייקינג ביטקוין
🚨 CVE-2026-59209 n8n is an open source workflow automation platform. Prior to 1.123.61, 2.27.4, and,

חשיפה מפורטת על פגיעה ב-n8n, פלטפורמת האוטומציה הפתוחה, כולל פרטים על הגרסאות הנגועות, הסברים טכניים, והמלצות לביצוע עדכונים מיידיים כדי למנוע ניצול של הפגיעה.

נ8n, פלטפורמת האוטומציה הפתוחה הפופולרית, נחשפה כקורבן לפגיעה חמורה, אשר קיבלה את התווית CVE-2026-59209. הפגיעה, אשר ניתנת לניצול על ידי מתקיפים, מערבת גרסאות מוקדמות של הנ8n, כולל 1. 123. 61, 2. 27. 4, ועוד. חשוב לציין כי הפגיעה יכולה להוביל לניצול של מערכות, גישה לא מורשית, ואף אובדן נתונים. בהמשך, נדון את הטבע של הפגיעה, את ההשלכות הפוטנציאליות, ואת הצעדים הנדרשים כדי להגן על מערכות הנ8n שלכם. פלטפורמת הנ8n, אשר מאפשרת ליצירת תהליכים אוטומטיים מורכבים ללא צורך בכתיבת קוד, משמשת על ידי ארגונים רבים ברחבי העולם. עם זאת, הפגיעה החדשה מעלה את חשיבות ביצוע עדכונים קבועים וטיפול מידי בעיות אבטחה. הפגיעה CVE-2026-59209, אשר נחקרה על ידי חוקרי אבטחה, מתייחסת לבעיה טכנית ספציפית אשר מאפשרת למתקיפים לבצע פעולות לא מורשות. על אף שהפרטים המדויקים של הפגיעה עדיין נתונים בחקירה, ידוע כי היא קשורה לבעיות באימות או בקוד הנ8n, אשר מאפשרות ניצול על ידי מתקיפים. חשוב לציין כי הפגיעה אינה מוגבלת לגרסאות מסוימות בלבד, אלא משפיעה על כל הגרסאות המוקדמות של הנ8n, אשר לא עודכנו לגרסאות המאובטחות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ההשלכות הפוטנציאליות של הפגיעה הן חמורות. מתקיפים יכולים לנצל את הפגיעה כדי לבצע פעולות כגון גישה לא מורשמת למסד הנתונים, שינוי נתונים, או אפילו הפעלת קוד רע. בנוסף, הפגיעה יכולה לשמש כנקודת כניסה למערכות אחרות, אשר מחוברות לפלטפורמת הנ8n. על מנת למנוע ניצול של הפגיעה, מומלץ לבצע את העדכון המידי לגרסאות המאובטחות של הנ8n, אשר תוקנו את הבעיה. הגרסאות המאובטחות כוללות את 1. בנוסף, מומלץ לבצע סריקות אבטחה קבועות, לבדוק את התעבורה הרשתית, ולהשתמש בתצורות אבטחה מתקדמות, כגון חומת אש ומערכות גילוי חדירות. חשוב לציין כי הפגיעה CVE-2026-59209 היא דוגמה נוספת לחשיבות של ביצוע עדכונים קבועים וטיפול מידי בעיות אבטחה. ארגונים אשר משתמשים בפלטפורמת הנ8n צריכים להיות מודעים לסיכונים הפוטנציאליים ולהתאים את מדיניות האבטחה שלהם בהתאם. בהמשך, נדון את הצעדים הנדרשים כדי להגן על מערכות הנ8n שלכם, כולל עדכונים, סריקות אבטחה, ותצורות אבטחה מתקדמות. בנוסף, נדון את חשיבות השתלמות קבועה של צוותי האבטחה, אשר יכולים לסייע בהגנה על המערכות מפני פגיעות עתידיות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-59796 In JetBrains TeamCity before 2026.1.2 pipeline modification was possible due to imp
13 יולי 2026 הפגיעה הקריטית ב-JetBrains TeamCity: מה זה אומר לך?

הפגיעה CVE-2026-59796 ב-JetBrains TeamCity מאפשרת שינוי לא מורשה של קווי הייצור. לומדו על הסיכונים, הדרכים להתמודדות ולשמור על מערכותיכם בטוחות.

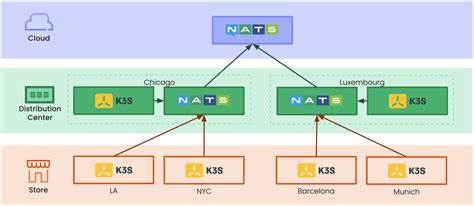
🚨 CVE-2026-58253 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58253 ומה זה אומר לך

הפגיעה החדשה ב-NATS Server, CVE-2026-58253, מעלה חששות לגבי אבטחת מערכות NATS.io. הכירו את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

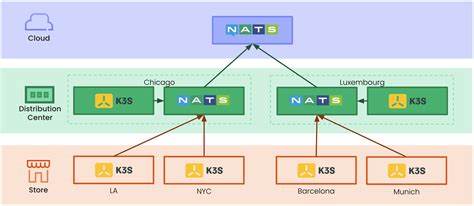
🚨 CVE-2026-58251 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58251 ומה זה אומר לך

הפגיעה החדשה ב-NATS Server, CVE-2026-58251, מעלה שאלות חשובות על אבטחת מערכות NATS.io. תגלה מה זה אומר לך, כיצד זה משפיע על מערכות האם ומה עליך לעשות כדי להגן על עצמך.

🚨 CVE-2026-15507 A vulnerability was detected in coollabsio Coolify up to 4.1.1. The impacted elemen
13 יולי 2026 חשיפה: פגיעות קשה ב-Coolify עד גרסה 4.1.1 - מה זה אומר לך?

הפגיעה CVE-2026-15507 ב-Coolify עד גרסה 4.1.1 מהווה סכנה משמעותית לאבטחת מערכות. התחקה אחר הפרטים, ההשלכות והדרכים להתמודד עם הסיכון.

🚨 CVE-2026-61447 PraisonAI before 1.6.78 contains a remote code execution vulnerability in CodeAgent
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת PraisonAI - כיצד להגן על מערכותיך

חשיפה חמורה של פגיעה בקוד של PraisonAI לפני גרסה 1.6.78, המאפשרת ביצוע קוד מרוחק. התחמקות מהסכנה והגנה על מערכותיך

🚨 CVE-2026-15519 A vulnerability was found in usestrix strix up to 1.0.2. This affects an unknown fu
13 יולי 2026 חשיפה: פגיעה קשה במערכת Strix - מה אתה צריך לדעת על CVE-2026-15519

התגלה פגיעה חמורה במערכת Strix עד גרסה 1.0.2, אשר עלולה לפגוע במערכות רבות. הכירו את הסיכונים, את הדרכים להתגונן ואת ההשלכות האפשריות של הפגיעה הזו.

🚨 CVE-2026-12396 The WP Job Portal WordPress plugin before 2.5.5 does not perform capability or owne
13 יולי 2026 אזהרה: פגיעות חמורות בפלוגין WP Job Portal - מה עליך לדעת

הפלוגין הפופולרי WP Job Portal בגרסאות קודמות ל-2.5.5 סובל מפגיעות אבטחה קשות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסאות פגיעות.