תקלה קשה ב-PHP: CVE-2026-57800 - איך היא מסכנת את האתר שלך?

מציאות מדומה
🚨 CVE-2026-57800 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem

התקלה CVE-2026-57800 ב-PHP מאפשרת התקפות חמורות על ידי שליטה בשמות קבצים. לומדו מה היא, איך היא פועלת, ואיך להגן על אתר PHP שלכם.

התקלה CVE-2026-57800 ב-PHP היא אחת מהתקלות החמורות ביותר שנחשפו בשנים האחרונות. היא נוצרה עקב בעיה בשימוש בפקודות include ו-require, שמאפשרות לאויבים לשלוט בשמות הקבצים שנכנסים לתוך התוכנית. זה יכול לגרום לנזקים חמורים, כולל גישה לא מורשית למסד הנתונים, חטיפת נתונים רגישים, או אפילו שליטה מלאה על השרת. התקלה נוצרה עקב בעיה בסיסית בתכנות PHP. כאשר התוכנית משתמשת בפקודות include או require, היא צריכה להבטיח שהקובץ שנכנס הוא בטוח. אם לא, אויב יכול להזריק קובץ זדוני שיכול להרוס את האתר. זה יכול לקרות אם התוכנית לא מבצעת בדיקות מספיקות על השם של הקובץ לפני שהכנסת אותו. לדוגמה, אם התוכנית מקבלת קובץ מהמשתמש, היא צריכה להבטיח שהקובץ הוא בטוח לפני שהכנסת אותו. אם לא, אויב יכול לשלוח קובץ עם שם זדוני שיכול להרוס את האתר. זה יכול לקרות גם אם התוכנית משתמשת בפונקציות כמו file_get_contents או fopen, שגם הן יכולות להכניס קבצים זדוניים. התקלה CVE-2026-57800 היא חלק ממגמה רחבה יותר של התקפות על PHP. PHP הוא שפת תכנות פופולרית מאוד, אך היא גם פגיעה לתקלות רבות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זה בגלל שהשפה לא תמיד מבצעת בדיקות מספיקות על הקבצים שנכנסים לתוכנה. לכן, חשוב מאוד לבדוק את התוכנית שלכם ולהבטיח שהיא בטוחה. ישנן כמה דרכים להגן על התוכנית שלכם מהתקלה CVE-2026-57800. הראשונה היא להשתמש בפונקציות בטוחות יותר, כמו include_once או require_once, שמבצעות בדיקות נוספות על הקבצים שנכנסים לתוכנה. השנייה היא להשתמש בפונקציות כמו basename או pathinfo, שמבצעות בדיקות נוספות על השם של הקובץ לפני שהכנסת אותו. אך הדרך הטובה ביותר להגן על התוכנית שלכם היא להשתמש בפונקציות כמו realpath או is_readable, שמבצעות בדיקות נוספות על הקובץ לפני שהכנסת אותו. זה יכול להבטיח שהקובץ הוא בטוח לפני שהכנסת אותו לתוכנה. בנוסף, חשוב מאוד לעדכן את התוכנית שלכם באופן קבוע, כדי להבטיח שהיא בטוחה מפני התקלות החדשות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
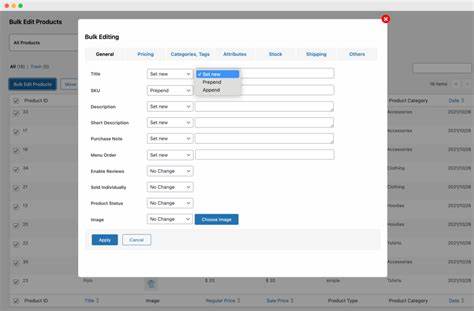
🚨 CVE-2026-61952 Missing Authorization vulnerability in Jose Vega WooCommerce Bulk Edit Products – W
13 יולי 2026 חשיפה: פגיעה חמורה ב-WooCommerce Bulk Edit Products - CVE-2026-61952

חשיפה של פגיעה חמורה באבטחת האתר WooCommerce Bulk Edit Products, אשר מאפשרת התקפות חמורות על אתרי קמעונאות מקוונים. התחקיר כולל פתרונות ודרכי הגנה.

Europe strikes out against Russia’s Turla over espionage, ‘destructive attacks’ https://ift.tt/vPL6W
13 יולי 2026 אירופה מתנגדת לרוסיה: הפעולות המודיעיניות וההתקפות ההרסניות של Turla

אירופה מתמודדת עם איומי המודיעין הרוסי, כולל פעולות של קבוצה סיבירית ידועה בשם Turla. האם מדינות אירופאיות מצליחות להגן על עצמן?

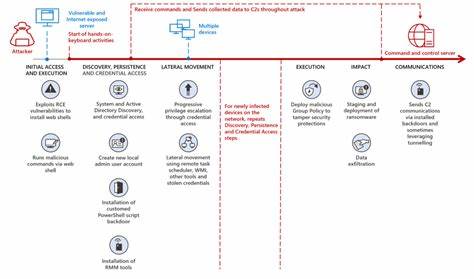
GigaWiper Lets Threat Actors Choose Their Own Destructive Attack https://ift.tt/YfXm3Cg
13 יולי 2026 גיגה ויפר: האיום החדש של התקפות מחשוב הרסניות

גיגה ויפר הוא כלי חדשני שמאפשר למתקיפים לבחור את שיטת ההרס שלהם. התחקות אחר האיום, אופן פעולתו, והדרכים להגן על מערכות מחשוב מפני התקפות כאלו.

EU Targets Russian Intelligence Officers Accused of Running a Yearslong Cyber Spying Campaign https:
13 יולי 2026 האיחוד האירופי מטיל סנקציות על סוכנים רוסיים בחשד לפעילות ריגול סייבר ממושכת

חקירה מקיפה על הקמפיין הסייבר הרוסי שנמשך שנים, כולל פרטים על הסנקציות החדשות של האיחוד האירופי, השפעתן על יחסי אירופה-רוסיה, ומה זה אומר לעתיד הביטחון הסיברי העולמי.

🚨 CVE-2026-15295 The WordPress Infinite Scroll – Ajax Load More plugin for WordPress is vulnerable t
13 יולי 2026 אזהרה: פגיעות ביטחון חמורות בתוסף WordPress Infinite Scroll - Ajax Load More (CVE-2026-15295)

תוסף הפופולרי Infinite Scroll - Ajax Load More עבור WordPress נחשף כפגיע לפגיעות ביטחון קשות. לומדו על הסיכונים, הדרכים להתמודדות ולהגן על אתר ה-WordPress שלכם.

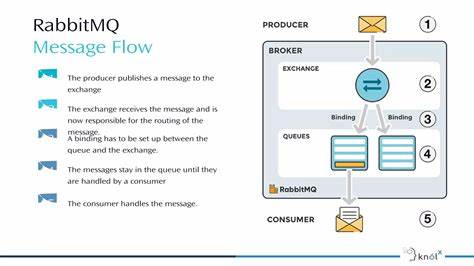
🚨 CVE-2026-57212 RabbitMQ is a messaging and streaming broker. Prior to 3.13.14, 4.0.19, 4.1.10, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

הפגיעות החדשות ב-RabbitMQ, כולל CVE-2026-57212, מהוות איום משמעותי על מערכות תקשורת. תגלה כאן את הסיכונים, הדרכים להתמודדות ולהגן על מערכתך.

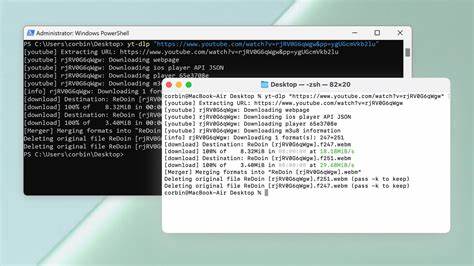
🚨 CVE-2026-55404 yt-dlp and youtube-dl are command-line audio/video downloaders. Prior to 2026.7.4,
13 יולי 2026 חשיפה: פגיעות ב-yt-dlp ו-youtube-dl - מה זה אומר לך?

הפגיעות החדשות ב-yt-dlp ו-youtube-dl, CVE-2026-55404, מציבות את השאלות: מה זה אומר לך? כיצד להגן על עצמך? ומה צריך לדעת על כלים אלה?