חשיפה: פגיעות קשה ב-Tutor LMS - מה זה אומר לך?

הונאות ואבטחה מציאות מדומה
🚨 CVE-2026-12275 The Tutor LMS WordPress plugin before 3.9.13 does not, in its Droip and Kirki page-

הפגיעה CVE-2026-12275 ב-Tutor LMS WordPress תורמת לבעיות אבטחה משמעותיות. לומד כיצד להגן על אתר WordPress שלך מפני התקפות.

העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעות גם איוםי אבטחה חדשים. אחד מהאיומים האחרונים שנחשף הוא הפגיעה CVE-2026-12275 ב-Tutor LMS, תוספת פופולרית ל-WordPress. הפגיעה הזו, שמגיעה לפני גרסה 3. 9. 13, יכולה לגרום לנזקים משמעותיים לאתרים השונים. ב-Tutor LMS משתמשים מיליוני משתמשים ברחבי העולם, ולכן חשוב מאוד להבין את הטבע של הפגיעה הזו ולדעת כיצד להגן על אתר WordPress שלך. הפגיעה CVE-2026-12275 נובעת מתקלה באימות של תוספת Tutor LMS, במיוחד בחלקים הקשורים ל-Droip ו-Kirki. תוספות אלו משמשות לעיצוב ולתכנות של האתר, אך הפגיעה הזו מאפשרת למתקיפים לבצע פעולות לא מורשות, כולל גישה לאזורים מסווגים של האתר. זה יכול לגרום לנזקים משמעותיים, כולל גנבת נתונים, השחתת תוכן, או אפילו השתלטות מלאה על האתר. כיצד הפגיעה פועלת? הפגיעה נוצרת עקב חוסר אימות מספיק של תוספת Tutor LMS. כאשר מתקיפים מוצאים את הפגיעה הזו, הם יכולים לבצע פעולות כמו שינוי תצורות, גישה לנתונים פרטיים, או אפילו הוספת קוד זדוני לאתר.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זה יכול לגרום לאתרים ליפול קורבן להתקפות כמו SQL Injection, XSS, או אפילו התקפות Denial of Service (DoS). אחד מהסיכונים הגדולים של הפגיעה הזו הוא השפעתה על אתרים גדולים. Tutor LMS משמשת בעיקר על ידי אתרים של קורסים מקוונים, אוניברסיטאות, ומשתמשים פרטיים. אם אתר כזה ייפול קורבן להתקפה, זה יכול לגרום לנזקים משמעותיים, כולל אובדן נתונים, אובדן אמון מצד הלקוחות, או אפילו סנקציות משפטיות. כיצד להגן על אתר WordPress שלך מפני הפגיעה הזו? הראשון והחשוב ביותר הוא לעדכן את תוספת Tutor LMS לגרסה האחרונה, 3. 13 או יותר. עדכון זה מכיל תיקונים חשובים שמספקים הגנה מפני הפגיעה הזו. בנוסף, יש לבצע סריקות אבטחה סדירות על האתר, כדי לזהות כל פעילות חשודה. יש גם מספר צעדים נוספים שאתה יכול לקחת כדי להגן על אתר WordPress שלך. הראשון הוא להשתמש בתוספות אבטחה כמו Wordfence או Sucuri. תוספות אלו מספקות הגנה מתקדמת מפני התקפות, כולל הפגיעה CVE-2026-12275. בנוסף, יש לבצע גיבוי סדיר של האתר, כדי שאתה תוכל לשחזר את האתר במהירות במקרה של התקפה. אחד מהצעדים החשובים ביותר הוא להבין את הטבע של הפגיעה הזו.

הפגיעה נוצרת עקב חוסר אימות מספיק, ולכן חשוב מאוד לבדוק את כל התוספות והגדרות האתר כדי לוודא שהן מספקות אימות מספיק. זה כולל בדיקה של הגדרות האדמין, הגדרות התוספות, והגדרות הקבצים. הפגיעה CVE-2026-12275 היא תזכורת חשובה על חשיבות האבטחה של אתר WordPress. עם מיליוני אתרים משתמשים בתוספות כמו Tutor LMS, חשוב מאוד להיות מודע לאיומים האפשריים ולדעת כיצד להגן על האתר. על ידי קיום עדכונים סדירים, שימוש בתוספות אבטחה, וגיבוי סדיר, אתה יכול להגן על אתר WordPress שלך מפני התקפות. הפגיעה CVE-2026-12275 ב-Tutor LMS היא דוגמה טובה לכך. על ידי הבנה של הטבע של הפגיעה הזו ולקיחת צעדים להגנה, אתה יכול להגן על אתר WordPress שלך מפני התקפות. זה חשוב מאוד, במיוחד עבור אתרים גדולים שמשתמשים בתוספות כמו Tutor LMS.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-12582 The Library Management System WordPress plugin before 3.5.8 does not sanitize and e
14 יולי 2026 חשיפה: פגיעה קשה במערכת ניהול ספריות WordPress - CVE-2026-12582

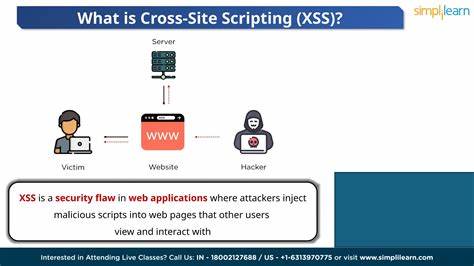
התגלה פגיעה חמורה באחד מהפלוגינים הפופולריים ביותר של WordPress, המאפשרת התקפות מסוג XSS. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסה פגיעה.

🚨 CVE-2026-56260 Crawl4AI before 0.8.7 contains an arbitrary file write vulnerability in the Docker
14 יולי 2026 חשיפה: פגיעה קשה במערכת Crawl4AI - מה זה אומר לך?

הפגיעה CVE-2026-56260 במערכת Crawl4AI לפני גרסה 0.8.7 מאפשרת כתיבה שרירותית של קבצים. תגלה כיצד הפגיעה פועלת, מה הסיכונים שלה, ואיך להגן על מערכתך.

🚨 CVE-2026-15552 Enterprise Cloud Database developed by Ragic has a Stored Cross-Site Scripting vuln
14 יולי 2026 חשיפה: פגיעה חמורה בסיס נתונים ענן של Ragic - CVE-2026-15552

חקירה מקיפה על פגיעת XSS מאוחסנת בסיס נתונים הענן של Ragic, כולל הסברים טכניים, השלכות אפשריות ותיקוני אבטחה. מבוא למצב האבטחה של מערכות ענן

🚨 CVE-2026-11963 The User Registration & Membership WordPress plugin before 5.2.2 does not perfo
14 יולי 2026 חשיפה: פגיעה חמורה באפליקציית User Registration & Membership של WordPress - מה עליך לדעת

הפגיעה CVE-2026-11963 באפליקציית User Registration & Membership של WordPress לפני גרסה 5.2.2 מהווה סכנה משמעותית לאתרי WordPress. בקריאה זו נחקור את טבע הפגיעה, את הסיכונים שבה, ואת הצעדים הנדרשים כדי להגן על אתרך.

🚨 CVE-2026-12081 The Database for Contact Form 7, WPforms, Elementor forms WordPress plugin before 1
14 יולי 2026 אזהרה: פגיעות חמורות בפלוגינים פופולריים של וורדפרס - מה צריך לדעת

חקירת הפגיעות CVE-2026-12081 בפלוגינים Contact Form 7, WPForms ו-Elementor Forms, והדרכים להגן על אתר וורדפרס שלך מפני התקפות.

🚨 CVE-2026-12273 The Tutor LMS WordPress plugin before 3.9.13 does not perform any authorization or
14 יולי 2026 חשיפה: פגיעה חמורה בפלוגין Tutor LMS של WordPress - מה זה אומר לך?

הפלוגין הפופולרי Tutor LMS של WordPress סבל מפגיעה חמורה. לומדים על הפגיעה, הסיכונים והדרכים להגן על אתר WordPress שלך.

🚨 CVE-2026-14846 In version 8.2.1 of PrestaShop, there is a vulnerability relating to the incorrect
14 יולי 2026 חשיפת פגיעה קשה בפרסטאשופ: CVE-2026-14846 ומה עליך לדעת

הפגיעה CVE-2026-14846 בגרסה 8.2.1 של PrestaShop מהווה סכנה משמעותית לאבטחת האתר שלך. קראו להבנה מלאה על הנושא, דרכי התמודדות וההשלכות הפוטנציאליות.