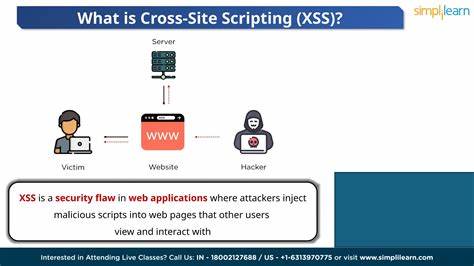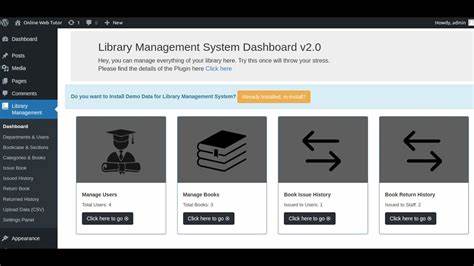
העולם של WordPress, הפלטפורמה המובילה לבניית אתרי אינטרנט, מתמודד עם פגיעות ביטחון תכופות. אחת מהן, CVE-2026-12582, נחשפה לאחרונה ומשפיעה על הפלוגין Library Management System, אחד מהפלוגינים הנפוצים ביותר במערכות ניהול ספריות דיגיטליות. הפגיעה, שמזוהה כפגיעה מסוג Cross-Site Scripting (XSS), יכולה לגרום נזקים כבדים לאתרים השונים, ולכן חשוב מאוד להבין את טיב הפגיעה, את הסיכונים שבה, ואת הדרכים להתגונן מפניה. הפלוגין Library Management System משמש מאות אלפי משתמשים ברחבי העולם, ומאפשר לנהל ספריות דיגיטליות, לנהל ספרים, לקוחות, והלוואות. הפגיעה, שנחשפה בגרסאות עד 3. 5. 7, נובעת מחוסר סניטיזציה של קלטים, מה שמאפשר למתקיפים להזריק קוד זדוני לאתר. קוד זה יכול לבצע פעולות שונות, החל מהגשת תוכן מזויף, דרך גנבת מידע, ועד לשליטה מלאה על האתר. הסיכונים הנלווים לפגיעה זו הם רבים ומגוונים. ראשית, מתקיפים יכולים להשתמש בפגיעה כדי לגנוב מידע רגיש, כגון פרטי לקוחות, כתובות אימייל, ומספרי טלפון.

בנוסף, הם יכולים להשתמש בפגיעה כדי להזריק קוד זדוני לאתר, שיגרום לנזקים נוספים, כגון הפצת וירוסים, או התקפות על משתמשים נוספים. כמו כן, הפגיעה יכולה לשמש כדי לשלוט על האתר, ולהפוך אותו לבסיס להתקפות נוספות. כדי להתגונן מפגיעה זו, יש לבצע מספר צעדים. ראשית, יש לעדכן את הפלוגין לגרסה 3. 8 או גבוהה יותר, שמכילה את התיקון לפגיעה. בנוסף, יש לבצע סריקות ביטחון תכופות, כדי לוודא שאין קוד זדוני באתר. כמו כן, יש להשתמש באנטי וירוסים ובערכות הגנה נוספות, כדי להגן על האתר מפני התקפות. אם אתם משתמשים בגרסה פגיעה של הפלוגין, יש לבצע את התיקון כמה שמהיר יותר. אם לא, אתם חשופים לסיכונים רבים, שיכולים לגרום נזקים כבדים לאתר וללקוחות שלכם. כמו כן, יש לבדוק את האתר באופן קבוע, כדי לוודא שאין סימנים לפגיעה, כגון תוכן מוזר, או פעולות לא מוכרות. הפגיעה CVE-2026-12582 היא דוגמה נוספת למה שיכול לקרות כאשר לא מתעדכנים את הפלוגינים של WordPress. לכן, חשוב מאוד לעדכן את הפלוגינים באופן קבוע, ולהשתמש באמצעים נוספים להגנה על האתר.
רק כך ניתן להגן על האתר מפני פגיעות ביטחון, ולהבטיח שירות בטוח ומאובטח עבור הלקוחות.