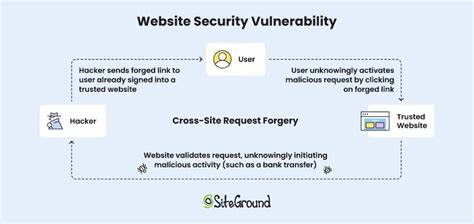
פגיעות CSRF, או Cross-Site Request Forgery, הן בין הפגיעויות הקריטיות ביותר שיכולות לפגוע במערכות אינטרנט. אחת הפגיעויות המפורסמות ביותר בתחום זה היא CVE-2008-4128, שגילתה פגיעות רבות בשירותי HTTP. בפוסט זה, נחקור את הפגיעה הזו, נלמד איך היא פועלת, ואיך להגן על מערכותיך מפני התקפות דומות. פגיעות CSRF מאפשרות למתקיפים לבצע פעולות בשמות משתמשים אחרים, ללא ידיעתם. זה יכול לכלול שינוי פרטים אישיים, שינוי סיסמאות, או אפילו ביצוע פעולות פיננסיות. CVE-2008-4128 היא פגיעה מיוחדת שכן היא פוגעת בשירותי HTTP, שמשמשים כבסיס לתקשורת בין שרתים ולקוחות. הפגיעה הזו אפשרה למתקיפים לבצע בקשות HTTP בשמות משתמשים אחרים, ללא צורך באימות נוסף. זה היה איום קשה, שכן הוא אפשר למתקיפים לבצע פעולות שונות, כולל שינוי תצורות, גישה לאזורים מוגנים, או אפילו הפעלת קוד רע. כדי להבין את הפגיעה הזו, צריך להבין את היסודות של CSRF. CSRF הוא סוג של התקפה שבה המתקיף משתמש בתעודת האימות של הקורבן כדי לבצע פעולות בשמו. זה יכול להיות דרך דואר אלקטרוני, דף אינטרנט מזויף, או אפילו תוכנה מזויפה.

הפגיעה CVE-2008-4128 הייתה מיוחדת בכך שהיא פגעה בשירותי HTTP, שמשמשים כבסיס לתקשורת בין שרתים ולקוחות. זה אפשר למתקיפים לבצע בקשות HTTP בשמות משתמשים אחרים, ללא צורך באימות נוסף. כדי להגן על מערכותיך מפני פגיעות CSRF, ישנם מספר צעדים שאתה יכול לקחת. ראשית, יש להשתמש באימות דו-שלבי, שיאפשר לך לבדוק את זהות המשתמש לפני כל פעולה קריטית. בנוסף, יש להשתמש בתעודות אימות מותאמות אישית, שיאפשרו לך לזהות בקשות מזויפות. גם חשוב להשתמש בתוכנות אבטחה מתקדמות, שיאפשרו לך לזהות ולעצור התקפות CSRF לפני שהן יפגעו במערכת. פגיעות CSRF הן איום קשה, אך עם צעדים נכונים, אתה יכול להגן על מערכותיך מפני התקפות דומות. CVE-2008-4128 היא פגיעה מיוחדת, אך היא מלמדת אותנו על חשיבות האבטחה באינטרנט. עלינו להמשיך וללמוד על פגיעויות חדשות, ולהשתמש בטכנולוגיות מתקדמות כדי להגן על מערכותינו. אם אתה רוצה להגן על מערכותיך מפני פגיעות CSRF, צריך להבין את היסודות של התקפות אלה, ולהשתמש בטכנולוגיות מתקדמות כדי לעצור אותן. עם צעדים נכונים, אתה יכול להגן על מערכותיך מפני איום זה, ולהבטיח שהמערכת שלך תישאר בטוחה ומאובטחת.