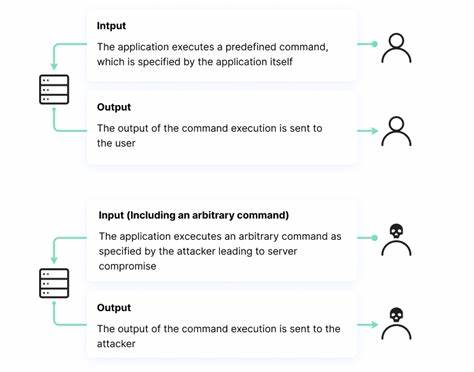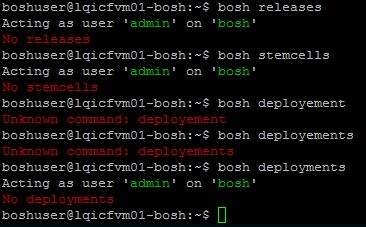
העולם של תשתיות ענן ומנהלי תשתית מתקדם עובר תהליכי התפתחות מהירים, אך עם זאת, הוא גם נתון לסיכונים ביטחוניים משמעותיים. אחת הפגיעות החמורות האחרונות שנחשפו היא CVE-2026-47829, פגיעה ב-BOSH CLI שמאפשרת הזרקת פקודות שרירותיות דרך BOSH Director. הפגיעה, שנחשפה לאחרונה, מציבה איום משמעותי על מערכות שמשתמשות ב-BOSH, כולל מערכות ענן גדולות ומתקדמות. ב-CVE-2026-47829, המתקיף יכול להזריק פקודות שרירותיות דרך BOSH CLI, מה שמאפשר לו לבצע פעולות מזיקות, כולל שינוי קונפיגורציות, גישה לאזור אחסון, או אפילו הפעלת קוד זדוני. הפגיעה מתרחשת עקב בעיה בתהליך טיפול בפקודות, שמאפשרת למתקיף להזריק פרמטרים שרירותיים. זה מאפשר לו לבצע פעולות שונות, כולל הפעלת פקודות מערכת, גישה לאזורים מוגנים, או אפילו הפעלת תוכנות זדוניות. אחד מהסיכונים החמורים ביותר של הפגיעה הוא יכולת המתקיף לבצע הפעלת קוד שרירותי. זה יכול לכלול הפעלת תוכנות זדוניות, גישה לאזורים מוגנים, או אפילו שינוי קונפיגורציות של המערכת. בנוסף, הפגיעה מאפשרת למתקיף לבצע פעולות של גנבת מידע, כולל גישה לאזורים מוגנים, או אפילו הפעלת תוכנות זדוניות.

כדי להגן על מערכות מפני הפגיעה, ישנן מספר צעדים שיש לבצע. ראשית, יש לעדכן את BOSH CLI לגרסה האחרונה, שמכילה תיקונים לביטחון. בנוסף, יש לבדוק את הקונפיגורציות של BOSH Director, כדי לוודא שהן מוגנות מפני פגיעות. כמו כן, יש לבצע סריקות ביטחוניות קבועות, כדי לאתר פגיעות נוספות. הפגיעה CVE-2026-47829 היא דוגמה נוספת לאיום הביטחוני המתמיד שמערכות תשתית ענן נתונות לו. חשוב מאוד לבצע סריקות ביטחוניות קבועות, לעדכן את המערכות באופן קבוע, ולהתאים את הקונפיגורציות כדי להגן על המערכת מפני פגיעות. בנוסף, יש לבצע סימולציות של מתקפות, כדי לאתר פגיעות נוספות ולהתכונן למתקפות עתידיות. הפגיעה CVE-2026-47829 היא דוגמה לאיום הביטחוני המתמיד שמערכות תשתית ענן נתונות לו.