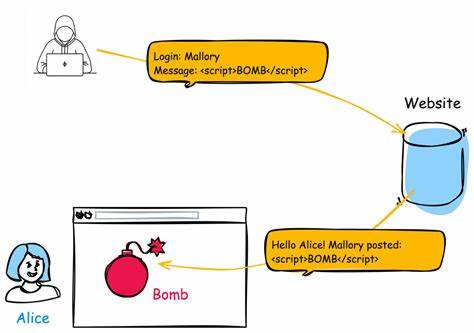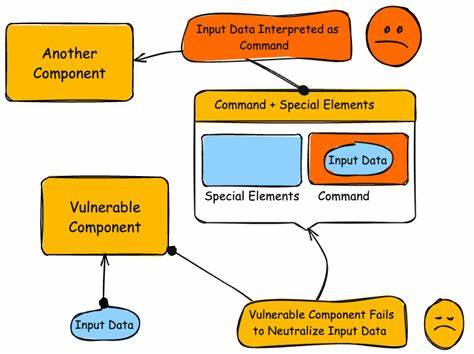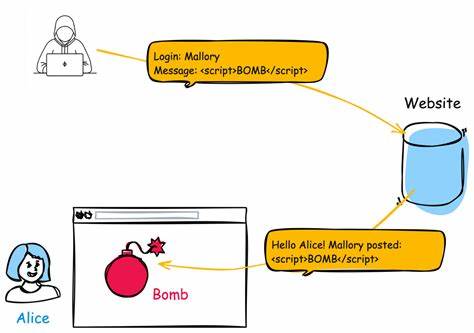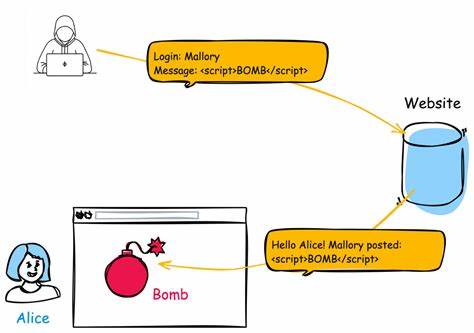
העולם הדיגיטלי של היום מלא בסכנות צופנות, ומתקפות סייבר מתקדמות הופכות ליותר ויותר מתוחכמות. אחת מהפגיעויות החשובות ביותר שיש לדעת עליהן היא CVE-2026-57725, אשר קשורה לפגיעה מסוג Cross-Site Scripting (XSS). פגיעה זו יכולה לגרום נזקים כבדים לאתרים ולמשתמשים, ולכן חשוב מאוד להבין את טבעה, את השפעותיה, ואת הדרכים להגן על עצמנו מפניה. Cross-Site Scripting, או XSS, היא פגיעה שבה מתקיף יכול להזרים קוד זדוני לאתר אינטרנט, אשר יתבצע על ידי דפדפן המשתמש. הקוד הזה יכול לבצע פעולות שונות, החל מגנבת מידע אישי ועד לשליטה מלאה על הדפדפן. CVE-2026-57725 היא פגיעה ספציפית מסוג XSS, אשר נוצרה עקב חוסר טיפול נכון בקלט של משתמשים בעת יצירת דפי אינטרנט. זה יכול לקרות כאשר האתר לא מסנן או לא מאשר נכון את הקלט של המשתמש, מה שמאפשר למתקיף להזרין קוד זדוני. השפעות הפגיעה CVE-2026-57725 יכולות להיות קשות. למשל, מתקיף יכול לגנוב סיסמאות, פרטים אישיים, או אף לשלוט על חשבונות של משתמשים. בנוסף, הפגיעה יכולה לשמש כפלטפורמה להתקפות נוספות, כגון התקפות Man-in-the-Middle או התקפות על רשתות חברתיות.

לכן, חשוב מאוד לזהות את הסימנים של פגיעה כזו ולטפל בה במהירות. כדי להגן על אתרך מפני פגיעות מסוג XSS, ישנן מספר טכניקות שיש לבצע. ראשית, יש לבצע סינון קפדני של כל הקלט של המשתמשים. זה כולל את השימוש בסנני HTML, JavaScript, ו-CSS, כדי להבטיח שהקלט לא יוכל להזרין קוד זדוני. בנוסף, יש להשתמש בטכניקות של Encoding, אשר משנות את הקלט כך שיקוד הזדוני לא יוכל להתבצע. גם השימוש ב-CSP (Content Security Policy) יכול לסייע בהגנה על האתר, על ידי הגבלת המקורות שמהם ניתן לטעון תוכן. בנוסף, יש לבצע בדיקות קבועות של האתר כדי לזהות פגיעויות פוטנציאליות. ניתן להשתמש בכלים אוטומטיים כמו OWASP ZAP או Burp Suite כדי לבצע סריקות אבטחה, וכן לבצע בדיקות ידניות על ידי מומחים לאבטחה. גם עדכון קבוע של התוכנה והספריירות יכול לסייע בהגנה על האתר מפני פגיעויות ידועות. לסיכום, CVE-2026-57725 היא פגיעה מסוג XSS שיכולה לגרום נזקים כבדים לאתרים ולמשתמשים. חשוב מאוד להבין את טבעה, את השפעותיה, ואת הדרכים להגן על עצמנו מפניה.
באמצעות סינון קלט, Encoding, CSP, ובדיקות אבטחה קבועות, ניתן להגן על האתר מפני פגיעות כאלו ולהבטיח את ביטחונו של המשתמשים.