חשיפה: פגיעה קשה ב-OpenReplay - מה זה אומר לך?

סטייבלקוינים
🚨 CVE-2026-55879 OpenReplay is a self-hosted session replay suite. From 1.24.0 before 1.25.0, the Op

הפגיעה CVE-2026-55879 ב-OpenReplay, תוכנה לחקר פעולות משתמשים, נחשפה. מה זה אומר לך? כיצד להגן על מערכותיך? כל מה שצריך לדעת על הפגיעה הזו.

העולם של הביטחון האינטרנטי לא מנוח. כל יום נחשפות פגיעות חדשות, ויש לנו להסתגל ולהגן על מערכותינו. הפעם, הדגש הוא על OpenReplay, תוכנה פופולרית לחקר פעולות משתמשים. הפגיעה CVE-2026-55879, שנחשפה בגרסאות 1. 24. 0 עד 1. 25. 0, יכולה להיות מסוכנת מאוד אם לא תטופל כראוי. אבל מה זה אומר לך? כיצד ניתן להגן על מערכותיך? ומה צריך לעשות כדי למנוע נזקים? בוא נחקור את כל הפרטים. OpenReplay הוא כלי חזק שמאפשר לחברות לחקור את פעולות המשתמשים באתר או באפליקציה שלהן. זה מאפשר להבין טוב יותר את התנהגות המשתמשים, לזהות בעיות ולתקן אותן. אבל, כמו כל תוכנה, גם OpenReplay לא חסינה מפגיעות. הפגיעה CVE-2026-55879 היא דוגמה טובה לכך. היא נוצרה בגרסאות מסוימות של התוכנה, ויכולה לגרום לנזקים כבדים אם לא תטופל כראוי. הפגיעה הזו, כמו רבות אחרות, נוצרה עקב חוסר בדיקות מספיקות או שגיאות בתכנון התוכנה. היא מאפשרת למתקיף לבצע פעולות לא מורשות, לגרום לנזקים או אף לגנוב מידע רגיש. זהו סיכון גדול, במיוחד עבור חברות שמשתמשות ב-OpenReplay כדי לחקור פעולות משתמשים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם התוכנה נפגעת, גם המידע שצברו על המשתמשים יכול להיות בסכנה. אבל לא כל הסיפור שחור. יש דרכים להגן על מערכותיך. הראשונה והחשובה ביותר היא לעדכן את התוכנה לגריסה החדשה. גרסה 1. 0 של OpenReplay כבר תוקנה, ויש לה את כל הפתרונות הנדרשים כדי למנוע את הפגיעה הזו. אם אתה משתמש בגרסאות קודמות, יש לך לעדכן אותן כמה שמהיר יותר. זהו צעד פשוט, אבל הוא יכול להציל אותך מנזקים גדולים. בנוסף לעדכון התוכנה, ישנן דרכים נוספות להגן על מערכותיך. למשל, ניתן לבצע בדיקות ביטחון סדירות, לבדוק אם יש פגיעות אחרות, ולהתחיל את המערכות שלך. זה יכול להיות מסובך, אבל זהו חלק חשוב מהביטחון האינטרנטי. גם שימוש בכלי ביטחון נוספים, כמו חומת אש או מערכות גילוי פגיעות, יכול לסייע להגן על מערכותיך. אבל, מה אם כבר נפגעת? מה צריך לעשות? ראשית, יש לבדוק אם התוכנה נפגעה. אם כן, יש לבצע תיקונים מיידיים, לבדוק אם יש נזקים, ולהחליף את הסיסמאות והמידע הרגיש. גם דיווח על הפגיעה ליחידות הרלוונטיות יכול לסייע למנוע נזקים נוספים. הפגיעה CVE-2026-55879 היא דוגמה טובה לכך שיש לנו להסתגל ולהגן על מערכותינו.

זהו חלק מהעבודה שלנו, כמפתחים, כמנהלי מערכות, וכאנשים שמשתמשים בתוכנה. אבל, עם הכלים הנכונים וההבנה הנכונה, ניתן למנוע נזקים ולהבטיח שמערכותינו בטוחות. בהמשך, נחקור את הפגיעה הזו בעומק, נראה כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה. גם נדון את החשיבות של ביטחון האינטרנטי, ומה ניתן לעשות כדי להגן על מערכותינו. זהו נושא חשוב, ויש לנו להבין אותו טוב יותר. הפגיעה CVE-2026-55879 ב-OpenReplay היא דוגמה טובה לכך שיש לנו להסתגל ולהגן על מערכותינו.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
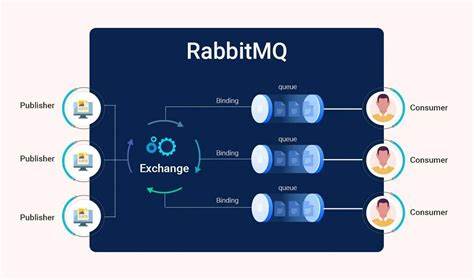
🚨 CVE-2026-57214 RabbitMQ is a messaging and streaming broker. Prior to 4.2.5, the RabbitMQ manageme
13 יולי 2026 חשיפה: פגיעה קשה ב-RabbitMQ - מה זה אומר לך?

הפגיעה CVE-2026-57214 ב-RabbitMQ יכולה להסב נזקים חמורים. לומדו מה זה אומר, כיצד להגן על מערכותיכם, ומה צריך לעשות כדי למנוע התקפות.

🚨 CVE-2026-56354 n8n before 1.123.24, 2.10.4, and 2.12.0 (across its 1.x and 2.x branches) contains
13 יולי 2026 פגיעות קשה ב-n8n: מה זה אומר לך ולמערכת האוטומציה שלך?

התגלה פגיעה חמורה ב-n8n, פלטפורמת האוטומציה הפופולרית. לומדו על ה-CVE-2026-56354, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכת האוטומציה שלכם.

🚨 CVE-2026-58661 n8n before 2.28.0 (and before 1.123.58 on the 1.x branch) contains a disk space exh
13 יולי 2026 אזהרה: פגיעה חמורה בנ8n - CVE-2026-58661 ומה עליכם לעשות

התגלה פגיעה חמורה בנ8n שיכולה לגרום לצריכת דיסק מוגזמת. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסאות פגיעות.

🚨 CVE-2026-8678 The MyParcel plugin for WordPress is vulnerable to authorization bypass in all versi
13 יולי 2026 חשיפה: פגיעות קשות באדון MyParcel ל-WordPress - מה צריך לדעת

הפגיעות CVE-2026-8678 באדון MyParcel ל-WordPress מאפשרת דילוג על הרשאות. לומדו על הסיכונים, הדרכים להתמודדות והאמצעים להגנה על אתר ה-WordPress שלכם.

🚨 CVE-2026-12141 The Premium Addons for Elementor – Powerful Elementor Templates & Widgets plugi
13 יולי 2026 חשיפה: פגיעות ב-CVE-2026-12141 - מה זה אומר לאתר שלך?

התגלה פגיעה חמורה באחד מהאדונים הפופולריים ביותר של Elementor. לומדו מה זה אומר לאתר שלכם, איך להגן עליו, ומה צריך לעשות אם אתם משתמשים באדון זה.

🚨 CVE-2026-12426 The Members – Membership & User Role Editor Plugin plugin for WordPress is vuln
13 יולי 2026 חשיפה: פגיעה קשה באבטחת תוסף WordPress 'Members - Membership & User Role Editor' (CVE-2026-12426)

תוסף פופולרי לניהול חברויות ופרמיסיות ב-WordPress נחשף כגולש לפגיעה חמורה. לומדו על הסיכונים, הדרכים להתגונן, והאמצעים לשיקום מהיר של אתר WordPress שלכם.

🚨 CVE-2026-15072 The KiviCare – Clinic & Patient Management System (EHR) plugin for WordPress is
13 יולי 2026 חשיפה: פגיעות חמורות ב-CVE-2026-15072 - מה זה אומר לארגוני הבריאות?

הפגיעות החמורה ב-CVE-2026-15072 בתוספת KiviCare ל-WordPress מאיימת על מערכות ניהול מטופלים. תגלו את הסיכונים, הדרכים למניעת התקפות וההשלכות על מערכות EHR.