חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

אמנות דיגיטלית NFT
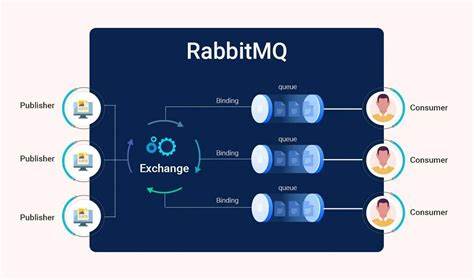
🚨 CVE-2026-57216 RabbitMQ is a messaging and streaming broker. Prior to 3.13.15, 4.0.20, 4.1.11, and

התגלו פגיעויות חמורות ב-RabbitMQ שיכולות לסכן מערכות שלך. לומדו על הסיכונים, הדרכים להתמודדות ולהבטחת מערכת האמונה שלך.

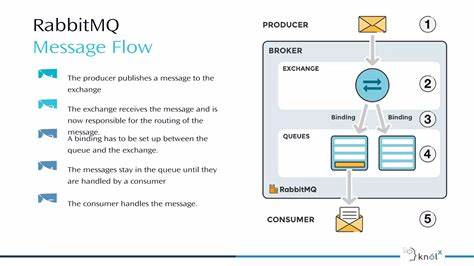
RabbitMQ הוא אחד מהמערכות המובילות בעולם של שירותי מסרים וזרימת נתונים, המשמשות מיליוני מפתחים ומערכות ברחבי העולם. אך כעת, התגלו פגיעויות חמורות שיכולות לסכן את הביטחון של מערכות השימוש ב-RabbitMQ. אחת הפגיעויות החמורות ביותר היא CVE-2026-57216, שמגלה חולשות קשות בגרסאות קודמות של RabbitMQ, כולל 3. 13. 15, 4. 0. 20, 4. 1. 11 ועוד. אם אתה משתמש ב-RabbitMQ, זהו הזמן לבדוק את הגרסה שלך ולהתחיל את תהליך ההגנה. הפגיעות CVE-2026-57216 היא חלק ממספר פגיעויות שמגלות חולשות בביטחון של RabbitMQ, שיכולות לאפשר למתקיפים לבצע התקפות שונות, כולל גישה לא מורשית, שינוי נתונים או אפילו השתלטות על המערכת. זהו סיכון חמור, במיוחד עבור חברות שמשתמשות ב-RabbitMQ כדי לנהל מסרים קריטיים או נתונים רגישים. אחד הסיכונים העיקריים של פגיעות אלו הוא יכולת המתקיפים לבצע התקפות של גישה לא מורשית. זה יכול לאפשר להם לקרוא, לשנות או למחוק נתונים ללא רשות, מה שיכול לגרום נזק כבד לארגון.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, המתקיפים יכולים לנצל את הפגיעות כדי להריץ קוד רעיל או להרעיל את המערכת, מה שיכול לגרום לעצירות או אפילו להפסקת פעילות של השירותים. כדי להגן על מערכת RabbitMQ שלך, ישנם מספר צעדים שאתה יכול לקחת. ראשית, ובעיקר, יש לבדוק את הגרסה של RabbitMQ שאתה משתמש בה. אם אתה משתמש בגרסה שפגיעה, יש לעדכן אותה מיידית לגרסה המאובטחת. העדכון הזה יספק את ההגנות הנדרשות כדי למנוע ניצול של הפגיעות. בנוסף לעדכון הגרסה, ישנם מספר צעדים נוספים שאתה יכול לקחת כדי להגביר את הביטחון של RabbitMQ. למשל, אתה יכול להגביל את הגישה למערכת רק למנהלים מורשים, להשתמש בסיסמאות חזקות ולתקשר באמצעות פרוטוקולים מאובטחים כמו TLS. כמו כן, יש לבצע סריקות סדירות של המערכת כדי לזהות פגיעויות או פעילות חשודה. אם אתה לא בטוח כיצד לעדכן את RabbitMQ או כיצד לבצע את הצעדים האלו, יש לך מספר אפשרויות. אתה יכול לבקש עזרה ממפתחי המערכת, לבקש עזרה ממקצוענים בביטחון סייבר או לבקש עזרה מקהילת RabbitMQ. ישנם רבים שיכולים לספק לך את העזרה הנדרשת כדי להגן על מערכת האמונה שלך.

הפגיעות CVE-2026-57216 היא תזכורת חזקה לכך שיש לנו להיות תמיד מודעים לסיכונים של ביטחון סייבר. גם מערכות אמינות כמו RabbitMQ יכולות להיות פגיעות, ולכן יש לנו להיות תמיד מוכנים ומתכוננים. על ידי קבלת הצעדים הנדרשים כדי להגן על מערכת האמונה שלך, אתה יכול למנוע נזק כבד ולהבטיח שהמערכת שלך תישאר בטוחה ומאובטחת. על ידי קבלת הצעדים הנדרשים, אתה יכול להגן על מערכת האמונה שלך ולמנוע נזק כבד. זוהי תזכורת חזקה לכך שיש לנו להיות תמיד מודעים לסיכונים של ביטחון סייבר ולהתכונן בהתאם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-55879 OpenReplay is a self-hosted session replay suite. From 1.24.0 before 1.25.0, the Op
13 יולי 2026 חשיפה: פגיעה קשה ב-OpenReplay - מה זה אומר לך?

הפגיעה CVE-2026-55879 ב-OpenReplay, תוכנה לחקר פעולות משתמשים, נחשפה. מה זה אומר לך? כיצד להגן על מערכותיך? כל מה שצריך לדעת על הפגיעה הזו.

🚨 CVE-2026-57214 RabbitMQ is a messaging and streaming broker. Prior to 4.2.5, the RabbitMQ manageme
13 יולי 2026 חשיפה: פגיעה קשה ב-RabbitMQ - מה זה אומר לך?

הפגיעה CVE-2026-57214 ב-RabbitMQ יכולה להסב נזקים חמורים. לומדו מה זה אומר, כיצד להגן על מערכותיכם, ומה צריך לעשות כדי למנוע התקפות.

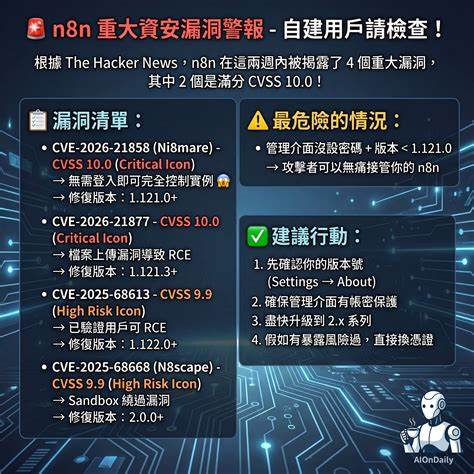
🚨 CVE-2026-56354 n8n before 1.123.24, 2.10.4, and 2.12.0 (across its 1.x and 2.x branches) contains
13 יולי 2026 פגיעות קשה ב-n8n: מה זה אומר לך ולמערכת האוטומציה שלך?

התגלה פגיעה חמורה ב-n8n, פלטפורמת האוטומציה הפופולרית. לומדו על ה-CVE-2026-56354, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכת האוטומציה שלכם.

🚨 CVE-2026-58661 n8n before 2.28.0 (and before 1.123.58 on the 1.x branch) contains a disk space exh
13 יולי 2026 אזהרה: פגיעה חמורה בנ8n - CVE-2026-58661 ומה עליכם לעשות

התגלה פגיעה חמורה בנ8n שיכולה לגרום לצריכת דיסק מוגזמת. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסאות פגיעות.

🚨 CVE-2026-8678 The MyParcel plugin for WordPress is vulnerable to authorization bypass in all versi
13 יולי 2026 חשיפה: פגיעות קשות באדון MyParcel ל-WordPress - מה צריך לדעת

הפגיעות CVE-2026-8678 באדון MyParcel ל-WordPress מאפשרת דילוג על הרשאות. לומדו על הסיכונים, הדרכים להתמודדות והאמצעים להגנה על אתר ה-WordPress שלכם.

🚨 CVE-2026-12141 The Premium Addons for Elementor – Powerful Elementor Templates & Widgets plugi
13 יולי 2026 חשיפה: פגיעות ב-CVE-2026-12141 - מה זה אומר לאתר שלך?

התגלה פגיעה חמורה באחד מהאדונים הפופולריים ביותר של Elementor. לומדו מה זה אומר לאתר שלכם, איך להגן עליו, ומה צריך לעשות אם אתם משתמשים באדון זה.

🚨 CVE-2026-12426 The Members – Membership & User Role Editor Plugin plugin for WordPress is vuln
13 יולי 2026 חשיפה: פגיעה קשה באבטחת תוסף WordPress 'Members - Membership & User Role Editor' (CVE-2026-12426)

תוסף פופולרי לניהול חברויות ופרמיסיות ב-WordPress נחשף כגולש לפגיעה חמורה. לומדו על הסיכונים, הדרכים להתגונן, והאמצעים לשיקום מהיר של אתר WordPress שלכם.