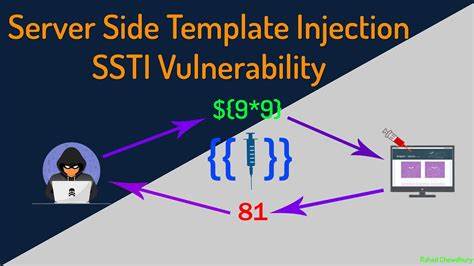
הפגיעה CVE-2026-14453 היא אחת מהפגיעות הקריטיות ביותר שנחשפו בשנים האחרונות, וזאת בשל טיב הפגיעה עצמה - Server-Side Template Injection (SSTI). הפגיעה מתרחשת במערכת Centreon, פלטפורמה פופולרית לניהול מערכות וציוד, ויכולה לגרום לנזקים חמורים, כולל גישה לא מורשית למסד הנתונים, הפעלת קוד רעיל, וגנבת מידע רגיש. בשורות הבאות נלמד על מהות הפגיעה, כיצד היא פועלת, מה הסיכונים שלה, ומה עליכם לעשות כדי להגן על מערכותיכם. הפגיעה CVE-2026-14453 היא פגיעה מסוג Server-Side Template Injection, שבה מתבצעת הזרקת קוד רעיל לתוך תבניות שרת. תבניות אלה משמשות לעיבוד נתונים ויצירת תוצאות דינמיות, אך כאשר הן לא מוגנות כראוי, ניתן להזריק קוד זר שיפעל בצד השרת. הפגיעה הזו היא מסוכנת במיוחד משום שיש לה גישה ישירה למסד הנתונים ולמערכת הפעלה, מה שמאפשר לפוגע לבצע פעולות שונות, כולל הפעלת קוד, גנבת מידע, ויצירת נקודות תורפה נוספות. Centreon היא פלטפורמה לניהול מערכות וציוד, שמשמשת ארגונים רבים ברחבי העולם.

היא מאפשרת לנהל ציוד, מערכות, ושרתים בצורה מאובטחת ויעילה, אך הפגיעה CVE-2026-14453 מציבה את המערכות הללו בסכנה. הפגיעה מתרחשת כאשר המערכת לא עוברת טיפול אבטחה מספיק, ומאפשרת להזריק קוד רעיל לתוך תבניות השרת. כאשר הפגיעה מתבצעת, הפוגע יכול לבצע פעולות שונות, כולל גישה לא מורשית למסד הנתונים, הפעלת קוד רעיל, ויצירת נקודות תורפה נוספות. הסיכונים של הפגיעה CVE-2026-14453 הם רבים ומגוונים. ראשית, הפגיעה מאפשרת גישה לא מורשית למסד הנתונים, שיכול להכיל מידע רגיש כגון סיסמאות, פרטים אישיים, ומידע פיננסי. בנוסף, הפגיעה מאפשרת להפעיל קוד רעיל, שיכול לגרום לנזקים קשים למערכת, כולל שיבוש פעילות, אובדן מידע, ויצירת נקודות תורפה נוספות. הפגיעה גם מאפשרת לבצע התקפות נוספות, כגון התקפות Man-in-the-Middle, התקפות Denial of Service, והפצת תוכנה רעה. כדי להגן על מערכותיכם מפני הפגיעה CVE-2026-14453, יש לבצע מספר צעדים. ראשית, יש לעדכן את מערכת Centreon לגרסה המאובטחת, שמכילה את התיקונים הנדרשים. בנוסף, יש לבצע סריקות אבטחה תדירות, כדי לאתר ולטפל בפגיעות נוספות.
יש גם לבצע סימולציות של התקפות, כדי לבדוק את יכולת המערכת להתמודד עם התקפות כאלה. בנוסף, יש לבצע סימולציות של התקפות, כדי לבדוק את יכולת המערכת להתמודד עם התקפות כאלה.